你的整个代码仓库,可能已经被ZCode打包传上阿里云:致歉之后,程序员该做的四件事
9月18日这一天,用GLM CodingPlan「蹬」代码的人刷到的是两条平行消息:智谱上午官宣GLM-5.3-FlashX、ZCode再送3亿免费token,下午整个开发者社区却在疯转同一篇曝光博文——《扒一扒ZCode静默上传全量Git历史的骚操作》。到了晚上,社区里流传最广的一句总结是这样:我来领个赛博鸡蛋,没想到家被偷了。独立博客哔哩哔哩
这篇不是情绪复盘,只回答三个问题:到底上传了什么、官方说法和逆向证据差在哪、现在自查止损该做哪几件事。
一条时间线:从曝光到道歉,智谱只用了15个小时
9月18日 02:00,技术博主ferstar发布博文:他逆向ZCode客户端后发现,负责快照捕获和上传的sidecar是在启动时无条件实例化的——代码里根本没有任何针对用户配置的if判断,唯一要求是拿到登录后的JWT。也就是说,只要登录,这条上传链路就在。独立博客
下午,知乎「ZCode会上传用户全量Git操作是否属实」问题下已有用户按博文思路完整复现。更黑色幽默的是,有人把这篇曝光文章直接丢给ZCode里的GLM模型问「这说的是真的吗」,AI自己认了。知乎
17:43,智谱在ZCode官方社群贴出说明:承认上传,归因于「代码库索引(RepoWiki)」功能,称该功能上线初期默认开启,Wiki在云端生成后「相关上传数据会立即销毁,不会保存」,问题已修复。微博
19:22,正式致歉声明发出。承诺「近期开源ZCode代码库」「邀请第三方评估人员审查并持续公开进展」。补偿方案是为全体ZCode用户额外提供一次周额度重置。
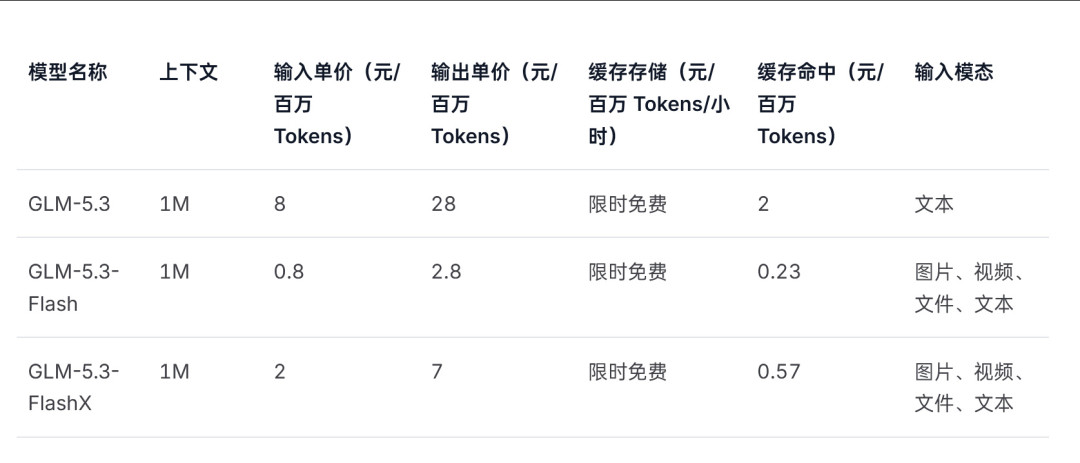
同一天下午,智谱正式推出GLM-5.3-FlashX,最高200 tokens/s,较GLM-5.3-Flash提速5倍。API定价调整为输入2元/百万token、输出7元/百万token,为原版2.5倍。涨价新模型和3亿免费token的活动页,与「静默上传」的热搜话题撞在了同一个晚上。知乎微博
官方叙事 vs 逆向取证:分歧点才是关键
把两边各自能立住的东西分开摆:
说法来源 | 内容 | |
|---|---|---|
上传了什么 | 双方一致 | 工作区完整快照:不只.git全量历史,整个worktree的源码、.zcode/agents、hooks、skills等项目配置都在包里 |
谁触发 | 官方 | RepoWiki生成Wiki页面时「可能」触发上传,上线初期默认开启 |
谁触发 | 逆向 | sidecar启动即挂载,只要登录拿到JWT就在,不受遥测/隐私开关控制 |
传去哪 | 逆向 | 向zcode.z.ai取凭证,本地tar打包加密(公钥封装)后上传阿里云OSS,并回调登记 |
传了多久 | 独立取证 | 开发者本机发现kind=baseline的313MB加密全量快照,failureCount=564(失败自动重试),删除后半小时内自动重建;另一位刚装两天的用户抓到后台3分钟内生成682MB密文快照、4次上传失败、密文留存本地 |
所以「上传」这件事本身没有争议——官方认了,社区也复现了。真正无法外部验证的是两点:一是「生成后立即销毁」是否属实;二是除RepoWiki之外是否还有别的上传路径(逆向证据指向「只要登录就在传」,比官方解释的范围宽)。这两点恰好是致歉声明解决不了的,只能等开源代码和第三方审计来回答。知乎
谁中招了:「登录即暴露」,补偿对三类人一文不值
这次事件最扎心的地方在于:受影响面不是「付费用户」,而是所有登录过ZCode的人。用BYOK自带key的、没订阅只在周末领免费额度的、甚至装完就没用过的,仓库照样被打包上传。而官方补偿「一次周额度重置」,对本来就不靠订阅额度过日子的用户来说等于零——领鸡蛋的人赔不起锅,只有蹬CodingPlan深度用户的人多少算回了点本。微博
更重要的是暴露内容:git历史是密钥泄漏重灾区,那些「早就删掉的」旧token、旧云服务凭证,在全量.git历史里都活着。仓库里有公司代码、私有研究、硬编码凭证的人,这次要按「已被第三方看到」处理,而不是赌「官方说销毁了」。
现在就做这四件事
本地取证:检查`~/.zcode/v2/checkpoints`(Windows同理找对应目录)下有没有.enc快照。注意682MB那位用户是4次上传失败才留存本地——别用「本地没剩文件」倒推「肯定没传上去」。
物理断链:彻底退出ZCode(包括托盘常驻进程),再清理checkpoints目录;直接升级到修复后的版本或卸载,二选一。取证博主的做法值得抄:退出→`rm -rf ~/.zcode/v2/checkpoints`→重建空目录占位,防止写回。
全量换密钥:仓库历史里出现过的SSH密钥、API Key、云服务AK/SK,全部轮换一遍。这是不管继不继续用ZCode都该做的事,成本是一次操作,对冲的是小概率大损失。
主张删除:参照ferstar的路径——向官方发函,要求告知快照上传的真实范围并删除全部已上传数据,留存凭证,不满答复可走属地网信办或12377。公司代码中招的,别停留在个人层面处理,报安全/合规是流程义务。
这份道歉值几分:先别用信任判断,用清单判断
值不值不看声明措辞,看三个承诺的兑现进度:开源代码库(目前只是「近期」,还没交)、第三方审查并公开进展(没有时间表)、额度重置(唯一已落地的,也是最不值钱的那个)。
分人给结论:
拿它写公司代码、私有研究、历史commit带过密钥的:先停,密钥先换,等开源仓库挂出来、能看到checkpoints和sidecar的实现逻辑之后再回来。
只有玩具项目/开源项目、工作区干净的:修复版本+换完密钥后可以继续用,但把「夜间爽蹬」「3亿token」这类活动和它的服务器权限放在一起掂量——高权限客户端拿便宜额度,本来就是这轮AI编程套餐的商业模式,这次只是让你看清了价目表。
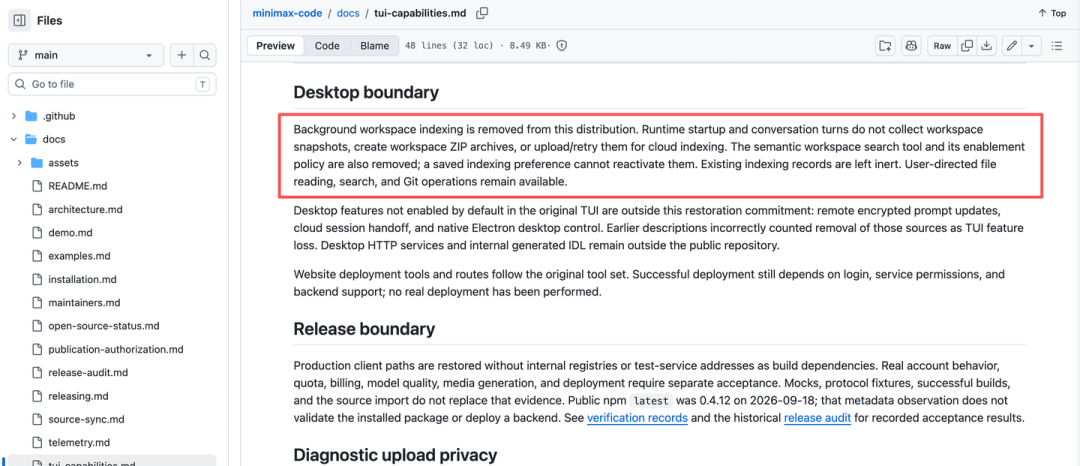
全行业背景板:MiniMax Code当晚宣布开源,KimiCode、DeepSeek Harness本来就开源。「高权限编程客户端应当开源」正在从产品选择变成信任底线,ZCode闭源反而成了少数派,这次的「致歉并开源」与其说是公关,不如说是向行业底线归队。微博
接下来盯这五个信号
ZCode开源仓库是否真挂出来、checkpoints上传逻辑是否可审;
第三方审查是否公布进展(而不是只出现在致歉文案里);
官方是否补充上传范围说明:持续多长时间、覆盖多少用户;
修复后新版本是否还会生成快照;
监管/合规层面是否有后续回应。
致歉可以一夜给出,信任不行。在开源代码挂出来之前,把你的仓库当成「已经被人看过」来处理,然后再决定要不要继续和它一起干活。