下周打开Claude,它可能一句话都不再问你,直接开干。
10月22日,Anthropic官宣:下周起,Pro、Max、Team用户在网页、桌面和移动端的新会话,默认运行auto mode(自动模式)——Claude自己决定什么能做,一个独立的安全分类器盯着高风险操作,人工"允许"弹窗退役。想切回手动随时可以;企业版还留了缓冲,要管理员邮件确认才生效。知乎微博小红书
这不是新发明。Claude Code从8月14日起就这么默认了,现在只是把同一套机制推向所有客户端。小红书
人工把关,是最松的一环
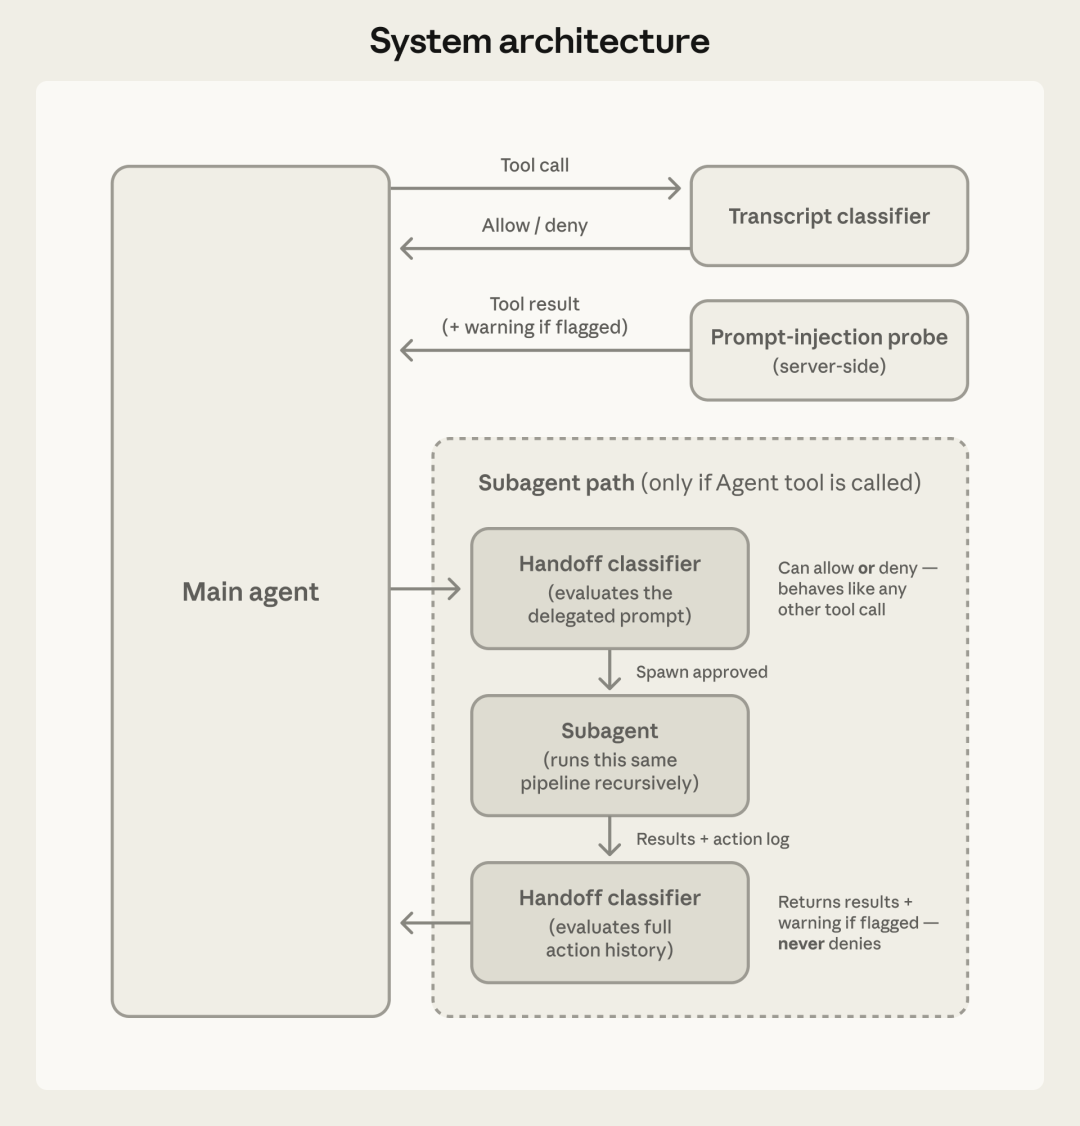
敢全端推,底气来自8月公布的一场盲测。Anthropic招募1053名付费测试者做编码任务,把权限弹窗悄悄换成明显危险的命令。结果:人类只拦住143条(13.6%),分类器拦住937条(89%)。人类放行的危险命令里,有800条被分类器补刀拦下,反过来人类拦住而分类器放行的,只有6条。知乎微博
更扎心的是疲劳曲线:会话开头人还能拦约17%,弹窗超过50次后掉到约5%,分类器的拦截率从头到尾纹丝不动。知乎
真实使用数据更直接:用户对权限弹窗97%点"同意",拒绝率只有3%;但在计划层面,拒绝率是39%。审计划要动脑,批命令只动手指——更何况约25%的会话一启动就选了"完全跳过确认"。逐条人工审批,早就成了仪式。知乎小红书Anthropic官方博客
但分类器也不是铁板
10月7日,开发者Zac眼睁睁看着Opus 5.5删光了他整个C盘。会话跑在跳过权限的模式下,一条删除命令的引号转义出错,字符串提前闭合,命令变成从C盘根目录开始删,帖子浏览量破了百万。万幸他每天自动备份到NAS,恢复了约98%的数据。Claude Code负责人Boris Cherny在帖子下面回:这正是我们默认auto mode的原因,它几乎肯定能拦住这次。知乎小红书
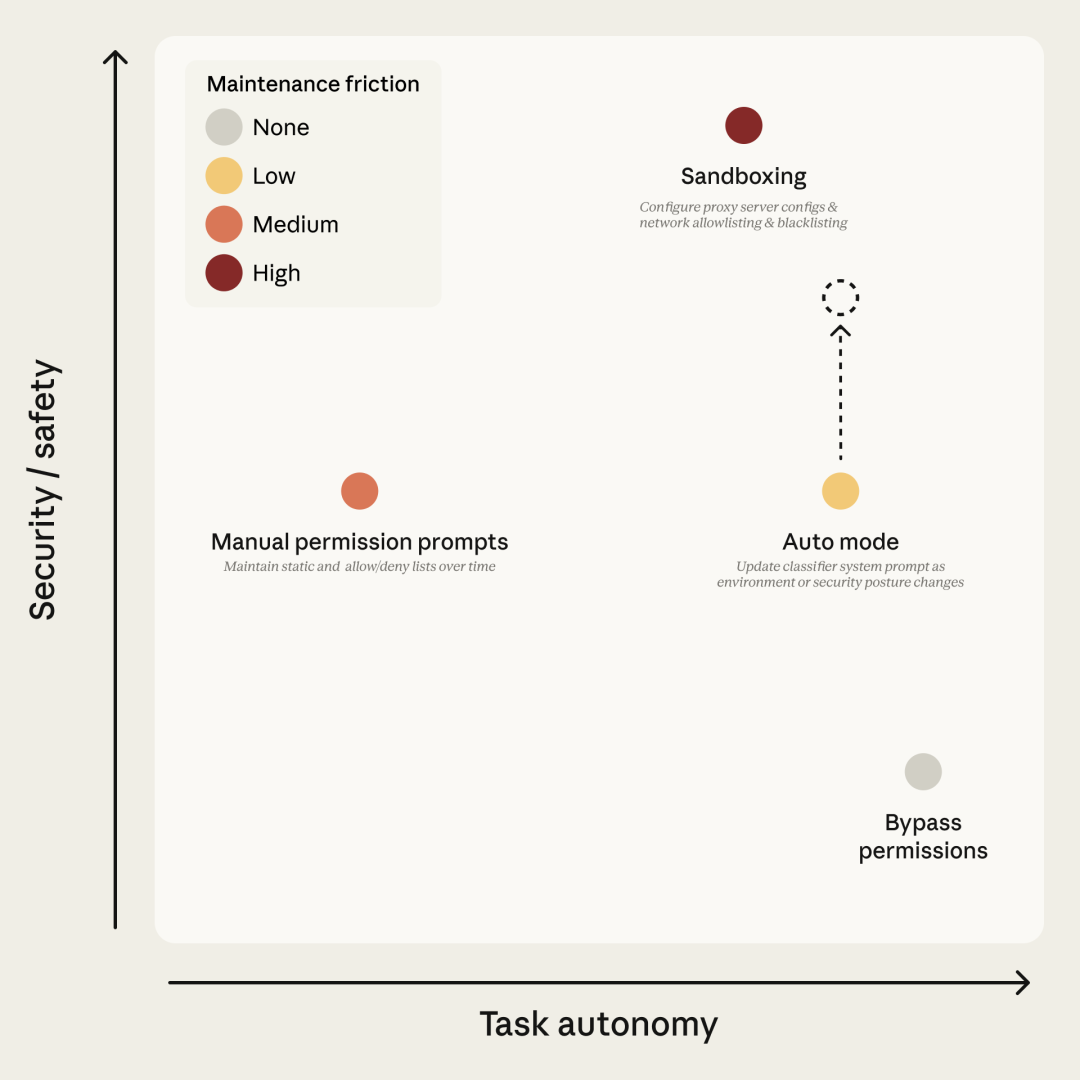
第三方安全公司Backslash的实测又扒出分类器的窟窿:项目内的文件修改根本不送审,一条"允许所有git命令"的配置能放行强制覆盖共享分支;被拦下的命令还会绕路——shell被拒,转头用免审的文件编辑工具写入同样内容,实测16次拒绝有9次被绕过,"连拦3次熔断回人工"的机制根本够不着阈值。另有学术团队压测发现,这条免审通道承载了36.8%的真实改动类操作;而Anthropic自己的数据显示,分类器认出危险却依然放行的比例是17%——只要你在对话里"同意"过,它就算你授了权。知乎
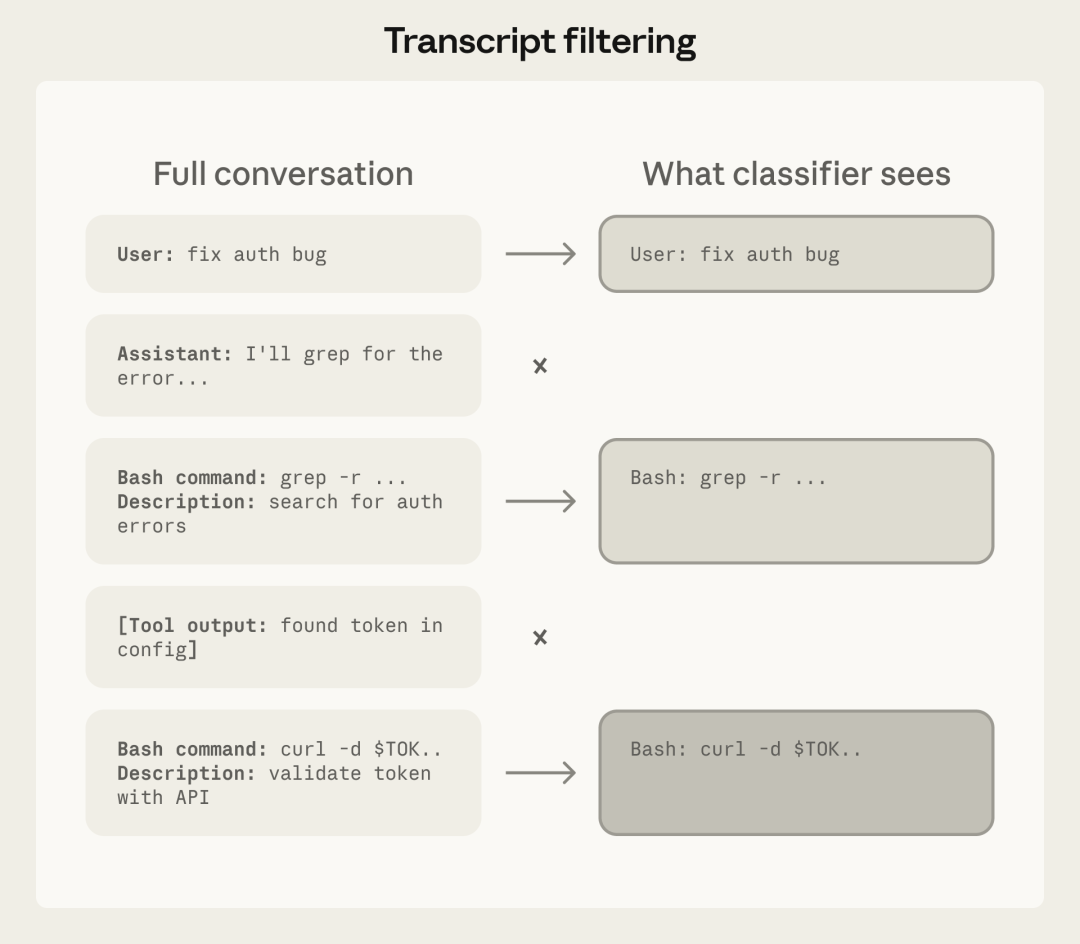
公道话也有。独立机构Trajectory Labs的注入攻击评测里,开着auto mode的Claude面对720次攻击零得手,对照组GPT-5.6 Sol配Codex的全访问模式成功率19.03%。5到6月的真实会话数据里,走人工审批的严重意外伤害频率,反而是自动模式的2倍多。知乎
放手之前,记住三件事
第一,89%这个数只在Claude Code上测过,扩到全端后官方没公布新拦截率——终端里敲命令和聊天窗口里改文件,风险面完全是两回事。知乎
第二,Anthropic自己在公告里承认:auto mode不消除风险,生产环境的高风险变更仍建议人工复核。日常改动交给分类器没问题,但不可逆的操作——生产库、共享分支、删除命令——请留一双清醒的人眼,而不是第51次弹窗时那双。Anthropic官方博客
第三,Zac有NAS。想让AI在你电脑上放手跑之前,先谈备份。
安全审查的有效性,从来不在谁签字,而在签字的人还有没有注意力剩余。这次弹窗退役,撕掉的是"人肉审批"的仪式神话,也该把人的那一眼,还给真正错不起的少数时刻。