10月28号起,NAS群里的画风突然变了:一连串截图刷了屏——群晖NAS里共享文件夹的文件全被改成了 .LOCK3D 或 .L0CK3D 后缀,每个目录下都躺着一封名为 read-me3.txt 的勒索信。病毒有个充满嘲讽的名字:C3RB3R,Cerber 变种。照片、片库、工程文件,一夜之间全成了打不开的黑盒。知乎知乎
群晖官方的公告给得很干脆:攻击者利用的是一个2024年12月就已修复的漏洞(CVE-2024-10441,CVSS 9.8),靠自动化脚本无差别扫描公网,专打没打补丁、又把 DSM 管理后台挂在公网上的设备。但也有应急团队记录到升了最新系统照样中招的样本——是套件、是凭据还是别的入口,目前还没定论,各家甚至对后缀是"0"还是字母"O"的写法都还有分歧。所有线索汇到一起只剩一条共识:你家的NAS,对公网是敞着门的。知乎知乎知乎知乎
看热闹的人刷的是群晖,PT人照镜子看到的是自己的棺材本:NAS里躺着的高码率片库、蓝光原盘、做种数据,恰恰是勒索程序多线程遍历时的重点目标。而且第二波损失来自站点本身——做种断了,站点不会给你批假。馒头"40天不登录网页直接销号"的条款,早就让社区里挂出过一片"40天挂了俩号"的哀嚎;勒索让你整台机器离线一周,正好撞在枪口上:数据没了,号也没了,一年的分享率清零重来。知乎小红书微博
真中招了,先记住最反直觉的一条:先拔网线,但别关机、别重启、别杀进程。很多人中招的第一反应是重装系统,恰恰亲手毁掉唯一的救命线索——10月30日,安全研究人员在 GitHub 开源了 c3rb3r-rescue,用内存取证从残留内存里抠出密钥,救回过一份49GB的备份;而密钥活在内存里,断电即灭。知乎
还没中招的,PT人版加固清单,今晚就做:
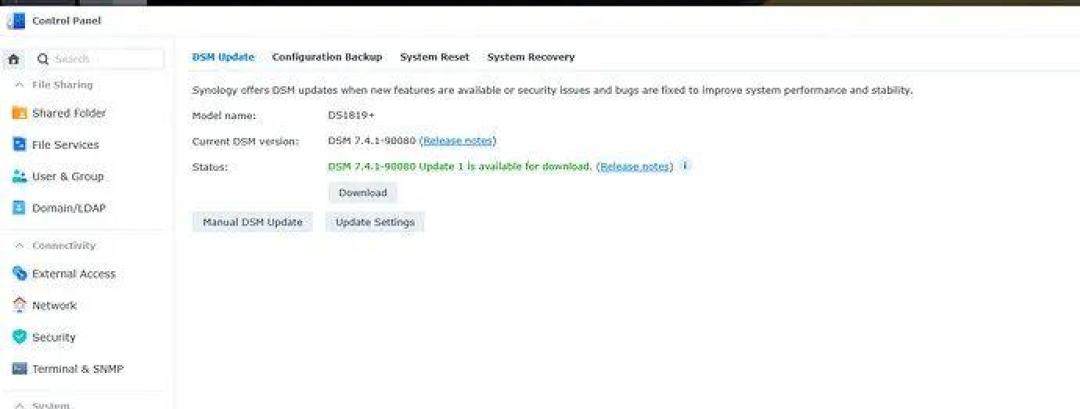
补丁打满,别拖:这个洞公开两年了,"新功能不想要"不该成为不点更新的理由;
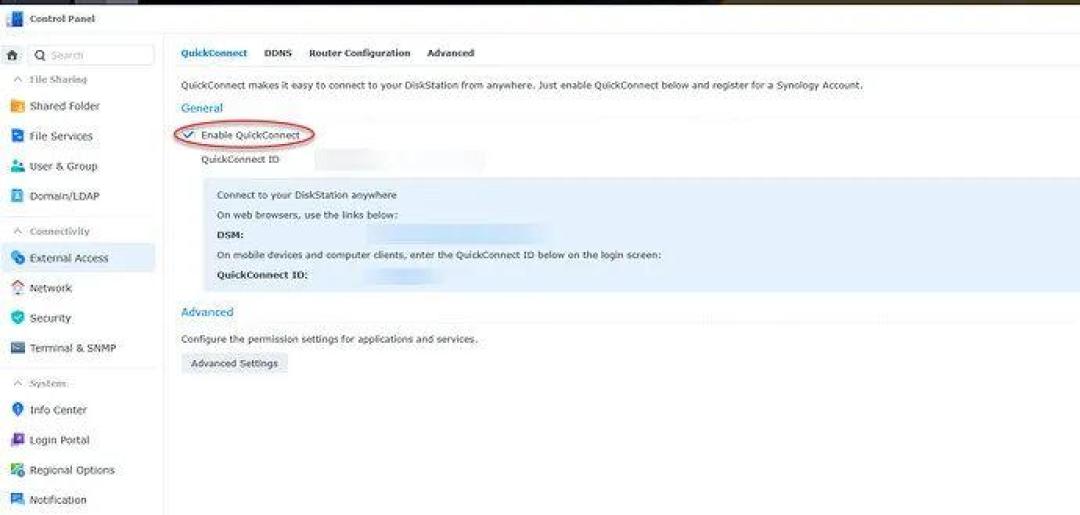
公网暴露面清零:删掉路由器上指向5000/5001的端口映射,关掉 QuickConnect,清掉DDNS,群晖官方应急建议的原话就是移除管理界面的公网暴露、改用VPN类通道访问。知乎知乎
备份盘别和原文件住一个屋檐下:这波中招用户里,不少人的"本机备份"跟着源文件一起被锁死。给备份盘找另一台机器,备完就拔线冷存;知乎
快照不是万能牌:群晖不可变快照基于WORM,官方支持列表只覆盖2020年后的Btrfs机型,老机器强行开也无效。知乎
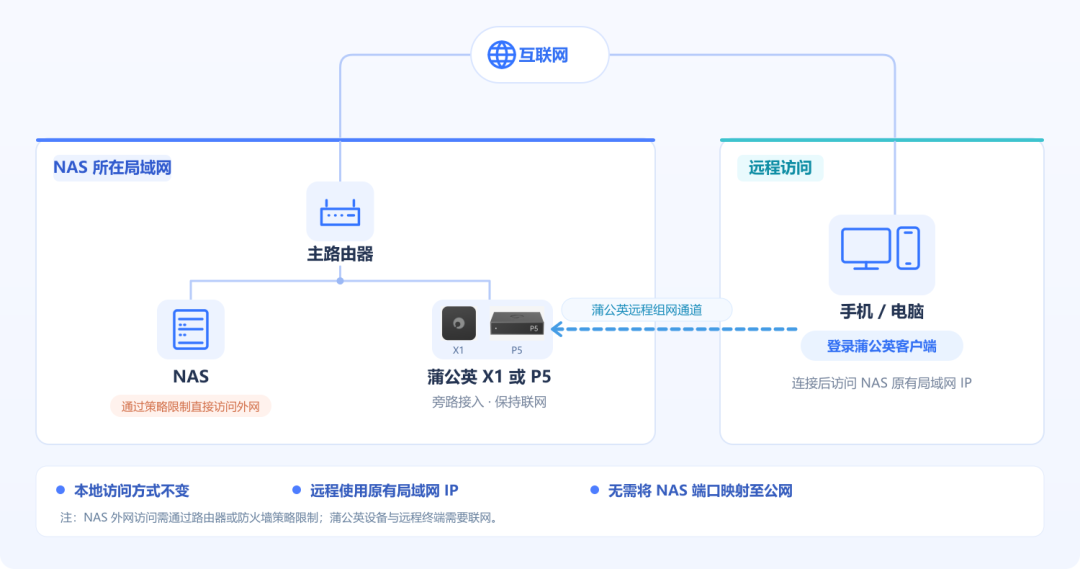
把NAS从公网上藏起来:反代、组网、只对内网开防火墙白名单,让扫描器在公网根本找不到你这台设备。知乎
PT这门爱好的本质,是"把喜欢的片子攥在自己硬盘里"。但攥住的前提,是你得守得住它——毕竟数据只在自己手里才算拥有,而放在裸奔机器上的,那叫替黑客保管。今晚就去翻一遍路由器的端口转发表,比转发十篇"全网0day"都管用。