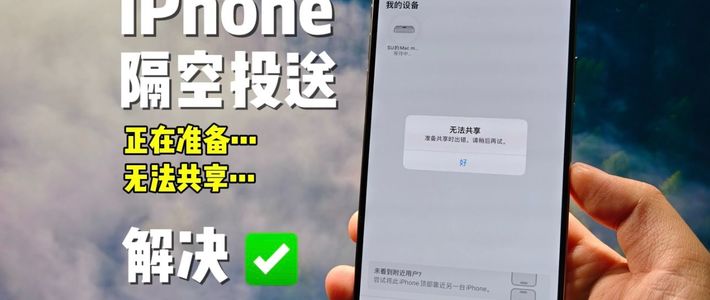
11 月 4 日,网络安全团队 Calif 在 X 平台发布演示视频:一台开启“锁定模式”的 iPhone 18 Pro,收到攻击者通过 AirDrop(隔空投送)发来的恶意 PDF,用户按下“接受”后越狱流程启动,随后设备安装 iOS 27.2,更新后越狱状态仍被保留。 这条演示视频的概括更直接:收恶意 PDF 后被越狱,升级后重启仍在。 但很多转发的标题没有讲清关键细节:这次越狱不是“零点击”,当事人亲手按下“接受”,是整条攻击链的必要一环。这也决定了本选题的核心答案——日常用机最该避开的操作,就是接收来路不明的隔空投送文件。IT之家微博
Calif 尚未公开本次突破的核心技术细节、漏洞原理及利用代码,同时表态不会对外发布公共越狱工具,并称已按安全披露原则把高危漏洞完整提交给苹果。 截至 11 月 5 日,苹果尚未就这次演示给出新的公开回应。微博
越狱证明了什么,又没证明什么
“锁定模式”自 2022 年上线,定位是给极少数面临高级别攻击风险的个人用户的极端保护:屏蔽多数信息附件、限制部分网页技术、阻止陌生人的 FaceTime 来电、移除照片位置信息,以牺牲一部分日常便利为代价减少攻击入口。 但从演示结果看,接收附近用户投送的文件,始终是握在机主自己手里的开关,不在它封死的清单之内。IT之家
按演示描述,攻击者是先通过 AirDrop 投送恶意 PDF 触发漏洞,再配合几步简单的设置界面操作完成越狱;升级到最新正式版 iOS 27.2 后越狱状态仍未失效,说明常规更新无法抵消这个漏洞,它目前还活在现成系统里。 苹果此前曾告诉 TechCrunch,截至 2026 年 3 月,没有证据表明有任何间谍软件攻破“锁定模式”,这份记录就此终结。微博IT之家
但要注意,视频证明的是“漏洞存在、链条走得通”,而不是“附近的人随时能远程强拆你的手机”。这个团队的研究一贯在披露框架内推进:10 月 23 日 iPhone Duo 开售当天,Calif 就演示过 iOS 27.1 越狱,同样声明仅作概念验证、不发布工具,并提醒普通用户无需恐慌、勿信越狱包、及时更新系统。 现阶段,没有证据显示这个漏洞已被黑产武器化,也没有证据显示普通用户在演示之外实际中招。微博
日常用机,避开这四类操作
第一,别让隔空投送长期开着“所有人”。地铁、演唱会、校园里,陌生人向附近 iPhone 投送不相关内容是老问题,不少人的投送选项常年停在“所有人”上。 设置路径是“设置-通用-隔空投送”,接收选项建议默认停在“仅限联系人”或“接收关闭”;当面传照片时再临时选“所有人,10 分钟”,到时自动回落。顺带一提,“所有人”模式下附近设备能看到你的设备名称,手机名也别直接写真实姓名。小红书
第二,陌生人投来的文件,一律不接收、不打开。这次演示的入口不是网页链接、不是短信,就是一次由你自己确认的文件接收——“接受”这个动作本身就是攻击链第一步,恶意载荷藏在 PDF 里,普通用户看不出任何异常。
第三,别跟着来路不明的弹窗进设置。按演示描述,触发漏洞后还需要在设置界面配合操作;具体步骤未披露,无法逐条设防,安全线反而更简单——不认识的文件不点“接受”,之后它引导你去设置里改任何东西,都不要跟。
第四,别安装“越狱包”,也别把系统更新当免死金牌。Calif 已明确不会发布越狱工具,当前流传的所谓“iPhone 18 越狱工具/越狱包”与该漏洞无关,装上只会把设备交给黑产;而 iOS 27.2 已经证明拦不住这个漏洞,真正的修复要等苹果后续推送的安全更新——保持及时升级是成本最低的保底,但别指望它替你挡下所有。
真正需要锁定模式的高风险人群,不必因为这次演示就关掉它:它封死的仍是绝大部分攻击面,被走通的只是“你亲手接受文件”这最后一道门。对多数用户,这件事不是恐慌的理由,而是改掉十年旧习惯的提醒——别让攻击者借你自己的手指,完成他攻击链的最后一步。后续可以盯两个信号:苹果下一版 iOS 安全更新是否把该漏洞列入修复,以及 Calif 是否公开技术细节;“开启锁定模式的 iPhone18Pro 遭越狱且升级后仍保留,释放了哪些信号”,已经挂上了知乎热榜。知乎