全球一家正规CA机构,拿来给全网HTTPS背书的私钥里,有一把的值是4,另外几把是56、155、237,跟刮刮乐中奖号似的。
10月17日,研究员Wayne用AI工具扫公开证书库CCADB,把这8把中间CA私钥扫了出来。P-384椭圆曲线私钥本该是115位大数,全地球算力算到宇宙尽头也猜不到;而这几把的熵只有3-8 bit,普通笔记本一秒内就能暴力枚举完。Wayne顺手用私钥签了一句"We have a problem here"发给各大厂商当证据。知乎专栏知乎专栏
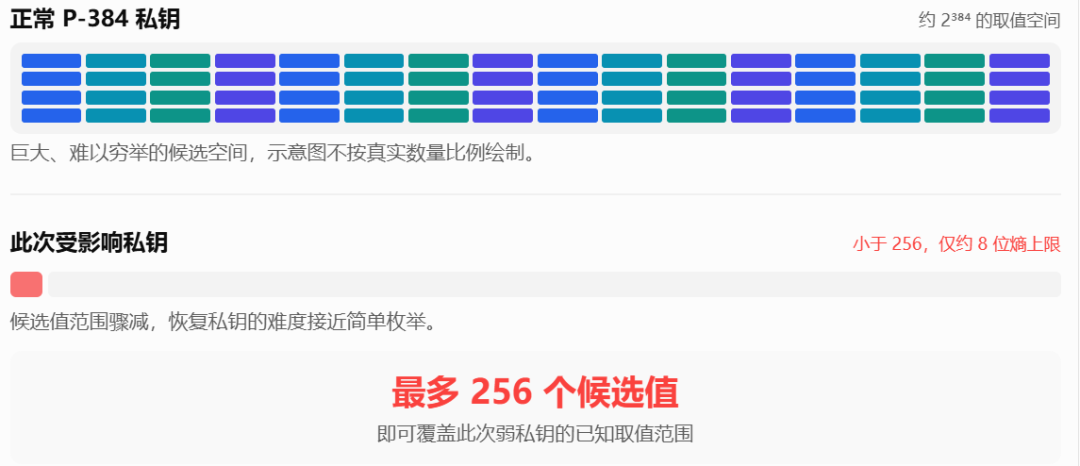
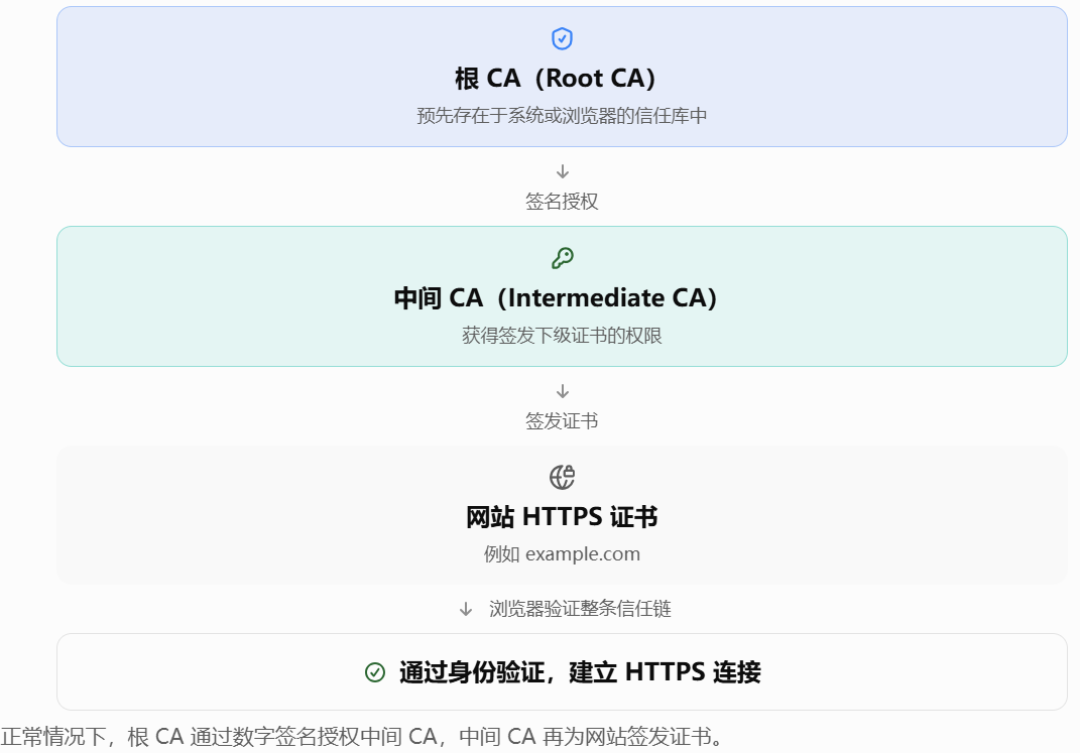
这意味着什么?这8张中间证书在互联网信任链上,拿到私钥的人可以当场伪造任意网站的"合法"HTTPS证书。你在咖啡馆连公共Wi-Fi输网银密码,地址栏小锁亮堂堂,对面却可能是假服务器;连恶意软件都能盖上正经商业签名。相当于把HTTPS脱回了HTTP。知乎专栏
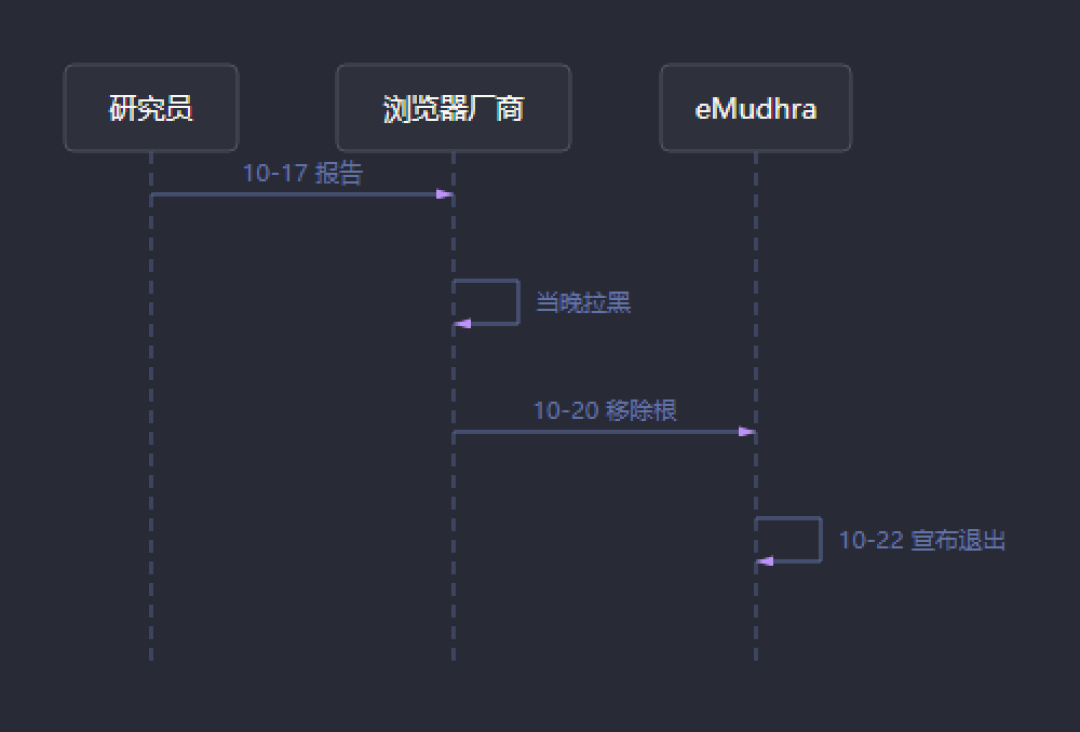
浏览器阵营的反应很快。Chrome、Firefox收到报告四小时内完成封禁,10月19日苹果对设备封禁,Mozilla随后把eMudhra整条根证书移出信任库,eMudhra自己也在10月23日宣布退出全球SSL业务。到这里,多数Mac用户其实安全了——除了一个角落:终端。知乎专栏知乎
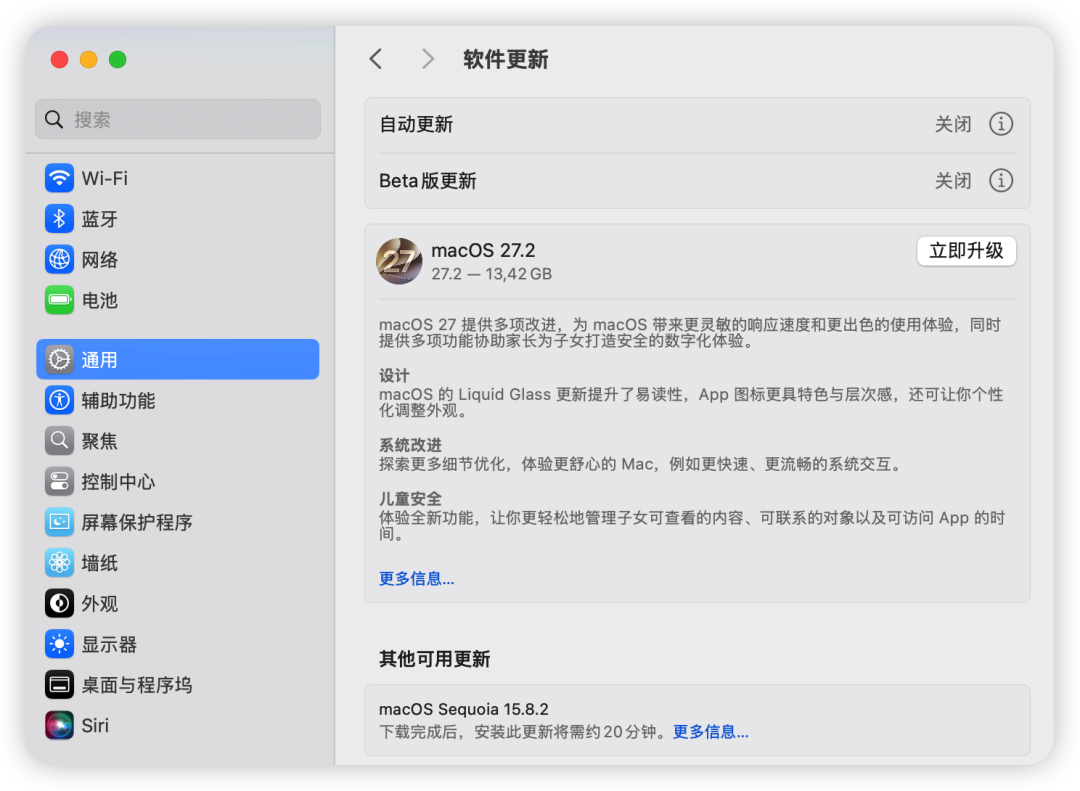
macOS自带的curl读的是本地/etc/ssl/cert.pem,不看浏览器撤销列表。也就是说,浏览器拦住了,你的git clone、pip install、curl脚本下载理论上仍可能信任泄露密钥签出的证书。这正是苹果上周(11月10日)推送更新要补的洞。macOS 27.2.1、26.7.3、15.8.3三条版本线同日推送,按报道说法,命令行工具的证书残留风险被彻底修复,curl和git同步加固。知乎专栏知乎专栏知乎
谁该赶紧更?
开发者、运维、天天开终端的人:见更新即装,这个补丁就是给你们发的。知乎
基本不碰终端的普通用户:不用慌,浏览器早被保护了,可以晚两天更,但27.2.1顺手装了也无妨。
HomeLab、自建服务玩家:系统之外还要查Docker镜像、venv里烘焙的陈年根证书,社区共识是这类长尾要清很久。
还有更离谱的:这批坏钥匙生成于2025年4月,同年6月就有CRL签名验不过的报警,被当成小事故放过去了,16个月里没一个机构察觉,最后被业余爱好者实锤。网友那句"世界是个草台班子",这回在密码学界也应验了。知乎专栏
补丁不大,洞是真洞。打开"系统设置→通用→软件更新",看到27.2.1推下来了,几分钟的事,装就完了。