八月中旬,软路由圈结结实实被震了一下:一直被认为"没什么好攻击"的路由系统,这次成了被点名的那一个。到9月16日的今天,事情没有上新闻热搜,但贴吧、知乎、B站的评论区还时不时冒出新回复——有人刚发现自家爱快没升级,有人升级之后多拨全失效,还有人已经在研究批量转OpenWrt的方案。
这篇只服务一类人:已经把爱快3.x/4.x跑成主路由的存量用户——家里x86一机多用的、店里挂几条宽带的、工作室几十台设备靠它调度的。你不需要懂漏洞原理,你需要的是把三笔账对清楚:我的设备到底中没中招?这次升级值不值得动手?要不要趁乱换系统?
第一笔账:时间线,一条帖子拼不全的部分
把官方公告、媒体报道和现场帖子放一起,事情的形状才完整:
8月15日前后:爱快安全团队在官方论坛发文(IT之家8月17日报道转述):系统近期遭受持续攻击,攻击具体源头不明;攻击主要影响DNS功能,并针对部分路由强制断网。官方称已定位到部分受影响客户,技术支持正在逐一联系。微博
同期给出的升级线:建议升级至4.0.307及以上;不便跨大版本升级的,可安装3.7.24,同样具备最新安全防护。知乎
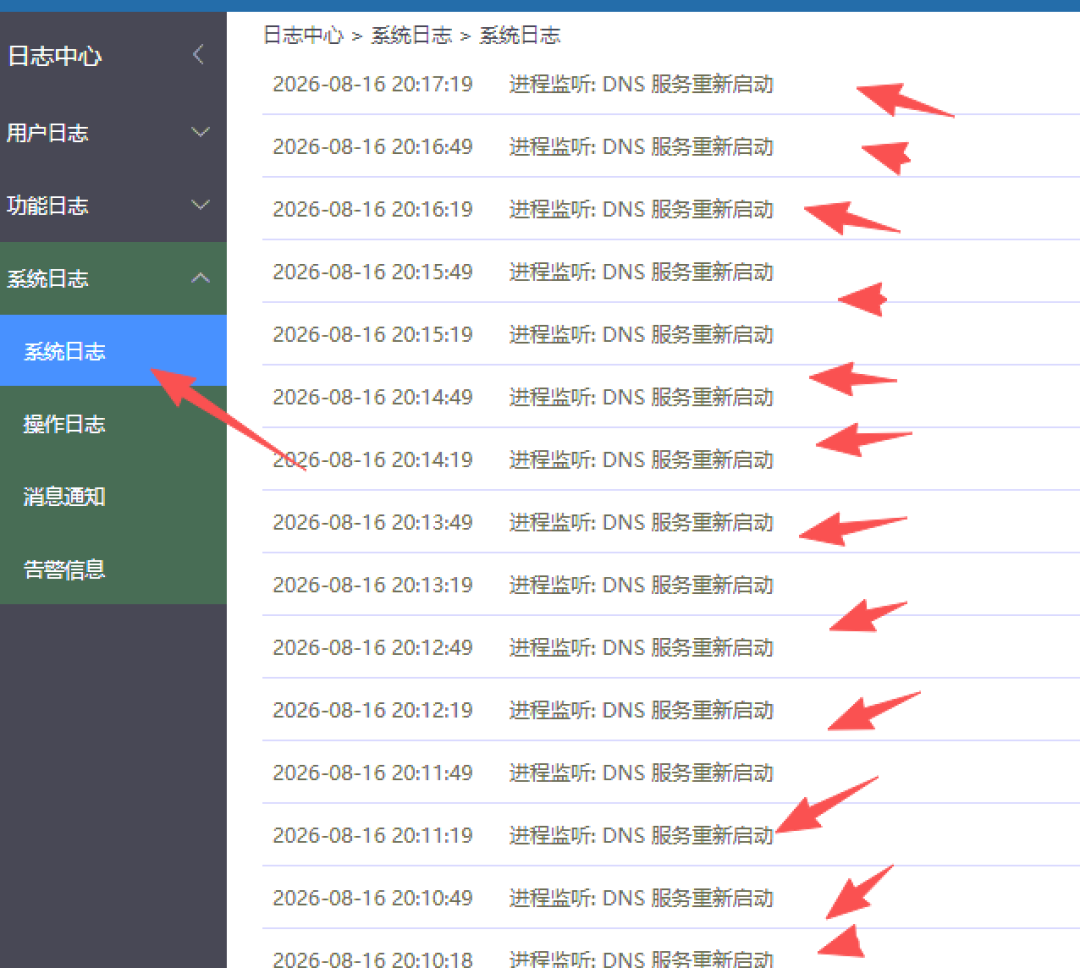
8月16日:知乎有人发帖晒故障:门店网络慢、网站打不开,远程一看日志里提示"DNS服务器重新启动",升级到3.7.24后恢复——这是早期有截图佐证的现场案例。知乎
8月18日:B站出现"爱快被入侵,DNS异常、反复重启"应急处理视频(播放3582、评论28条),发布方是做飞鱼分流的插件商家——内容可参考,立场要打折。视频同时提到,那几天爱快仍在持续推送热更新,部分设备出现重启和网络异动。哔哩哔哩
8月20日:有资讯笔记称"爱快无线AC功能存在远程命令注入漏洞,影响多版本"。截至9月16日,官方未发布技术细节,也没有公开可查的CVE编号对应——这笔要按"待核实传言"记账,别按事实传播。小红书
9月上旬至今:官方没有新的技术披露,事件热度明显回落,爱快官方账号已经开始发多线负载的日常教程。但评论区没消停:9月8日还有人吐槽新版强制HTTPS不给关,9月12日还有"做业务华为更稳"的争论。
第二笔账:你是"中招了",还是只是"闹鬼"
8月这波事件里,最贵的不是漏洞本身,是把两种情况混为一谈。先把证据分层:
官方确认的:外部攻击,重点打DNS功能,伴随强制断网。
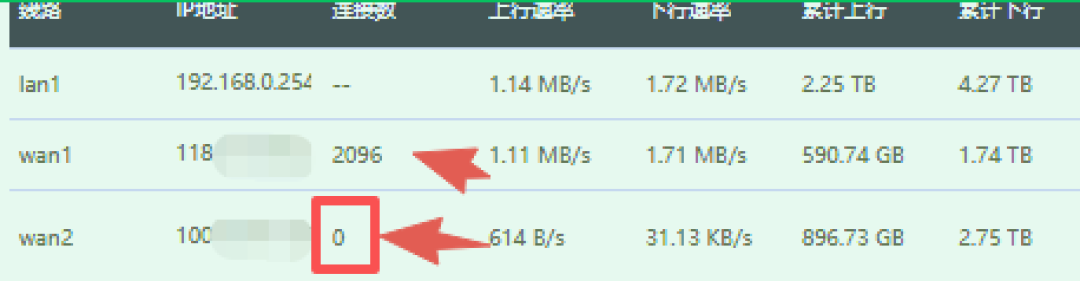
现场佐证过的:日志出现DNS服务重启、终端集体DNS异常、重启后复发。门店网络卡但测速正常、远程到后台看到宽带连接数直接是0、重新拨号后恢复,是当时流传较广的一个现场案例。知乎
没有实据的:挖矿、暗置后门、官方改DNS劫持——这些是"爱快垃圾论"阵营在事件期间炒高的老指控,本次事件并未提供新证据支持。"被攻击"和"被劫持"是两回事,这是本次对账的核心。
动手升级前,三分钟自查,按异常概率从高到低排:
翻系统日志:有没有"DNS服务器重新启动"、终端被强制踢下线的记录?8月16日那个帖子的定位过程值得照抄——别猜,看日志。
核对DNS配置:当前DNS地址是不是你配置过的?和升级前的配置备份对比。被改过DNS,才是攻击痕迹;只是解析慢,多半是线路或运营商。
看断线的规律性:评论区的区分经验很实用——每隔固定时间、断固定十几秒的"规律性掉线",更像DDNS/线路/光猫自己的问题(有用户升级3.7.24和4.0都治不好,最后把DDNS挪出路由才解决);随机发作+DNS日志异常+重启后复发,才更接近这次攻击的特征。
检查暴露面:Web管理口(80/443)有没有映射到公网?远程管理、云绑定开没开?后台是不是还是默认密码?不管用哪家系统,这才是路由器最常见的那扇门。
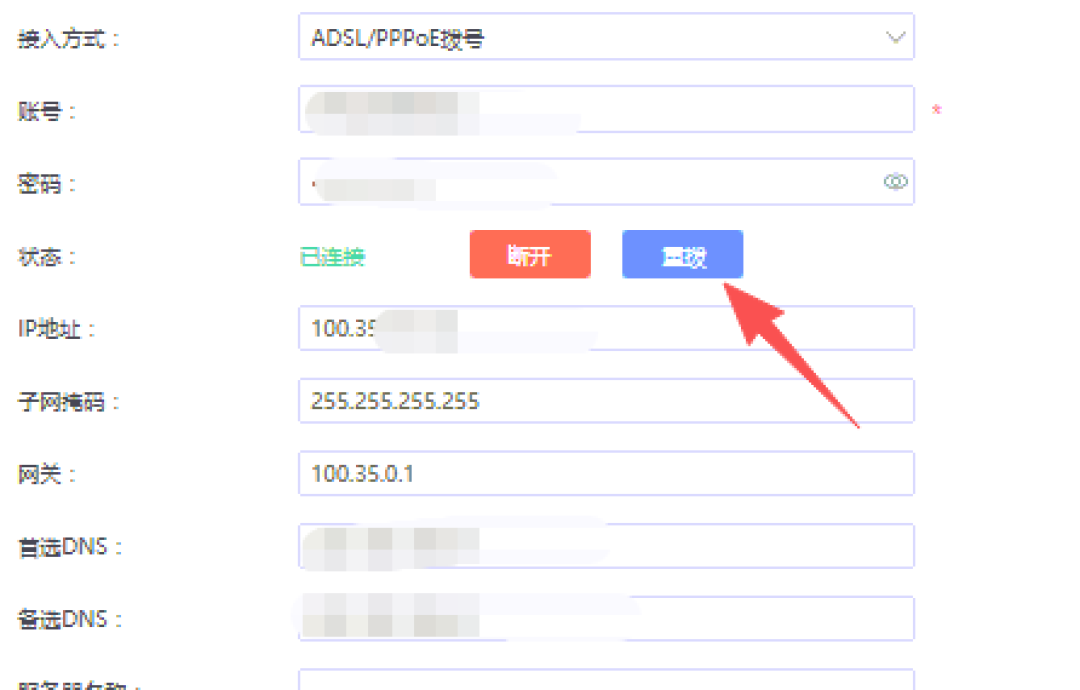
第1、2、4项有任何一条对不上,且你还在旧版本上:先备份配置,再按官方版本线升级(3.x用户升3.7.24,4.x用户上4.0.307+),不用等下一个热搜。
第三笔账:升级的成本,按人群分开算
家用/设备少的:直接升,成本最低。两个小提醒:有用户反馈新版本强制HTTPS且关不掉,旧的http://收藏夹地址会报错,重建一下书签就行;升级前备份配置,这是所有折腾的前提。
工作室/多拨/多设备生产环境:这次评论区的翻车帖基本都集中在这类人身上——有用户3.7免费升4.0后反映多拨全失效,大部分业务都受了影响。 同一评论区里还有人反馈4.0下IPv6拿不到或拿到来没法下发给下挂设备,回看3.7没这个问题;也有用户碰上DDNS规律断线,升级到3.7.24和4.0都未解决,最后把DDNS挪出路由才解决。这些是孤例,也没法证明与攻击相关(部分是4.0本身的兼容性代价,部分可能叠加了运营商收紧多拨),但给出的操作原则很实在:别批量推,先升一台金丝雀,跑满一个工作日,日志和核心业务都没异动再动第二台;分流、多拨这类吃饭配置,升级前后各导一份对比。哔哩哔哩
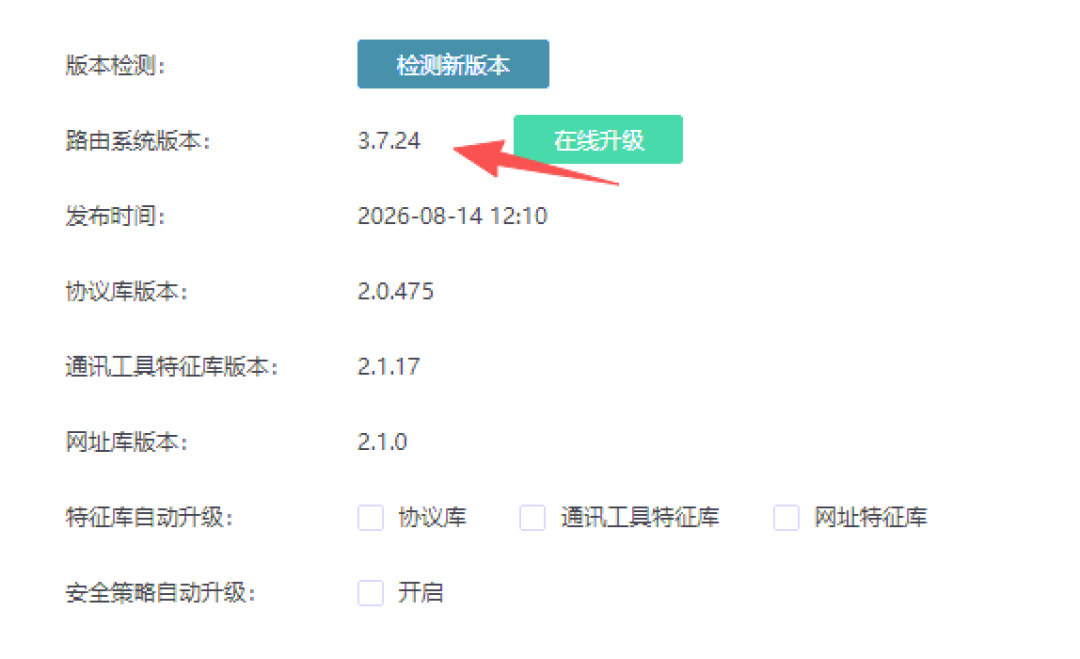
还在3.0老机型上的:官方给的两条线,本质是"要么走3.7.24,要么跨到4.0.307+",没有为3.0单开补丁的分支——老设备反而没有"原地打个小补丁"这个选项。硬件较老的先确认目标版本的支持列表和32/64位差异,再决定是升级还是换机。
要不要趁乱转OpenWrt?把立场放一边,算迁移账
评论区这次吵成了三派:"让OpenWrt再次伟大"派、"我买华为"派、和"家用华为行,人数多、要做业务还得爱快这种软路由"的中间派。
判断标准只有一条——你的价值有多少建立在爱快的成熟功能上:
如果你重度使用多线聚合、按设备分流、行为管控、AC+AP集中管理:这些能力在爱快里是点鼠标的成熟品,在OpenWrt里要靠mwan3加一堆插件自己攒,迁移等于重建全部经验,这次事件不构成付这笔成本的理由。
如果你只用它拨号+发WiFi:那换系统的讨论确实可以多一分成——但账要算公平:这是一起源头尚未公开归因的外部攻击,不是已确认被公开利用的漏洞实锤;OpenWrt的默认安装也谈不上绝对干净,刷机固件的供应链风险另有其账。换系统是另一个决策,不是这次升级的替代品。
对绝大多数人,性价比最高的动作是:路由照用,关暴露面、留备份、跟版本。这三件事今天就能做完。
继续盯三个信号
官方是否披露攻击归因和技术细节。截至9月16日仍是"源头不明";如果"无线AC命令注入"的传言后续得到证实或证伪,AC+AP重度组网的设备要重新评估。
新版本推送后的社区反馈。8月的热更新曾伴随设备重启异动,之后每次推送完,盯一小时日志再收工。
4.0线的大面积翻车报告。如果多拨失效、IPv6不下发这类反馈在4.0集中增多,工作室环境在版本策略上就该缓一拍。
这波事件真正该留下的教训,可能不是"爱快vs OpenWrt"的站队:而是很多老手把路由器当"装完就忘的电器"——管理面板常年对着公网、版本一两年不动、配置从没备份过。攻击者不挑流派,只挑没对完账的人。