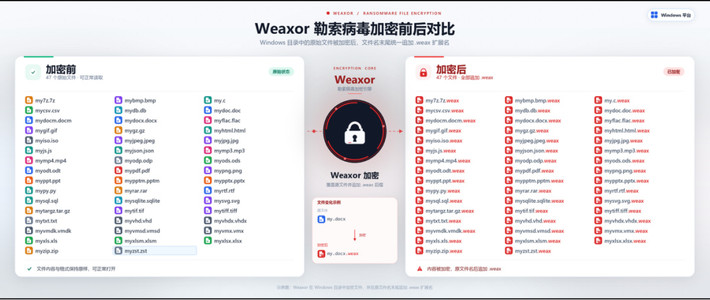
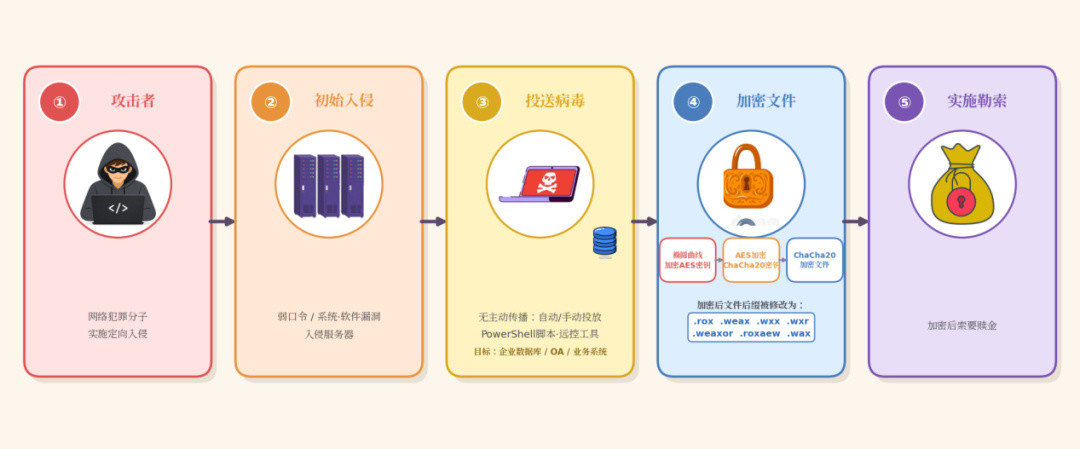
前几天,国家计算机病毒应急处理中心发布预警:境内多名用户遭遇"Weaxor"勒索病毒攻击,文件被加密成.weax等后缀,机器上只留下一封勒索信。它不只盯Windows,Linux也照样中招——你家那台群晖、威联通,同样在射程之内。经济观察报
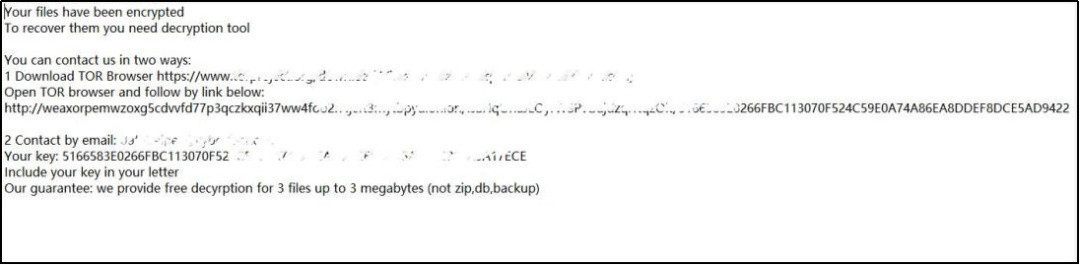
很多人第一反应是:我NAS做了RAID,不就是备份吗?
不是。RAID防的是硬盘物理损坏,病毒加密文件时,它会忠实地把密文同步到每一块盘上。阵列绿灯健康,照片全废。数据恢复行业里最难受的案例就是这种:硬盘一块没坏,数据没了。艾思软件技王数据恢复
另一个错觉是"我就是普通用户,黑客看不上我"。自动化扫描脚本不挑食,只要你把管理页面开在公网、用着admin加弱密码,扫到就是进。攻击者图的不只是你的数据,还有你的机器——挖矿、当肉鸡。现在的主流玩法是先偷数据再加密,即使你有备份,也可能被隐私泄露要挟。知乎
好消息是:防护比恢复便宜得多。30分钟,五步做完。
第一步:改账号(10分钟)
删掉或停用默认admin,新建一个独一无二的管理员名字,密码用长随机串,打开双因子认证。爆破脚本撞的都是默认账号,名字一改,它连门都找不到。
第二步:关公网入口(10分钟)
SMB、SSH、管理页面只在局域网用。远程访问走厂商加密中转,或Tailscale、ZeroTier组网——速度慢一点,但公网IP上没有敞开的门。东方护航数据恢复
第三步:开自动更新(2分钟)
厂商安全补丁出得比你想象的快,真正的重灾区是装完就两年不管的机器。
第四步:打开快照(5分钟)
快照是勒索面前最便宜的后悔药——文件被加密,还能回滚到几分钟前的版本。Btrfs文件系统天生支持,群晖、威联通都有现成的快照应用。但注意:快照和主数据在同一台机器上,防勒索、防误删有效,防不了整机出事,所以才有第五步。艾思软件
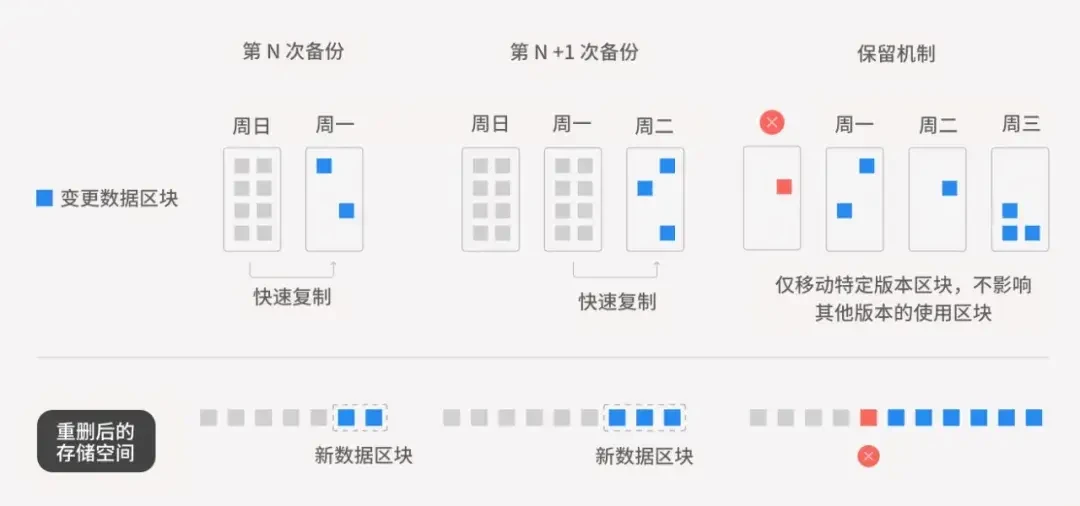
第五步:只冷备"不能重建的数据"
把数据分两类:影视库、软件镜像,没了能再下;照片、家庭视频、工作文档,丢了就永远没了。只给第二类加一份副本——拷到移动硬盘,拔线放抽屉,或往网盘存一份异地。一两TB的盘就够,比数据恢复的报价便宜太多。
做完再花5分钟自查
关掉家里WiFi,用手机流量,在浏览器输入你家公网IP加NAS端口。能看到登录页,说明你的NAS正在公网裸奔——回到第二步重做。知乎
万一真中招,记住三句话
拔网线但别断电,关机反而会丢日志。别重启、别重装、别买网上的"解密工具",那多是二次收割。拍照保留勒索信和加密样本,上传ID Ransomware识别病毒家族,再决定自救还是送修。中招后机器每多跑一小时,原始数据被覆写的概率就大一分。东方护航数据恢复
NAS把数据的主动权还给了你,也把责任交了过来。机器坏了能再买,硬盘涨价能慢慢等,只有数据,没了就是真没了。