没联网、没泄露,币却被算走:Coldcard的钥匙生下来就不合格

源自37位全网作者

19:29

你没做错任何事:设备没联网,助记词没拍照,也没接到过任何“客服”电话。但2026年7月30日,一批比特币在41分钟内被转空。知乎

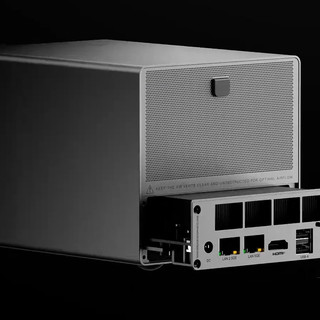
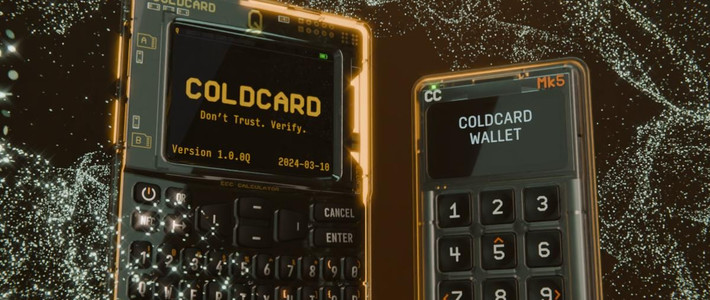
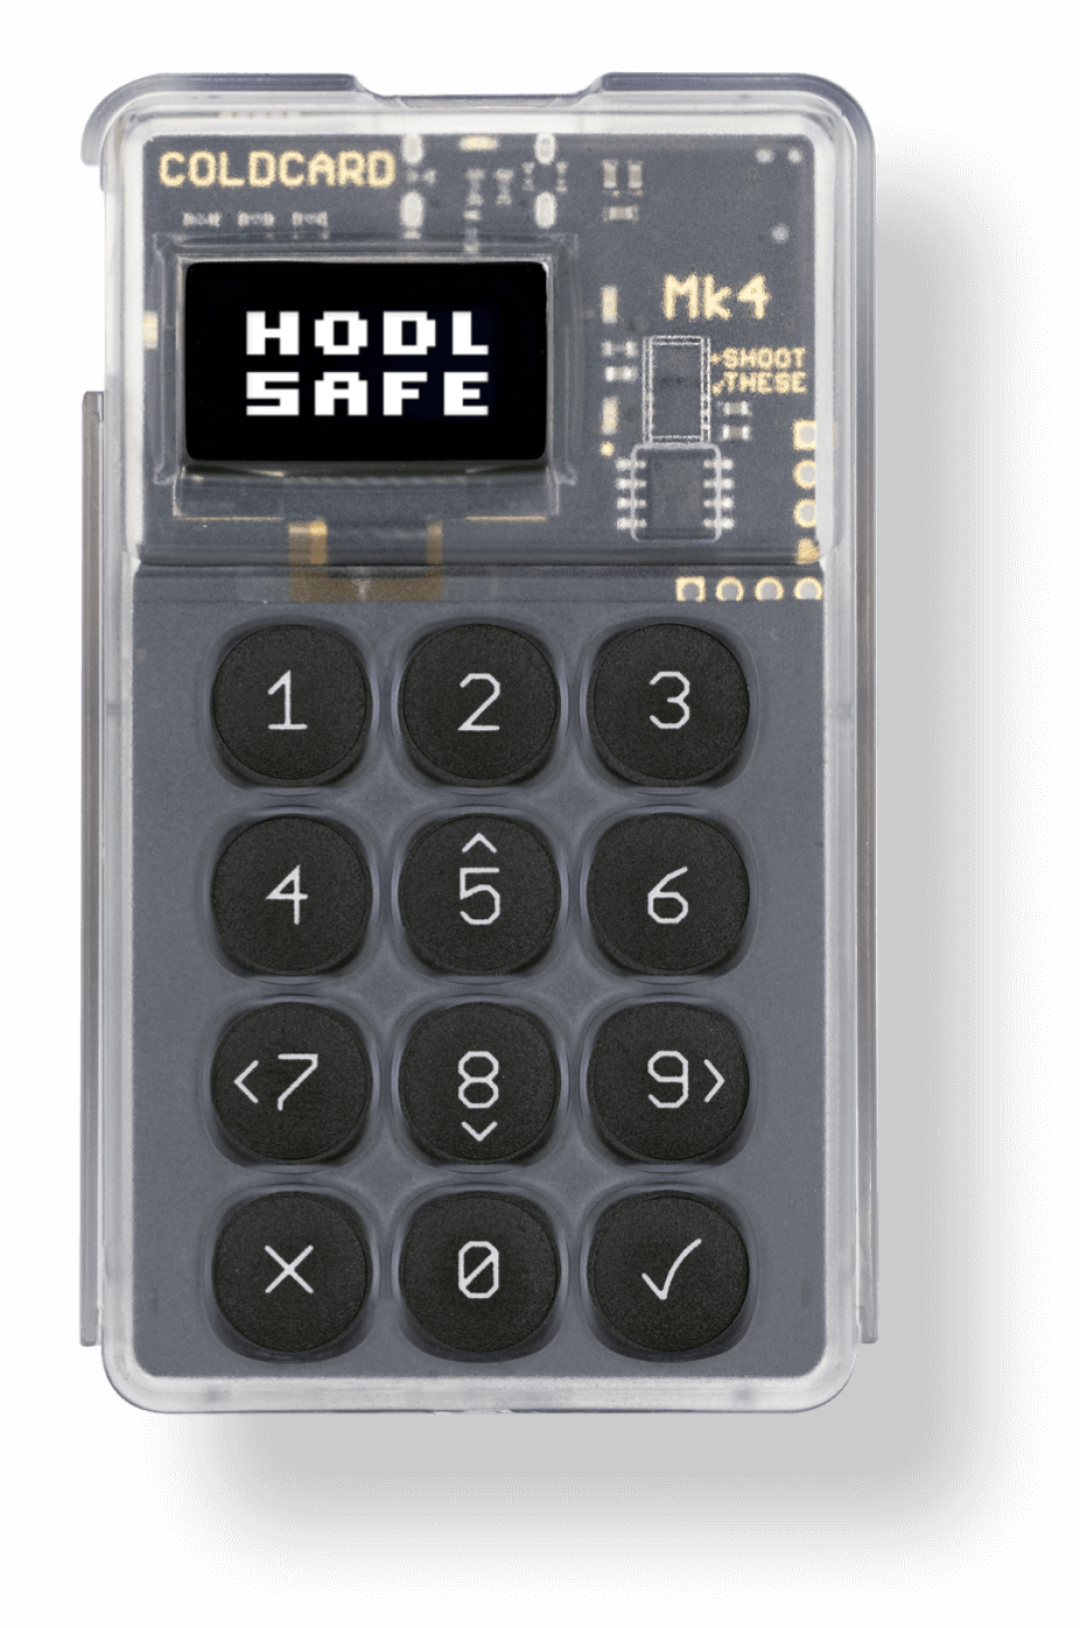
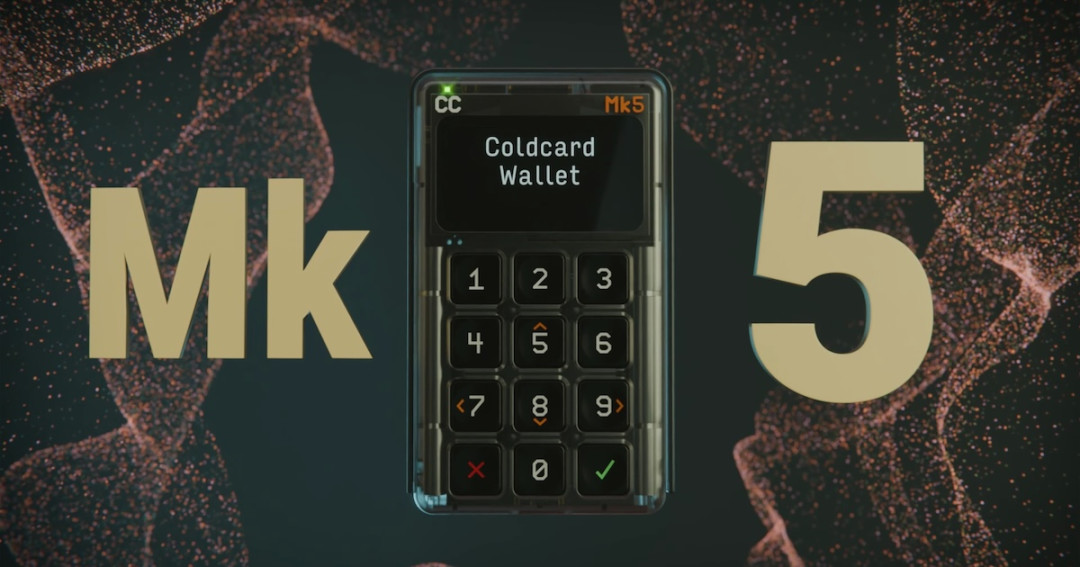
主角是 Coldcard,一款知名硬件钱包,常被比特币老玩家列为“最硬核”的选择之一。缺陷不藏在加密算法里,也不在交易协议上,它坐在整条链的第一环:随机数。36氪
没联网、没泄露,币却被算走:Coldcard的钥匙生下来就不合格

一个潜伏了五年的bug

2021年固件迁移时,种子生成路径被错误地接进了软件伪随机数生成器,而不是本该用的硬件随机数。结果是这批固件生成的助记词,有效搜索空间从128位的设计目标,塌缩到 Mk2/Mk3 约40位、Mk4/Mk5/Q 约72位。攻击者不需要碰你的设备,只要离线穷举所有可能“出生”的钥匙,再把比特币区块链当免费的全球“猜号验证库”逐一对账,哪把钥匙后面有钱,一目了然。知乎36氪
没联网、没泄露,币却被算走:Coldcard的钥匙生下来就不合格

开源≠被审计过

Coldcard 固件源码长期公开可查,可这个错误在种子生成路径里一躺就是五年。更微妙的是,Coinkite 自己在事发前几周也用 AI 审过代码,什么都没发现。事后有社区用户称,把代码交给 Claude Code 约8分钟就指认了随机数问题,交给 GLM-5.2 也约20分钟定位。这些测试都发生在漏洞公开之后,没有经过独立复现,攻击者是否借助 AI,目前没有任何证据。评论区里“自己留后门”“监守自盗”的猜测很热闹,同样也没有证据。代码公开只是被审查的前提,审查本身仍然要靠人。知乎

别拿夸张数字数币

Galaxy Research 链上统计,若四轮疑似攻击的地址互不重叠,合计约1815.75枚BTC、5294个地址,价值接近1.2亿美元。但这是基于交易特征的链上估计,不是 Coinkite 或执法部门确认的最终损失。PeckShield 7月报告的口径约7000万美元,属于另一阶段快照。方向确定,规模请保留不确定性。知乎

三件事,第三件最关键

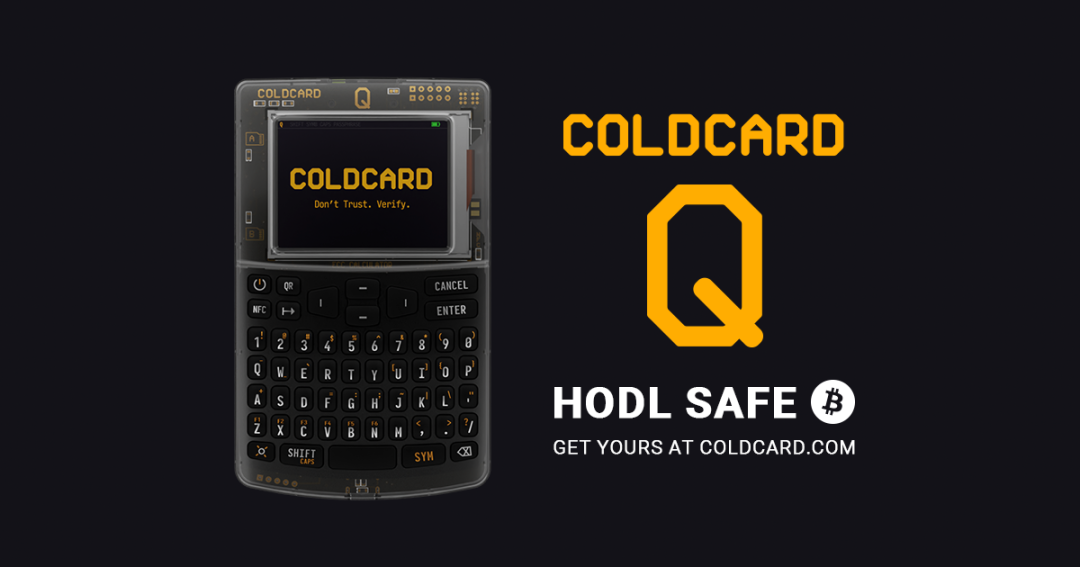
  1. 对固件版本:Mk2/3 需 4.2.0 以上,Mk4/5 标准版 5.6.0 以上,Q 标准版 1.5.0Q 以上,Edge 设备 6.6.0X/QX 以上。

  2. 升级≠修复。用受影响固件生成过助记词的,把固件升到最新、或把助记词导入其他钱包,都救不回已经丢掉的随机性,必须在可信环境重新生成新种子,把资产转进新种子的地址。哔哩哔哩

  3. 资产较大的,创建种子时按官方建议加入至少50次公平、相互独立且结果未泄露的骰子投掷。再叠加 BIP-39 密码短语,必要时跨厂商组多签。别再让任何单一厂商的随机数,决定你钥匙的出生。知乎
没联网、没泄露,币却被算走:Coldcard的钥匙生下来就不合格

余震比正震更有意思

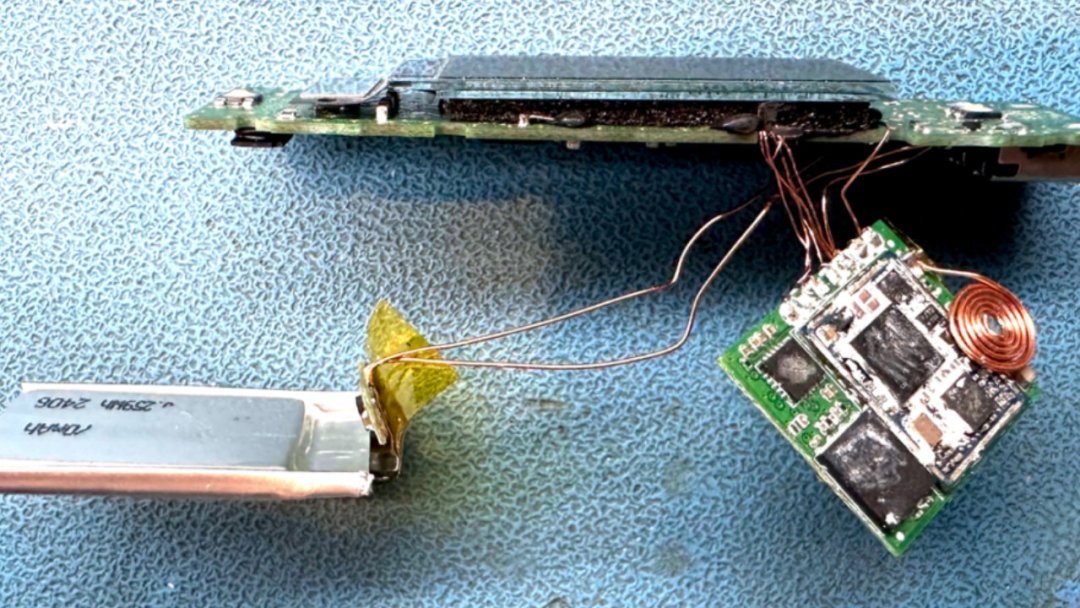
10月,Ledger 被曝官方经销商渠道的设备遭硬件植入。初期报道的被盗金额超过8600万美元。链上机构随后的追踪把关联地址扩展到约315个,涉案金额接近一亿美元。有彭博分析师援引第三方数据估算,Coinkite 员工规模约5人。两起事故把“硬件钱包”从护身符推进了信任危机。11月3日,Vitalik Buterin 在 Devcon 8 给出回应:安全不能只靠信任,芯片需要开源、可验证。他提到,用户应该能确认设备没有监视自己、硬件钱包没有被偷偷加装一张会泄露私钥的 SIM 卡。知乎微博微博微博知乎哔哩哔哩
没联网、没泄露,币却被算走:Coldcard的钥匙生下来就不合格

对玩硬件安全的人,这起事故真正撕开的口子在第一环。设备冷不冷、联网不联网都不重要,你的私钥可能在“出生”那一刻就输定了。下次初始化任何安全设备,先问一句:它的随机数从哪来,我拿什么验证?
内容由AI生成

精选参考来源

1. Coldcard 漏洞事件复盘:随机数错误、四轮攻击与比特币自托管争议

2. AI 8分钟定位5年漏洞,Coldcard被盗引发冷钱包信任危机

3. Claude仅用8分钟,5年未解Bug秒破

4. 【比特币硬件钱包Coldcard爆随机数漏洞,#约1.1亿美元比特币被盗# 】知名比特币硬件钱包Coldcard被爆存在随机数生成缺陷漏洞,导致大量离线“冷钱包”生成的助记词可被系统性推算。分析机构数据显示,截至8月3日,攻击者已从约5000个受影响钱包中盗走超过1755枚比特币,按当时市值计算约合1.1亿美元。设备制造商Coinkite已确认该漏洞并发布修复固件,呼吁用户及时更新。Coldcard长期被认为是存储加密货币最安全的方式之一。行业数据显示,今年上半年全球加密货币被盗总额达9.72亿美元,黑客攻击事件总量达207起,创历年半年度新高。

5. Coldcard被盗上亿美元,你的冷钱包还安全吗

6. 最近著名硬件钱包 Ledger 出了点事。一些从东南亚的经销商 CryptoBilis 处购买 Ledger 的用户发现自己的币丢了。已知的损失加起来可能有几千万美元。对硬件钱包的供应链攻击并不罕见。过去这些年一直有人通过在硬件钱包里植入后门来盗币,所以很多人都知道不能随便从私人手上购买硬件钱包。但这次不太一样,CryptoBilis 可是列在 Ledger 官网经销商名录里的。那为什么还会发生这种事呢?——CryptoBilis 前联合创始人表示,公司已于 2026 年 3 月被收购,原团队随后退出经营管理;某币圈媒体披露的公司登记截图显示,一名地址位于黑龙江的人,于 2026 年 8 月 3 日出任 CryptoBilis 董事,并于 9 月 7 日辞任。有人拆了一台涉事的 Ledger 钱包,发现里面被植入了包含 LTE 通信模块的后门电路。这个后门可以监听设备发送给屏幕的显示数据。在用户输入助记词的时候,后门电路就会把助剂词发出去。我以前讲过一个对供应链攻击最有效的安全原则:用老不用新(网页链接)。因为来自供应链的威胁很难发现,在没有直接检测手段的时候,时间是最通用而有效的武器:一个 10 年前发布的软件,如果里面有后门,那这个后门必须能做到 10 年都不被发现才行。路遥知马力,日久见人心。无论是对人,还是对软件,还是对硬件,在评估可信度的时候,时间都是重要的因子。大部分人都没有能力检测自己买的硬件钱包有没有被植入后门,但“用老不用新”原则是所有人都能执行的:买回来先别用,等两年再说。

7. #Ledger钱包疑遭供应链植入8600万美元资产被盗#IT时代网10月11日消息,陆续有Ledger硬件钱包用户反映账户资金被转空,怀疑源头指向一批被植入间谍硬件的设备,涉及金额超过8600万美元的加密资产。线索集中在经销商CryptoBillis与一块额外的电路板上。Ledger已要求该经销商暂停全部钱包销售,并同步展开调查。社交平台上流传的照片与视频显示,在钱包屏幕下方夹着一块小型电路板。这块植入物能够截取屏幕上显示的一切内容,其中就包括首次设置时呈现的助记词。它再通过内置的SIM卡把这些信息回传给攻击者,攻击者拿到助记词后即可转走账户中的资产。硬件钱包的安全模型建立在“私钥永不离开设备”的前提上,这类物理层面的供应链植入直接绕过了这一前提。目前事件的波及范围与受影响设备的具体批次仍有待调查确认。

8. 一台被拆解的Ledger Nano X,右下角那块额外的绿色小电路板就是植入的后门模块,附带铜线圈天线和被替换下来的电池上周,加密货币硬件钱包厂商Ledger向外界确认,在东南亚销售的一批设备里被人动了硬件手脚,攻击者借此悄悄提取了约一亿美元的加密资产。被盗的钱包来自马来西亚授权经销商CryptoBilis,区块链调查公司Bitquery追踪到大约315个地址与这批被污染的设备关联,涉及Bitcoin、Ethereum、Tron等多种币种。消息传开后,欧洲用户也在德国MediaMarkt连锁店买到了带后门的设备,问题不再是某个小卖家的个例。发布了头条文章:《硬件钱包里被人偷装了后门:一亿美元加密资产是怎么被卷走的》 硬件钱包里被人偷装了后门:一亿美元加密资产是怎么被卷走的

9. Ledger安全疑云持续发酵,多家厂商紧急回应,硬件钱包信任警报拉响

10. Vitalik Buterin:硬件钱包的安全不能只靠信任,芯片也需可验证

0
扫一下,分享更方便,购买更轻松
0评论

当前文章无评论,是时候发表评论了
提示信息

取消
确认
评论举报

最新文章 热门文章