过去一周,职场圈最大的连续剧是微软大宕机:11月12日起,Outlook、Teams、Copilot集体停摆,波及全球至少74个国家和地区的用户。全球打工人刚冲回来补积压邮件——骗子等的就是这一刻。小红书
微软威胁情报团队于当地时间11月13日监测到这场借宕机发起的大规模钓鱼攻击,微软同时公开警告:有人正利用这次服务中断发起"积极的网络钓鱼活动",寄出模仿微软服务通知的虚假邮件。这批假邮件"官方"得有模有样:标题写着 “Outage-六位代码”,发件人名是你公司的名字加上"Service Health"或"Outage Notification",还搬出这次故障的真实事故编号 EX1550543,声称你有邮件在宕机期间被扣留,24小时内不点 “RESTORE MESSAGES(恢复邮件)” 就会被永久删除。知乎小红书小红书
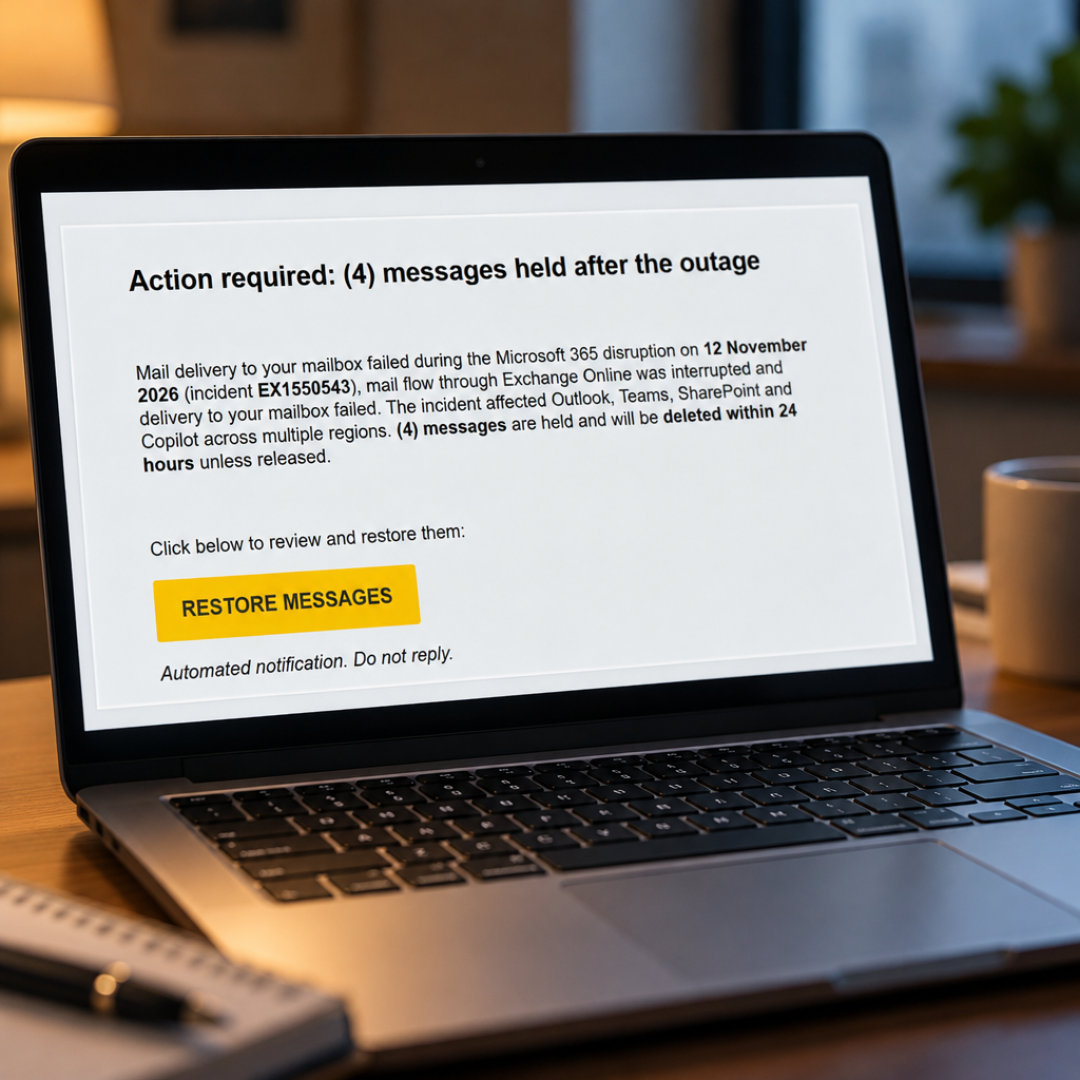
目的只有一个:骗你在仿冒登录页上交出 Microsoft 365 的账号密码。微软确认,这类邮件已发向美国多个行业的组织,并将其定性为凭证钓鱼攻击。它不偷你的文件,它偷的是你打开一切文件的钥匙。知乎
这套路为什么容易得手?因为时机太准了:你的邮箱真的宕过,你确实怕消息"卡丢了",“重新授权"听起来顺理成章,而打工人恰恰在工作的时候最脆弱。小红书上有博主晒出经历:Outlook刚恢复正常,就收到一封要求重新授权的微软邮件。他第一反应是"我合计挺合理的”,幸好习惯性点了举报——弹窗提示"恭喜你经受住了钓鱼邮件考验",这才知道是公司内部的攻防演练。可不是每家公司都放诱捕假邮件,换成真骗子,多少人扛得住那一下点击?知乎小红书
怎么拆穿,记住三条就够:
看入口,不看理由。 微软不会用"不点这个链接、你的邮件就没了"来吓你。服务状态去 Microsoft 365 管理中心里的"Service health"查,没权限的员工截图问 IT;拿不准就干脆不点,自己手动输入 office.com。
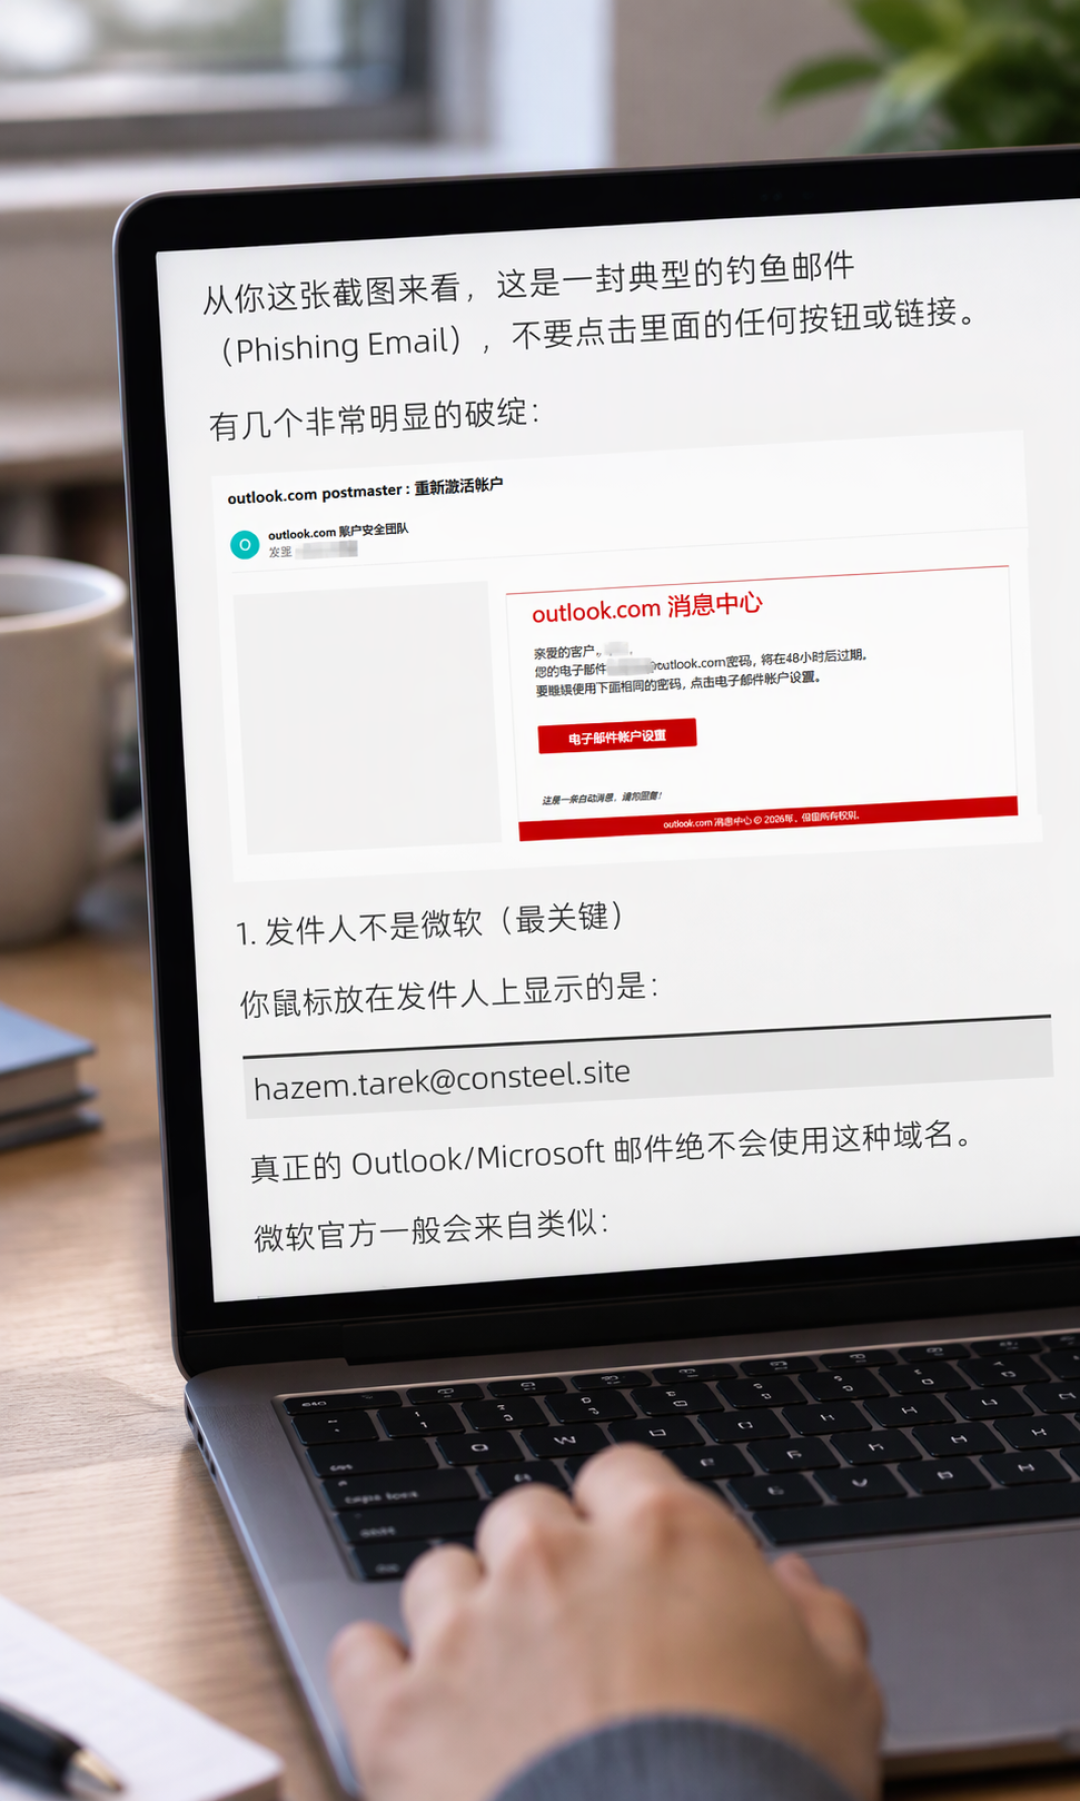
看完整发件域名,不看显示名。 "Service Health"这种发件人名可以随便伪造,真正要点开核对的是域名。凡是长得很像 microsoft 却多了字母、换了后缀的,全是假的。
凡是索要密码、验证码、要你"重新授权"的,一律当诈骗处理。 官方从不会通过邮件要你输密码,更不会附一个"立即操作否则删除"的倒计时。
万一已经点了、也填了账号密码:先别慌,但动作要快——立刻修改密码,然后在账户安全设置里执行"注销所有会话",把骗子已经登进去的设备踢下线;再检查邮箱规则里有没有被偷偷新增的自动转发,这是骗子最常用的"续命"手段。企业用户第一时间截图报 IT,所有人为重要账户开启双重验证。还要留神一个配套变种:骗子可能冒充"技术支持"打电话来,接到这种电话先挂断、再用官方号码回拨。小红书
微软给这次宕机的结论是技术故障、与攻击无关——但真正的攻击是跟着宕机来补刀的那一波,故障的账单由微软付,补刀的代价却由每一个赶邮件的普通用户付。
邮箱恢复了,信能找回来;账号被偷了,麻烦才刚开始。下次见到"微软官方通知",先查域名再说——别让你的敬业,变成骗子的业绩。