群晖又双叒出事了,而且这次比较特殊:不是勒索,也不看密码。
2026年11月10日,群晖官方发布安全公告 Synology-SA-26:19,在DSM里揪出两个高危漏洞,整体严重度直接标成Critical。回想10月底那场C3RB3R勒索风暴,照片和文档被加密、文件后缀变成 .L0CK3D,全网还在教大家改密码、开两步验证。而这次的漏洞,直接把"改好密码"这件事清零。群晖官网知乎
它不是"破解你的密码",是绕过身份验证
最狠的是 CVE-2026-76954:攻击者无需账号、无需密码,也无需你点任何链接,就能远程读取或写入NAS里的任意文件,还能顺手把机器打成拒绝服务。群晖官网知乎
翻译成大白话:这道专门核验"你是谁"的闸门,被一个SQL注入捅穿了,官方CVSS评分给到9.8。你为防勒索换的强密码、刚开的两步验证,对这个漏洞统统无效——公告里的攻击向量写着AV:N/AC:L/PR:N/UI:N,无需权限、无需用户交互,两个N就是它9.8分的底气。知乎群晖官网
第二个CVE-2026-85101藏在rsync同步组件里,是个8.6分的身份验证绕过漏洞,攻击者能读特定文件、写任意文件。有人压根没开DSM管理界面,但跑着rsync同步任务,照样在射程之内。知乎群晖官网
先说清楚:这次不是勒索又卷土重来
这两个漏洞和10月C3RB3R利用的那批不是同一套,公告本身也没表示它们已被用于实际勒索攻击。证据到公告为止,不必恐慌性断电拔网线;但社交媒体上已经有群晖用户抢跑自查:“这次更严重,任意文件读取”,先关机保平安。9.8分的评估摆在那里,"再等等看"同样不可取。知乎小红书
动作:对表升级,版本名单很清楚
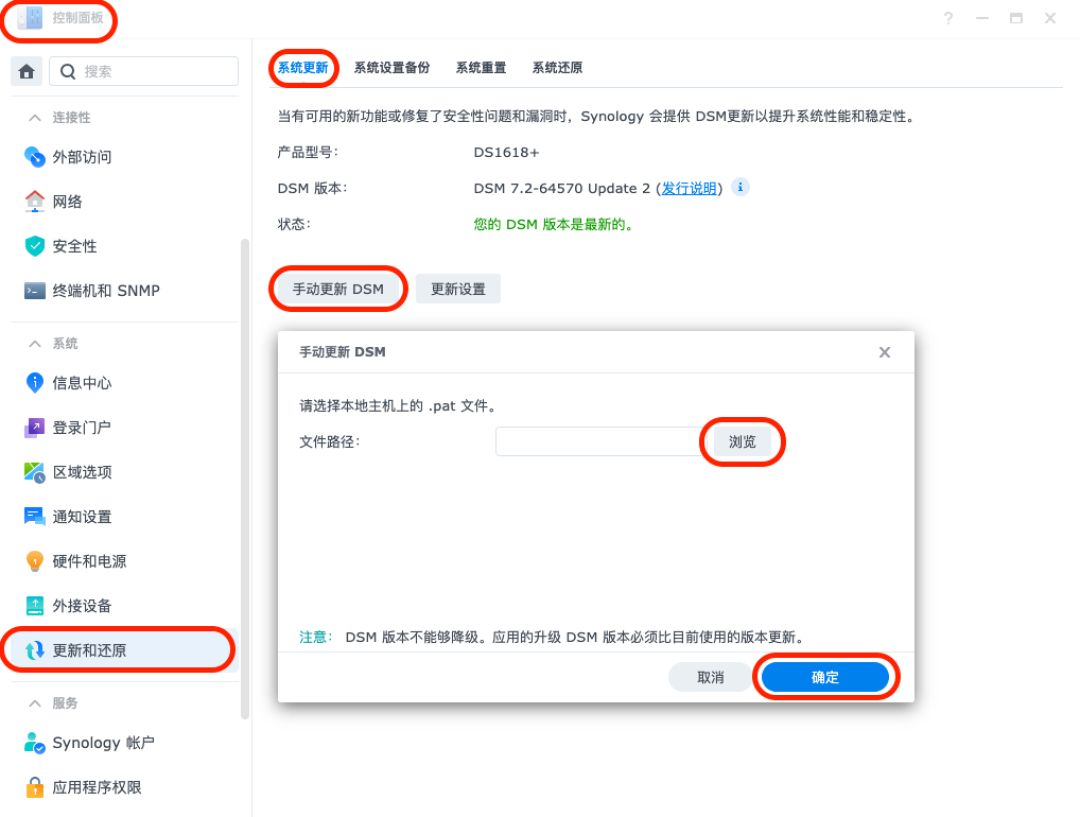
打开"控制面板→更新和还原",达到或高于以下版本才算修复:DSM 7.4 → 7.4.1-90080-1;7.3 → 7.3.2-86009-5;7.2 → 7.2.2-72806-10 / 7.2.1-69057-13。7.4.1-90080这条更新其实10月中旬就开始分阶段推送,开了自动更新的机器,多数早已悄悄装上。群晖官网微博
暂时升不了的,先接受一个事实:官方没给绕行方案
公告里Mitigation(缓解措施)一栏写的是 None。社区自救那套——拆路由器端口映射、别让5000/5001裸奔公网、不用rsync/SSH/FTP就关掉、远程先VPN进内网再访问——只能降低暴露面,是止痛片不是解药,最终仍要安装官方补丁。黑群晖和老型号用户尤其残酷:能升多新升多新,升不了就把远程访问的每扇门锁死,没有第三条路。群晖官网
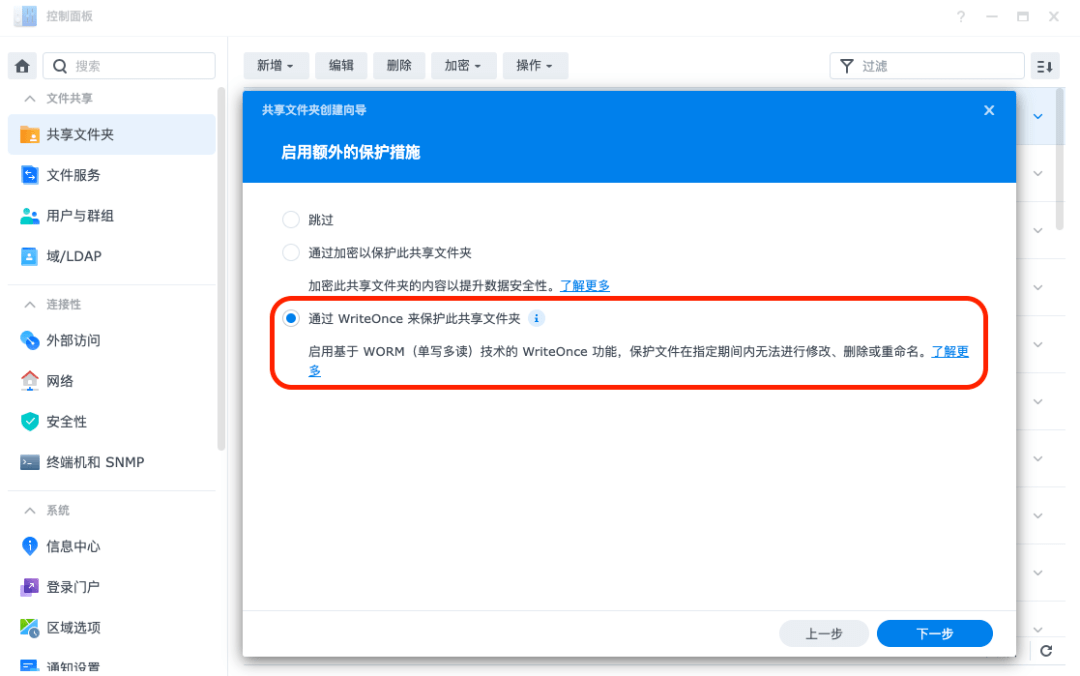
更要命的一点:这个漏洞不只是"看"你的数据,是改你的数据。合同、账本、素材库可能在无声无息中被写花。重要共享文件夹可以开WriteOnce(WORM)不可变保护,让文件在锁定期内改不了、删不掉,再配一份断开连接的冷备份——快照挡得住误删,挡不住整机沦陷。
别收藏完就走:现在花30秒打开"更新和还原"看一眼构建号,回来评论区报上你的DSM版本,咱们对表数一数还有多少台停在危险区。