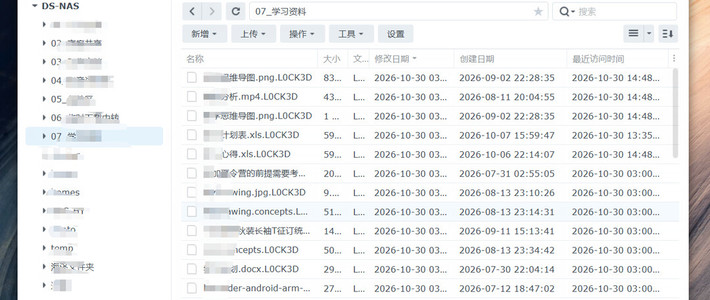
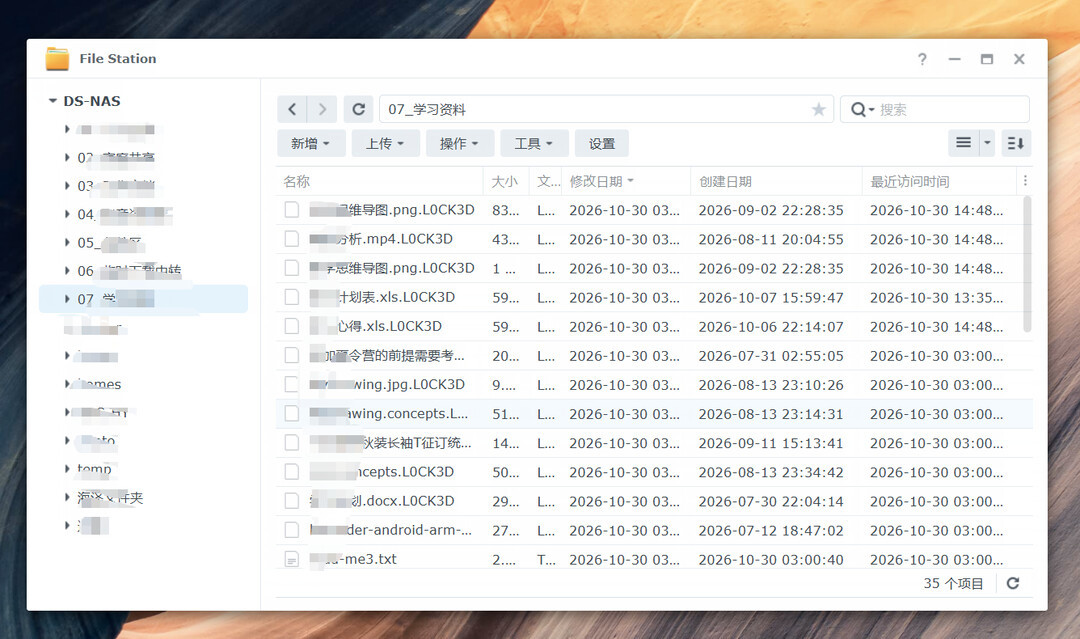
10月28日凌晨起,一批群晖用户陆续发现,NAS里的文件全被加上了.L0CK3D后缀,每个目录多出一封勒索信。有受害者晒出的报价是0.03696 BTC,约合2.1万元人民币,页面挂着5天倒计时,超时翻倍到5688美元。小红书
小红书上,极空间用户也慌了。有人连夜发帖:“吓得我赶紧把家里的极空间外网访问关了,防护全开,什么SSH权限、文件共享服务全关了”。小红书
这个动作是本能,但它砍掉的是NAS一半的价值——人在外面,取文件、翻相册、用车机接着看没看完的电影,全都要靠外网访问。关掉之后,NAS就退化成一块只能在家用的移动硬盘。
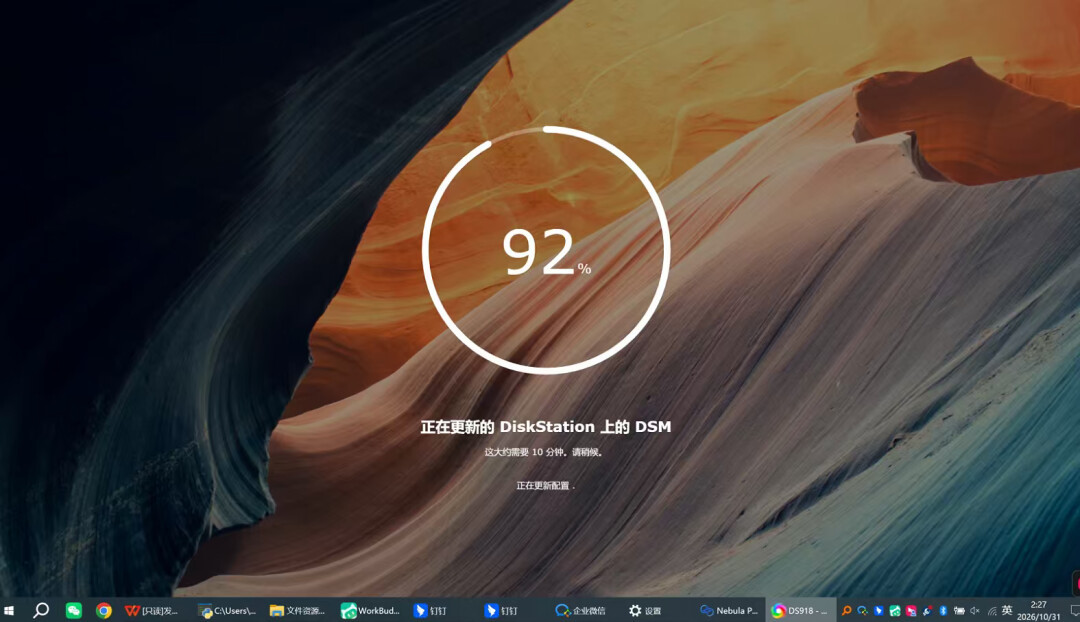
先搞清楚这次攻击到底是什么。群晖官方10月30日回应:这次攻击利用的不是新版系统的零日漏洞,而是2024年12月就已修复的老漏洞。安全圈的口径更细:勒索软件是老牌家族Cerber的变种C3RB3R,属于典型的“1day”攻击——补丁早就发了,中招的是一直没更新的那批设备。微博微博小红书
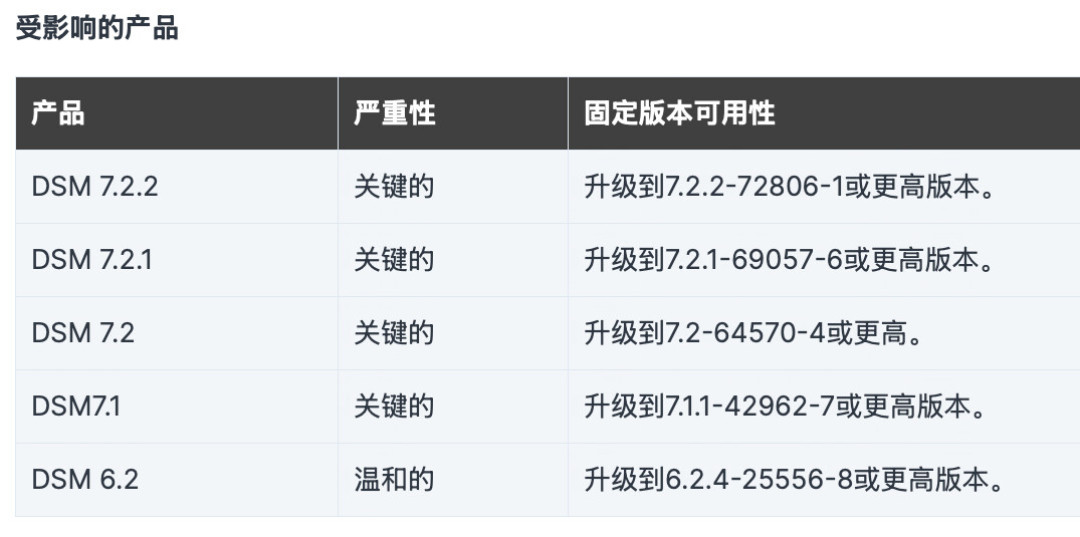
入口在哪,比补丁更要紧。这次中招的机器,几乎都满足两个条件:DSM管理页直接暴露在公网(自己做了端口映射或DDNS直连),且系统没打补丁。有用户从自家NAS的日志里还原出完整攻击路径:黑客对着公网5001端口发登录请求,在用户名字段里夹带代码,不需要任何密码就能拿到root权限,不过这套手法只对没打补丁的机器奏效——他的机器已经打了补丁,两次攻击都没成功。这也解释了为什么强密码、双重验证、改端口、自动封锁这轮基本全废:代码在核对密码之前就执行完了。小红书小红书
那极空间用户的暴露面,跟群晖一样吗?
大多数极空间用户的远程访问走的是官方中继:NAS主动向外连接,流量从极空间自己的服务器转发,家里路由器上没有任何对外开放的入站端口。没有入口,这波攻击的门就推不开。知乎
但有两种情况,你的极空间和群晖站在同一个攻击面上。一是在路由器上做了端口转发,把极空间的服务端口(比如5055)映射到了公网。二是用公网IPv6直连,IPv6不需要端口转发,地址是可以被扫到的。知乎
还要说清一层:别把“这波没中”当成“绝对不会中”。勒索程序只挑架构不挑牌子,一旦管理入口被人拿到,威联通、铁威马、绿联没有一个挡得住加密。区别只在于,官方中继这种默认方案的暴露面,天然比端口直连小得多。小红书
所以比“关不关外网”更该做的,是收回入口、做实备份、打开防护。
先查路由器。进后台看有没有针对NAS的端口映射规则,有就删掉,改回官方中继访问。
把备份做实。极空间支持3-2-1备份:手机和电脑算一份,NAS算一份,再往外备一份。备份到外接硬盘的,备份完记得断开——在线的备份挡不住勒索病毒,断开连接的备份才是底牌。重要的照片,再同步一份到网盘或对象存储,异地那份别省。知乎
打开勒索防护。极空间内置的勒索病毒防护,会在文件被批量遍历改名时主动拦截并报警。顺手确认这个开关是开着的,系统也更新到最新版本。知乎
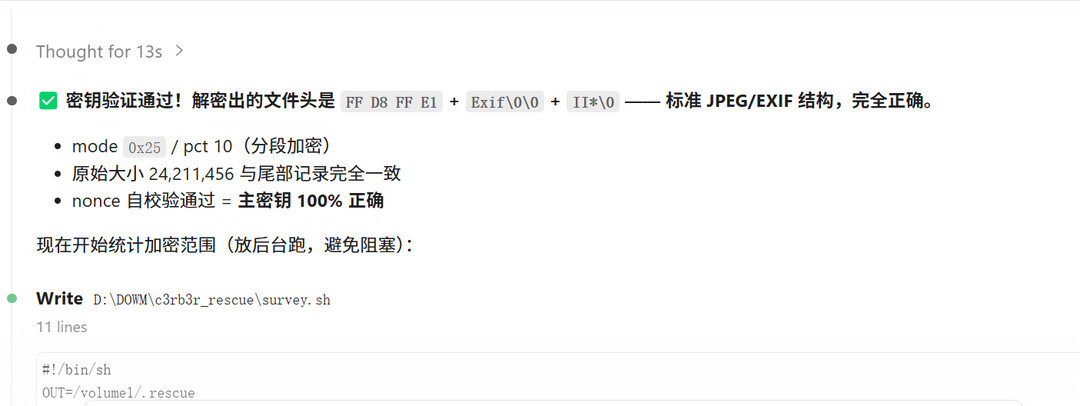
最后一条对所有人都成立:真中了毒,第一动作是拔网线,不是关机。这次有多位用户靠冻结病毒进程、从内存里提取密钥,把文件完整解了回来——密钥只存在内存里,一断电就永远没了。有位摄影工作室的博主,8.45万个被加密的文件零赎金全部找回。也有人在慌乱中直接关机,把这条生路关死了。小红书微博
安全不是全开或全关的二选一。把暴露的入口收回来,把离线的备份做扎实,外网访问该用就用——NAS买回来是用的,不是供着的。