这两天刷 B 站,你大概率被一条“蓝色大肥鱼”洗过屏:它自己刷视频、自己写日报、自己养出人格,甚至住进任务栏当桌宠。评论区一堆人喊着“领取你的大肥鱼”。知乎知乎
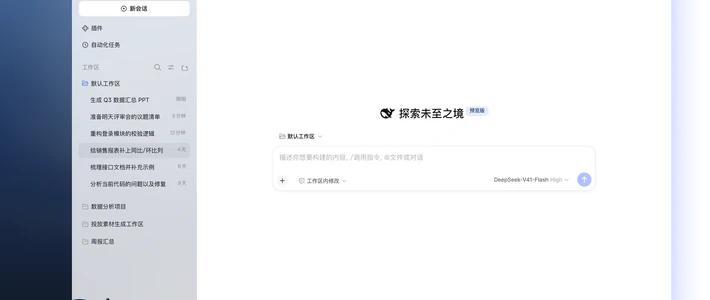
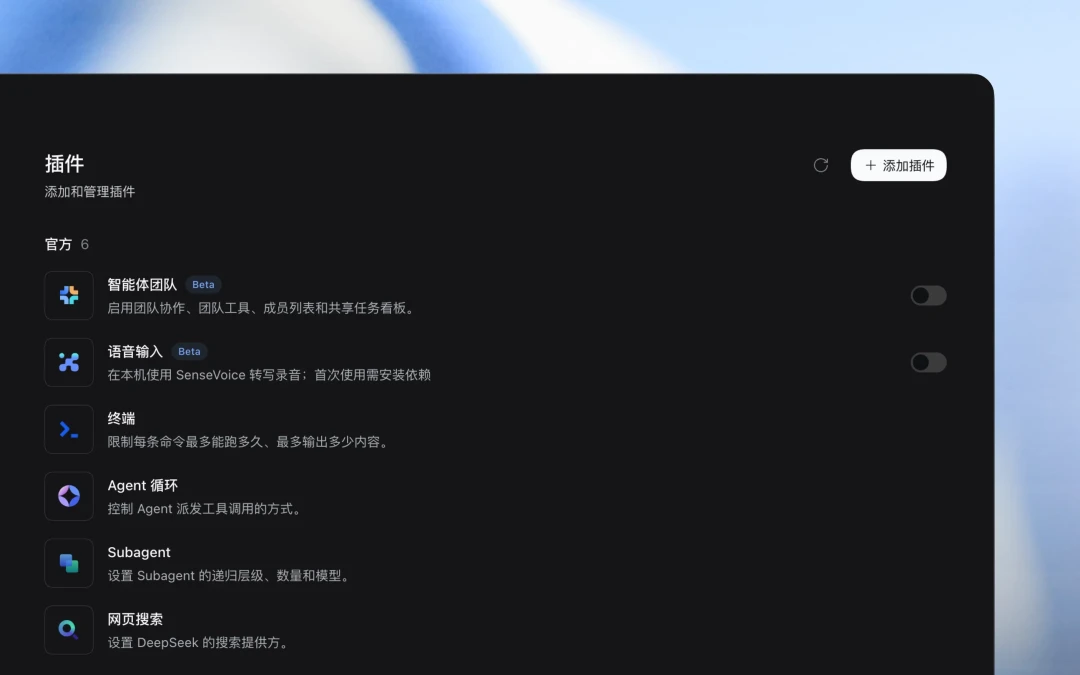
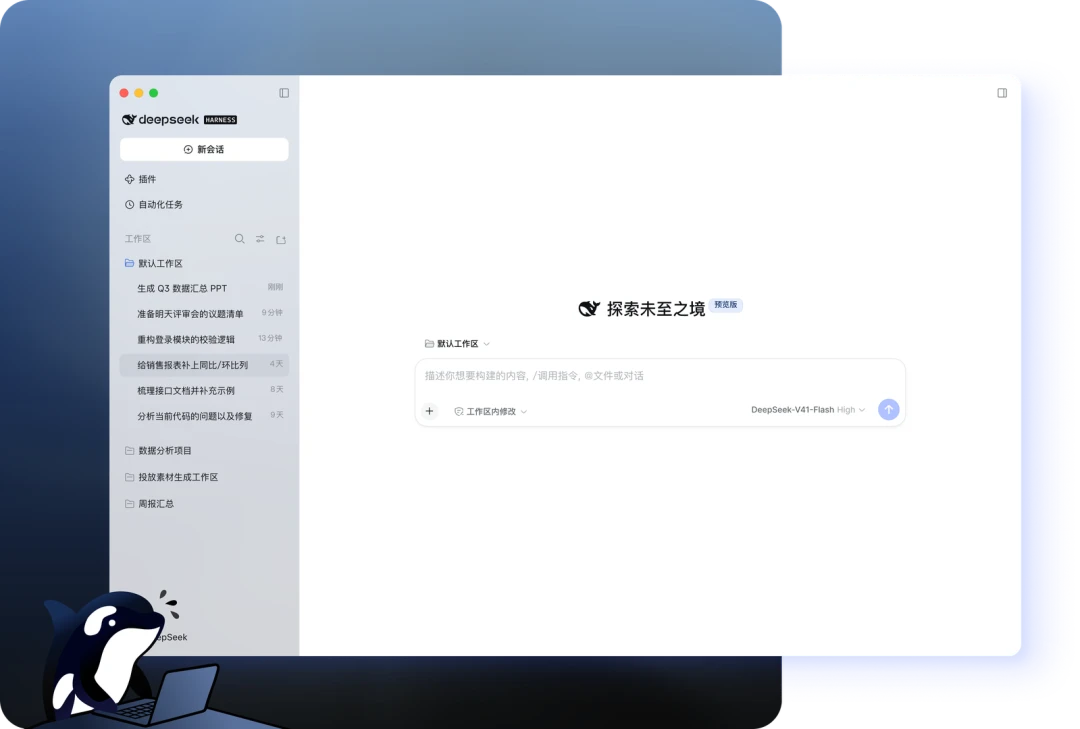
这不是什么新 App 的特效。它背后是 DeepSeek 官方的 agent 框架——DeepSeek Harness(简称 DSH),桌面版刚发布没多久。有意思的是,DSH 装完默认只是个干净的聊天壳,真正让它“长出本事”的,是插件。所以这波刷屏的,与其说是 DeepSeek,不如说是它身后一夜之间冒出来的一整个插件市场:刷 B 站的、做表情包的、接 QQ 微信的、把你电脑变成自动化管家的……知乎
热闹归热闹,真上手之前,有两本账你得先算清楚。
第一本,是钱账
插件本身大多免费开源,但跑起来烧的是 token,而 token 是要花钱的。B 站 UP 主“剑箫”把自己一个多月的账单摊开了:4200 块、15 万次请求、270 多亿 token,最后养出一个能自己跑的“大管家”。注意,这是重度玩家的极限操作,不是常态——DeepSeek 本身其实很便宜,4 块钱的额度就够写两本《红楼梦》。真正让账单失控的,往往是你装了什么、怎么装。哔哩哔哩知乎
于是“省 token 插件”火了。但实测下来,这东西用对能省一半多,用错账单反而翻三倍,差别就在一个开关。这个开关,说穿了就是缓存和工具披露的机制。更扎心的一句提醒是:一边开着智能体团队干重活,一边装省 token 插件,等于一边踩油门一边贴“省油”贴纸——省不下来;最便宜的那档,还常常少了一道复查,算错了得你自己找回来。哔哩哔哩哔哩哔哩哔哩哔哩
第二本,是安全账,这本更容易翻车
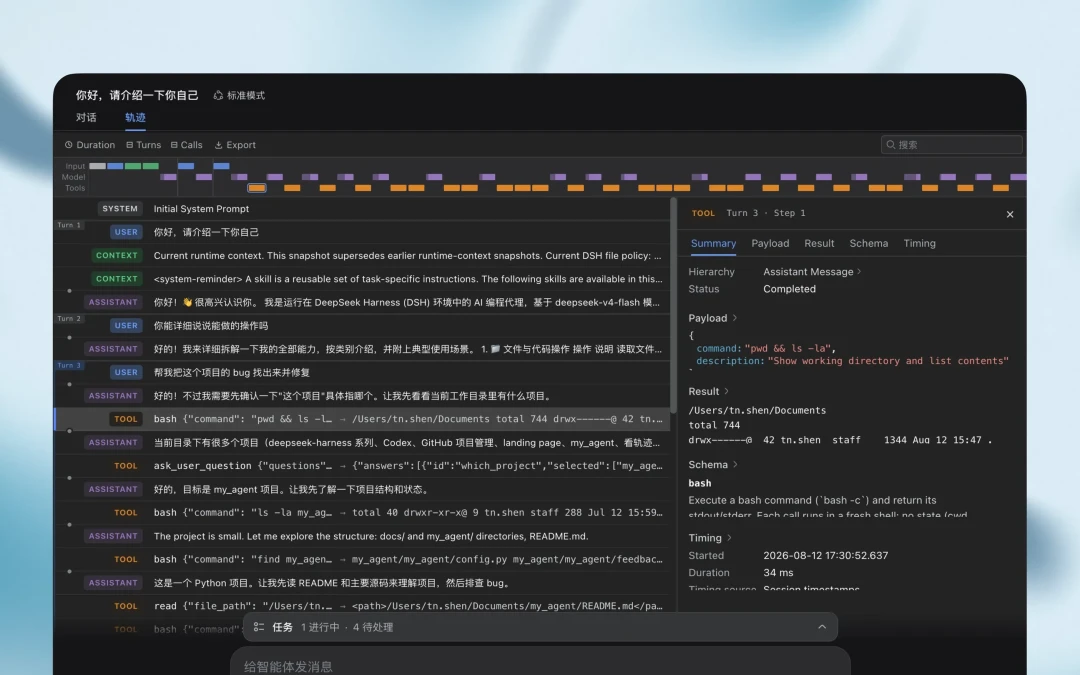
插件是第三方写的开源代码,你点“安装”的那一刻,相当于把电脑的权限交了出去。已经有人踩了雷:某个插件的致命 bug 会触发安全墙,你着急拿别的 AI 去查,反而可能触发人工核查、导致封号。更阴的是“提示词注入”——有人把恶意指令直接写进 README,你让 AI“帮我看看这插件安不安全”,它一读就中招了。哔哩哔哩哔哩哔哩
那到底怎么判断能不能装?一个被广泛转发的土办法:装之前,先让 AI 只看这个插件的 README、package.json 和入口文件,别运行任何代码,然后问它四件事——它会把什么数据发到哪些网址?会不会读你的文件、密钥和账号?有没有“加密后再执行”的代码?安装时会不会自动下载别的东西?哔哩哔哩
但请记住那条高赞警告:这招对来路不明的项目别全信,因为毒可能就写在你让它读的那段说明里。
几条能直接抄的避坑建议
别一上来就堆插件。先让主程序自己站稳,再按“看板→记忆→交接→工具链”的顺序一个个装,否则两个插件会互相踹。哔哩哔哩
装了不生效,八成是漏了挂载命令或者没重启,不是插件坏了。
“破甲”类插件(让你少点确认、AI 连续干活)要慎用——它拆掉的,正是那道保护你的护栏。哔哩哔哩
桌面版突然打不开、报 431 错误,先别急着重装。多半是会话 cookie 攒太多撑爆了请求头,完全退出后删掉缓存目录就能好。哔哩哔哩
最后说句实在的
DSH 值不值得玩?值得。但它现在更像“极客玩具”,不是“傻瓜软件”——门槛、账单和风险都真实存在。DeepSeek 的便宜是真的,可真正的成本和麻烦,全在你怎么用它身后那堆插件。
我的建议是:先花一两个刚需插件的小钱试水,把账单和权限都看住了,再谈“养鱼”。别让一条免费的鱼,最后吃空你的钱包和账号。