群晖 .LOCK3D 勒索爆发后,所有人都在忙着备份、升级。但评论区有个更冷的故事:一位威联通用户翻自家 TS-251 的日志,发现黑客早在事件爆发前 118 天就住进了这台 NAS——七月留下的随机命名隐藏目录,和一个 2.4MB 的文件。加密只是勒索的收尾动作,前面往往有很长一段"安静期"。知乎
这波攻击还有个让人不安的细节:攻击者利用的是 9 月披露的两个高危漏洞(CVSS 9.8),群晖 9 月 18 日就发布了对应补丁。也就是说,中招的前提可能是"没装补丁"。但已更新到最新 DSM 7.4.1 Update 1 依然中招的案例也存在。所以中不中,不是版本号单独说了算的。与其争论,不如今晚就查。知乎知乎知乎
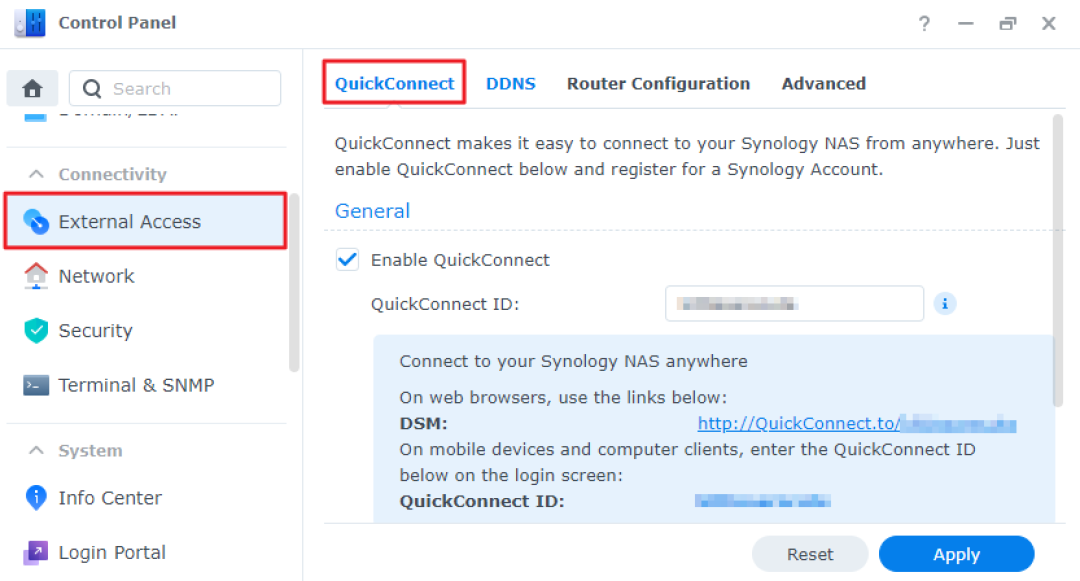
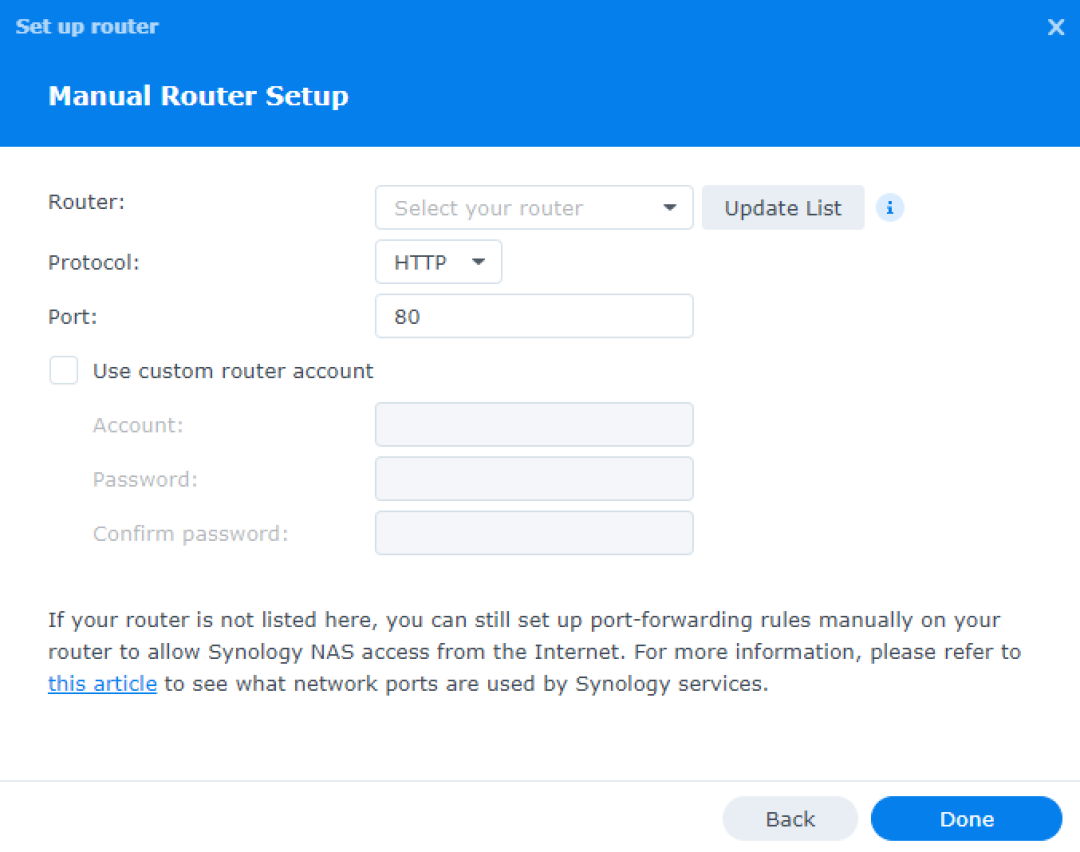
① 查暴露面。 打开路由器的端口映射清单,看 5000/5001 管理端口有没有直连公网;有云主机的话从外部扫一次自家公网 IP,确认"现在进不来"。但记住:现在不可达 ≠ 从未被入侵,痕迹还得另查。
② 查隐藏目录。 每个存储卷根目录翻一遍,随机字符串命名、带隐藏属性的文件夹最可疑——那位威联通用户的样本就是这么挖出来的,而且样本属主是普通用户不是 root,更不显眼。
③ 查持久化。 DSM 的任务计划、SSH 里的 crontab 和 `/etc/cron.d/`、陌生的管理员账号、authorized_keys。Rapid7 拆解过的入侵链,就是在校验账号之前就以 root 权限往 `/etc/cron.d/` 写恶意脚本。知乎
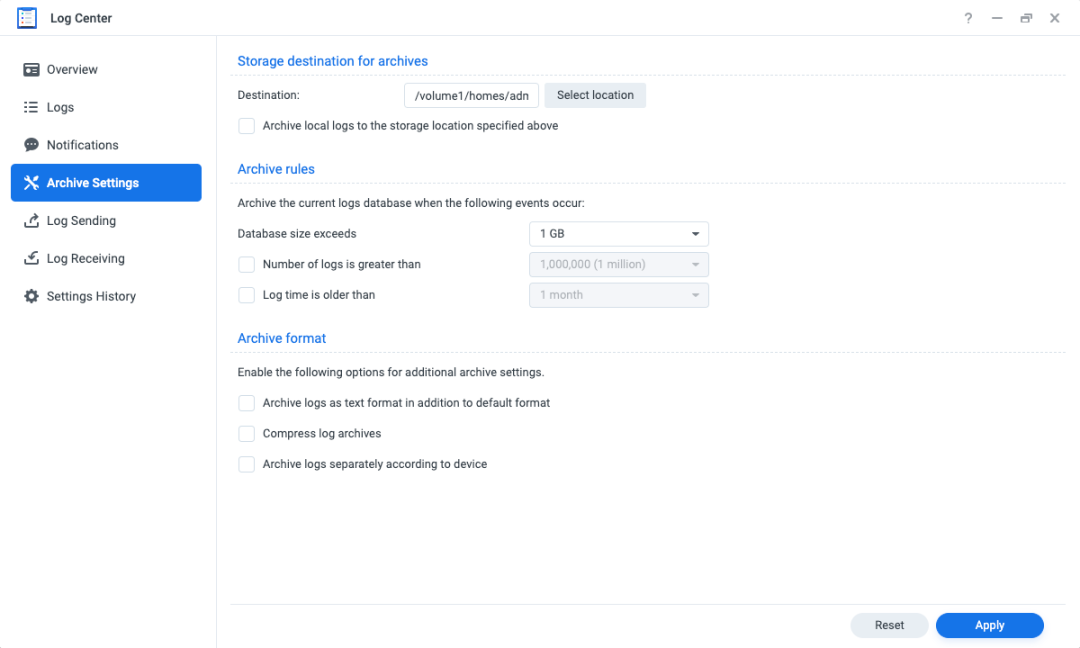
④ 查登录日志。 最近几个月有没有爆破记录、有没有出现在 DSM 升级时间点之前的异常登录——如果人家比你的升级更早进门,补丁只是给客人补了张床。
⑤ 给快照体检。 DSM 里带黄色锁标记的快照,root 权限可以一键清掉,只能算摆设。DSM 7.2+ 的不可变快照(蓝盾) 才是防线。再顺手检查 Cloud Sync 有没有被反灌、常年插着的 USB 备份盘有没有被连坐——RAID、快照、同步都可能连坐,能活下来的只有离线副本。知乎
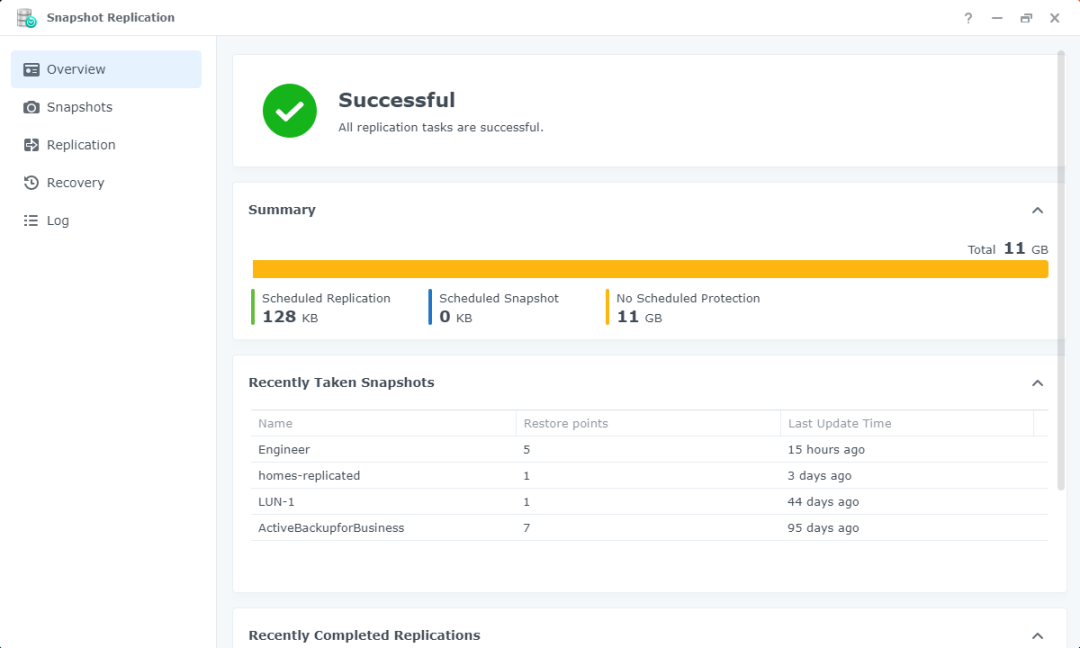
查完没问题的,把加固做了:公网映射关掉,改用 Tailscale/VPN 回家;2FA 开起来(本轮有认证前 RCE 的说法、跟密码复杂度无关,但经典爆破路线它真能挡);重要文件夹补开不可变快照、保护期设 7–14 天。真查出痕迹的,四步纪律:断网、留现场、别贸然重启、别删文件腾空间;别付赎金,淘宝"包解密"本质就是联系黑客讲价的灰产。知乎知乎
勒索信只是账单。真正决定生死的,是账单来之前,黑客有没有已经住进你家。