这两天全球程序员都在连夜打补丁。10月21日新华社报道PHP脚本语言存在极严重漏洞、多国机构网站预防性临时下线。《最终幻想14》旧版启动器限制登录,《赛马娘》安排紧急维护,《泰坦之路》直接把相关服务下线。维基媒体把云服务、Toolforge等一并停了,芬兰国家IT服务商Valtori让政府公共网络服务"作为预防措施"停摆。知乎知乎知乎
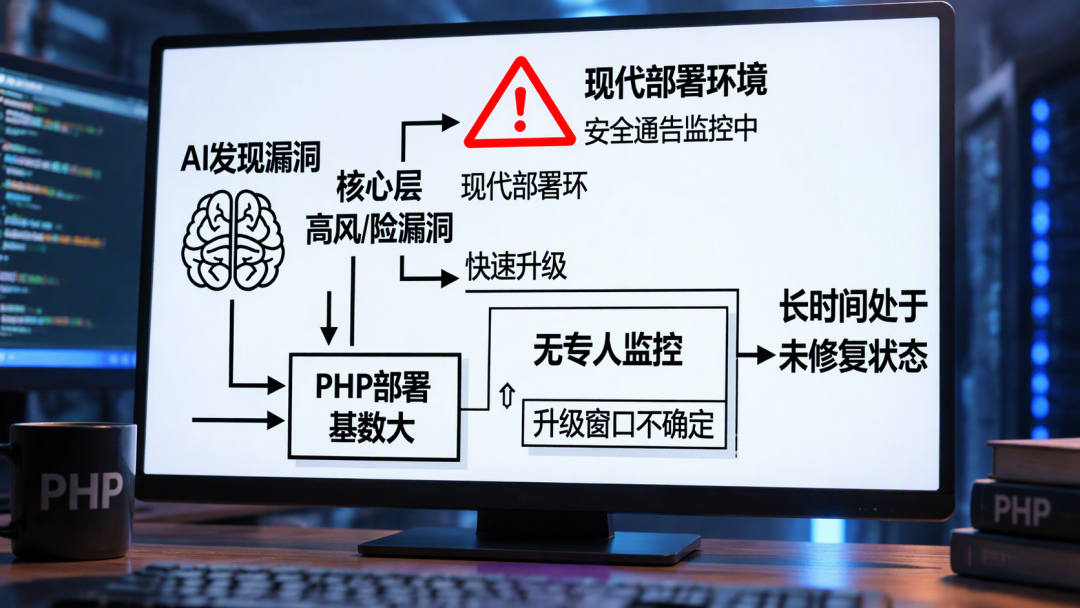
主角不是什么冷门工具,而是全世界网站用得最多的脚本语言之一PHP——按公开报道口径,受影响的网站约占全世界的70%。知乎
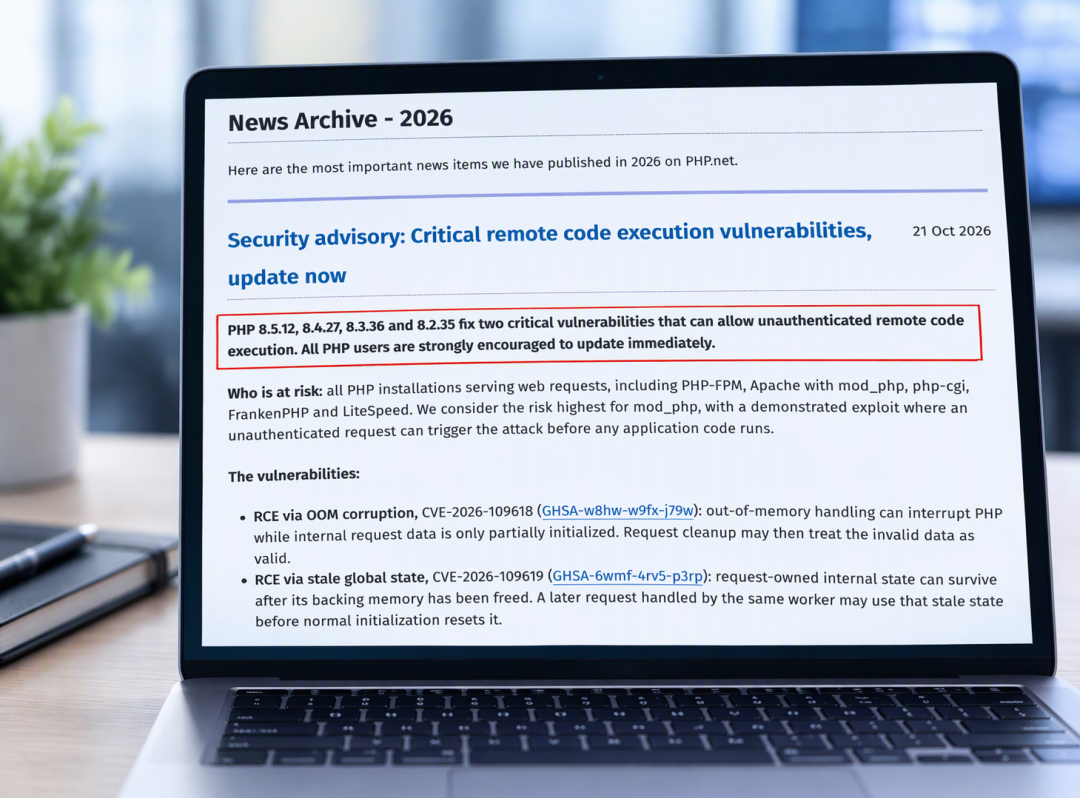
这轮被合称为"PHP2Shell"的漏洞有两个编号:CVE-2026-109618和CVE-2026-109619,CVSS 4.0评分都到了9.2,属于不需要登录就能远程执行代码的类型——说白了,只要机器对外开着,攻击者不用账号密码就有机会在服务器上执行任意代码。更扎心的是它的发现方式:据各方事后披露,这洞出自OpenAI一个叫"修补地球"(Patch the Planet)的计划,由AI辅助挖出、Wiz研究团队公开细节,在PHP核心引擎里埋了大约十年。亚马逊安全团队则声称该漏洞已遭大范围利用,官方补丁发布前就已经出现探测活动。知乎知乎知乎
看到这你可能想:我群里都在聊DSM更新、聊套件中心白屏,这PHP的事跟我一台存照片的群晖有什么关系?关系恰恰比一般人的想象大。
一、群晖这台机器,浑身上下都沾PHP
你大概率从没在群晖上写过一行PHP代码,但这不等于你的NAS没在跑PHP:
DSM的网页管理界面、登录门户,历史上就依赖PHP组件;
老一代照片套件PhotoStation、以及它背后的Web技术栈,是PHP写的;
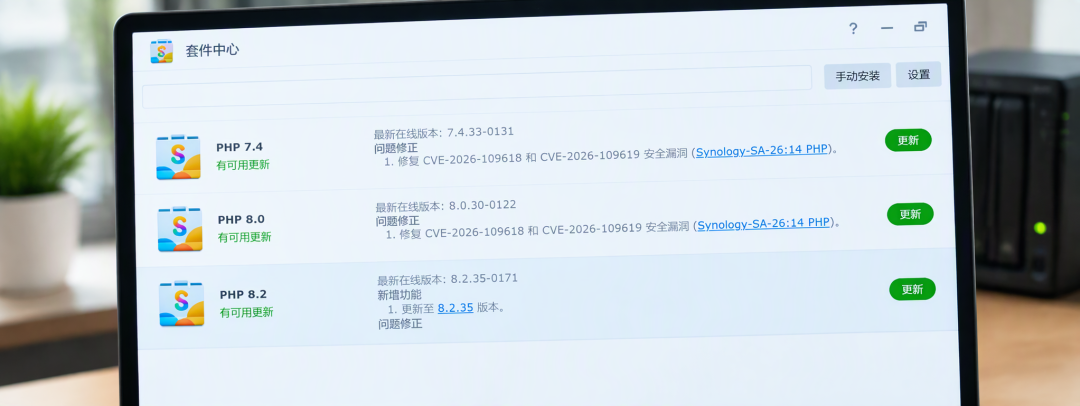
装过Web Station的机器,套件中心里躺着PHP 7.x/8.x运行时,你搭的WordPress、相册分享页、导航页都跑在上面;
phpMyAdmin这类套件,本身就依赖PHP环境。
换句话说,PHP2Shell不是"建站的人才有份"的漏洞。而群晖机主的环境还有一个放大器:这机器24小时开机,不少人做过端口映射、开着DDNS,5000/5001端口直接对着公网——一台常年在线、带管理员权限、后面拖着一整柜全家照片和账套的机器,恰好是攻击队最爱的跳板型目标。
社区里风向已经起来了:小红书上有机主发帖提醒,全球IT都在为这个PHP漏洞忙碌,群晖前两天推送了更新,跑服务的赶快更新套件。就在10月25日凌晨,还有人在发帖问,我的群晖NAS从三天前开始就不断被尝试破解登入,该怎么办。小红书小红书
这不是新恐惧。2024年,安全研究员就曾在Pwn2Own的舞台上现场演示Synology Photos和BeeStation的零点击漏洞(编号分别为CVE-2024-10443和RISK:STATION)。同年,黑客把NAS当跳板在家里内网里挪来挪去的现象,也已经被圈内人点破:“最近可看到太多黑客用Nas跳板了”。微博微博
机主晒出的勒索信、"管理员权限突然被移除"的求助帖,在圈内一年年地反复上演。小红书小红书
二、先把两种"更新"分开,别更错对象
这是本轮最容易混的一件事,也是很多机主第一反应会做错的地方:
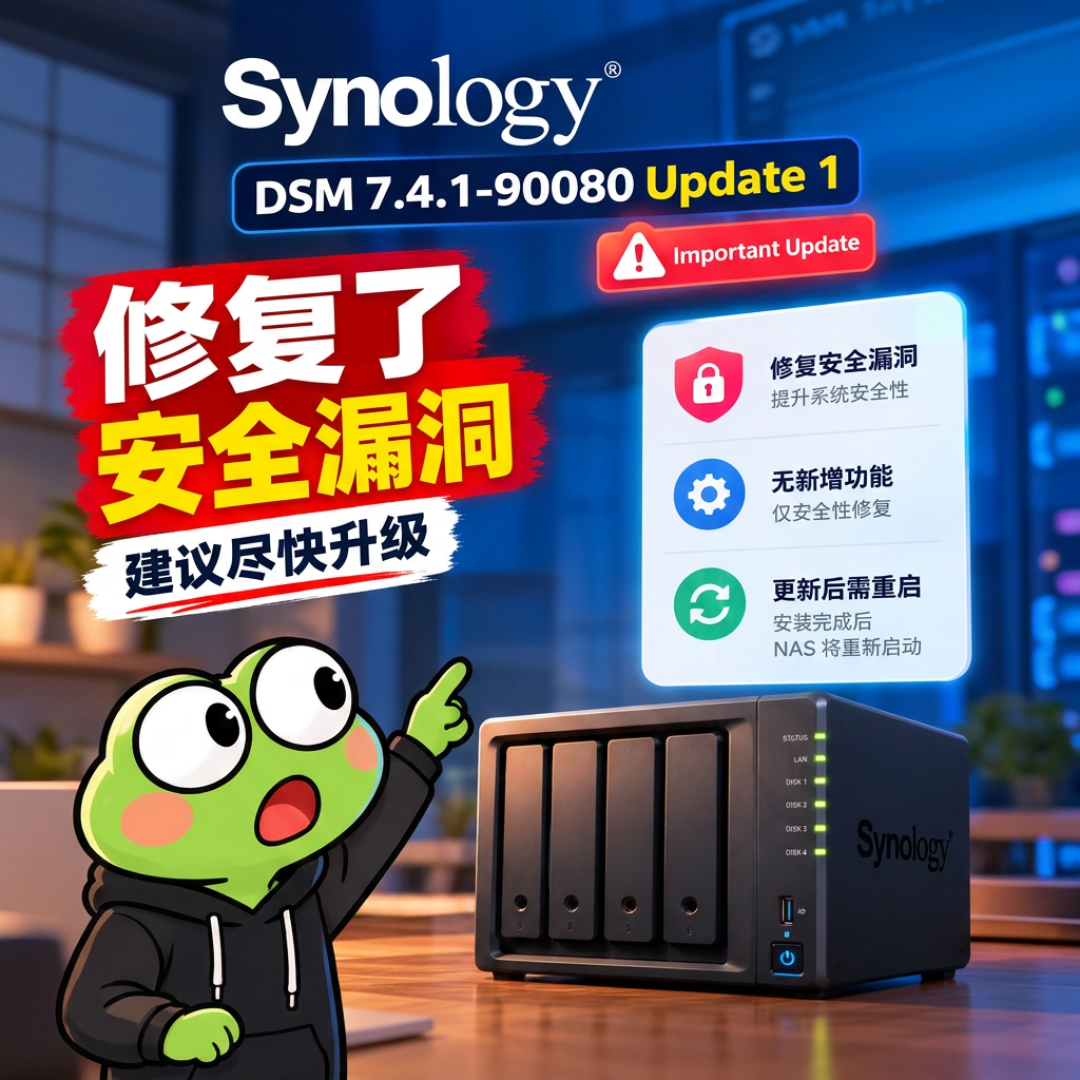
1. DSM主更新 ≠ 这次要修的洞。 10月13日群晖推过一版7.4.1-90080 Update 1,修复未知漏洞、标记为重要更新,官方只提到修复安全漏洞,没有公布具体漏洞编号、受影响组件或严重程度——那是另一件事,而PHP2Shell对应的,是PHP运行时本身的版本。微博
2. 真正要对的是PHP版本。 PHP官方在10月21日一次性放出8.5.12、8.4.27、8.3.36和8.2.35四个维护版本,修补被合称为PHP2Shell的高危漏洞。10月23日又追加披露了CVE-2026-115560,出在PHP内置Session上传进度机制(session.upload_progress),中危、特定场景下可触发RCE。宝塔这边已经给PHP 5、PHP 7、PHP 8系列共计14个版本分支出了回移植修复包,但这属于三方补救,官方对老版本的覆盖并没有那么乐观。知乎知乎知乎
3. 在群晖上怎么自查版本。 打开套件中心看有没有PHP套件待更新;装过Web Station的,在Web Station的"默认PHP网站"设置里能看到当前PHP版本;开了SSH的可以直接查。原则就一条:能升的升,PHP套件和依赖它的套件都要升到推送后的版本;DSM本身也在跟进修复链,该做的更新一个别省。
三、四类机主,按你的网络暴露面对号入座
漏洞危不危险,不只看有没有洞,更看你的机器暴露了多少。按群晖圈的典型玩法分四种:
A. 纯局域网党 / 只用QuickConnect:风险相对最低——QuickConnect是中转,不在你家里开公网入口。但该更新的套件照样更新,别把"没映射端口"当成免死金牌,内网横跳同样是攻击链的一环。
B. 端口映射/DDNS把5000、5001直接开公网的:本轮最该紧张的一批。建议顺序:先更新DSM和PHP套件,再确认控制面板"安全性"里登录保护、自动封锁开启,双重验证(2FA)必须挂上管理员账号,能改成非标端口的改非标端口,最后把DSM升级到群晖明确跟进本轮CVE的版本线为止,都要按"窗口期"对待。
C. Web Station建站 / 相册对外分享链接的:你就是这次事件的"标准受害者画像"。除更新PHP套件外,检查站点用的PHP版本是否落在受影响区间;不需要的上传进度类功能能在php.ini里关就先关(对应CVE-2026-115560的缓解项);WordPress、老导航页这类PHP应用也逐个检查——底层PHP打了洞,应用层升得再干净也没用,Drupal社区这次就提醒了这一点:漏洞位于PHP运行时底层,非Drupal本身代码,只要底层PHP版本处于受影响范围,应用更新再新也躲不开。知乎
D. 黑群晖 / Docker跑Emby、下载机的:没有官方推送可等,补丁要自己找。能公网访问的容器端口先关,镜像里带PHP的看上游发布节奏。
还有一类特殊人群:止步DSM 7.4的老机型机主,DSM 7.4将会是这批机型最后可升级的版本。主更新到不了最新,PHP套件的推送覆盖也未必友好——这类机器最务实的动作是收紧对外访问(该关的映射先关),把NAS挪回"局域网+中转"模式,而不是继续裸奔等补丁。小红书
四、怀疑已经中招?按这个顺序查,别先动手
社区里每年都有"群晖是不是被黑了"的帖子,典型症状就三类:管理员权限莫名被移除、登录反复要求验证码或突然登不上、文件时间戳被篡改/出现乱码文件名甚至勒索信。自查顺序建议:
控制面板 > 安全性 > 日志中心:翻异常登录IP和失败尝试记录,配合"自动封锁"清单看谁在反复撞;
账号与权限:管理员组里有没有冒出来的新账号、被改掉的权限;
共享文件夹:最近快照和文件修改时间对不对得上,相册里有没有多出来的"上传";
外部连接:资源监控和进程列表里有没有跑不认识的驻留进程。
确认或高度怀疑中招:先断外网(拔网线/关映射),别急着重启、更别格式化——日志和被篡改的文件现场就是证据;有快照、有3-2-1备份的再谈恢复。这一年硬盘价格一路涨、西数产能被订单排满,数据比机器值钱得多,备份比任何事后英雄主义都管用。
五、双11前添新机的人,把这三步放在"开机第一件事"
双11预售已经开了,B站那条把绿联、极空间、群晖、威联通、铁威马热门牌子凑齐、从899元入门双盘到四盘进阶一共13款挨个讲清楚的横评视频,播放上万,评论区一堆人在问新机器怎么上车。给刚下单和刚拆封的机主提个醒:任何群晖新机器通电后的第一个小时,按顺序做完三件事再干别的——哔哩哔哩
DSM更新到当前最新推送;
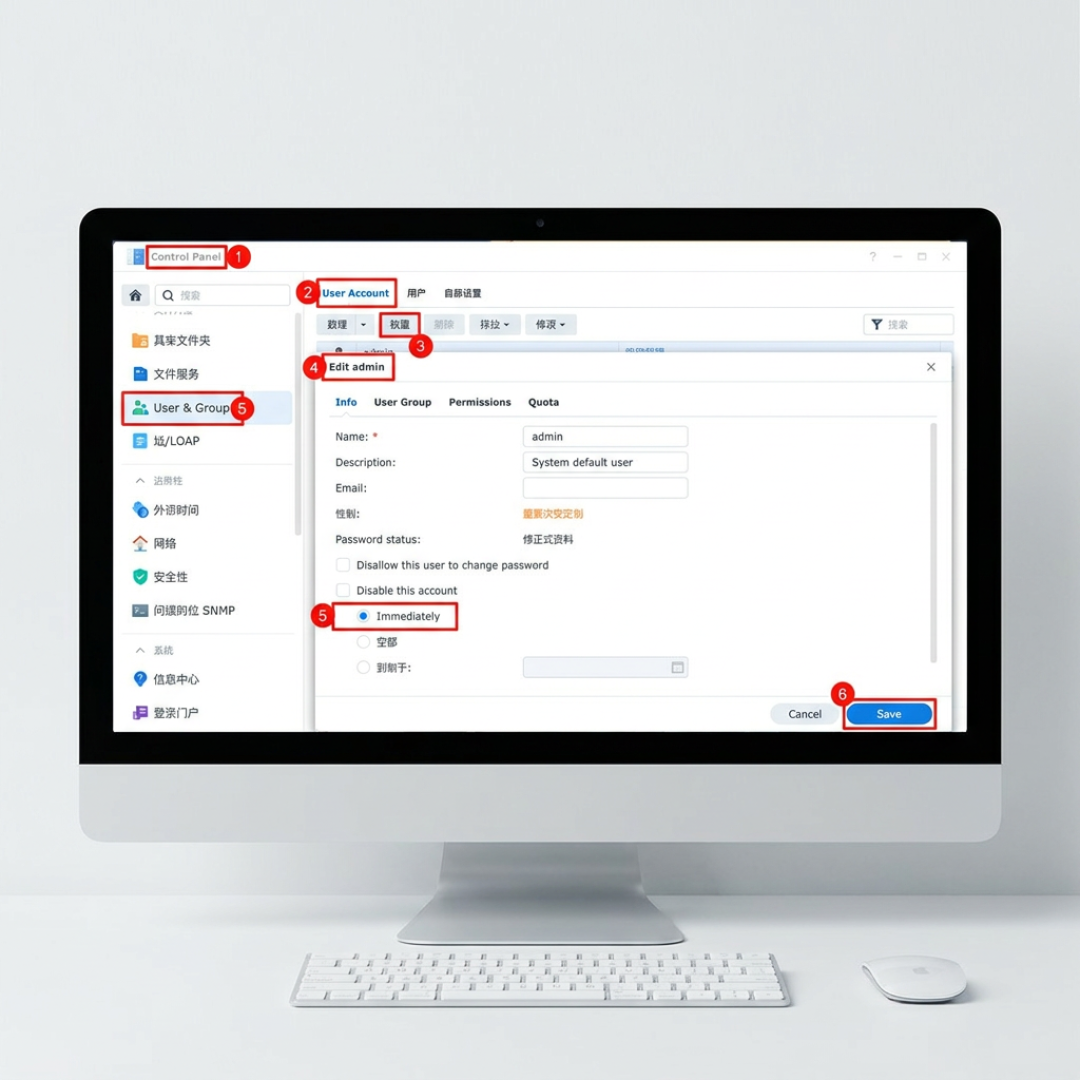
管理员账号挂2FA、开启登录保护和自动封锁;
暂时不要做任何端口映射,先用QuickConnect或组网方案过渡,确认套件(含PHP相关)全部就位、版本干净,再决定要不要开对外服务。
顺序反过来的代价,今年这轮PHP2Shell已经演示给全互联网看了:补丁发布到大规模利用之间没有缓冲期,而你的NAS里装着全家十年的照片。
六、接下来盯三个信号
群晖官网支持页面的安全公告栏:是否把本轮PHP CVE列入正式公告、修复版本怎么对应,以官方口径为准;
你机器上套件中心"更新"列表:PHP套件、Web Station、依赖PHP的套件有没有陆续推到、推到哪个版本;
漏洞本身的后续:CVE-2026-115560这类追加披露还在滚动,老版本PHP(5.x/7.x)的官方支持进展决定一大批遗留环境要不要"搬家"而不是"打补丁"。
最后把问题抛给评论区:你的群晖,5001端口对着公网吗?用的QuickConnect还是自己搞的DDNS?这轮PHP2Shell,你先把哪个入口关掉了?