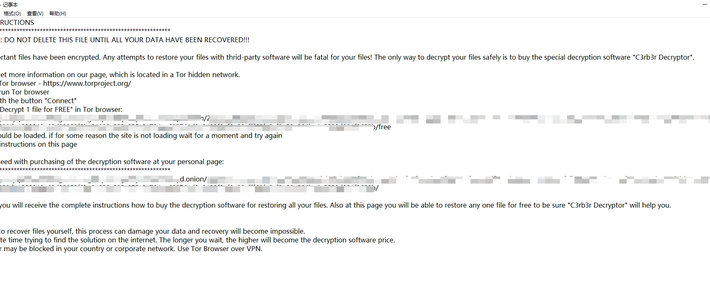
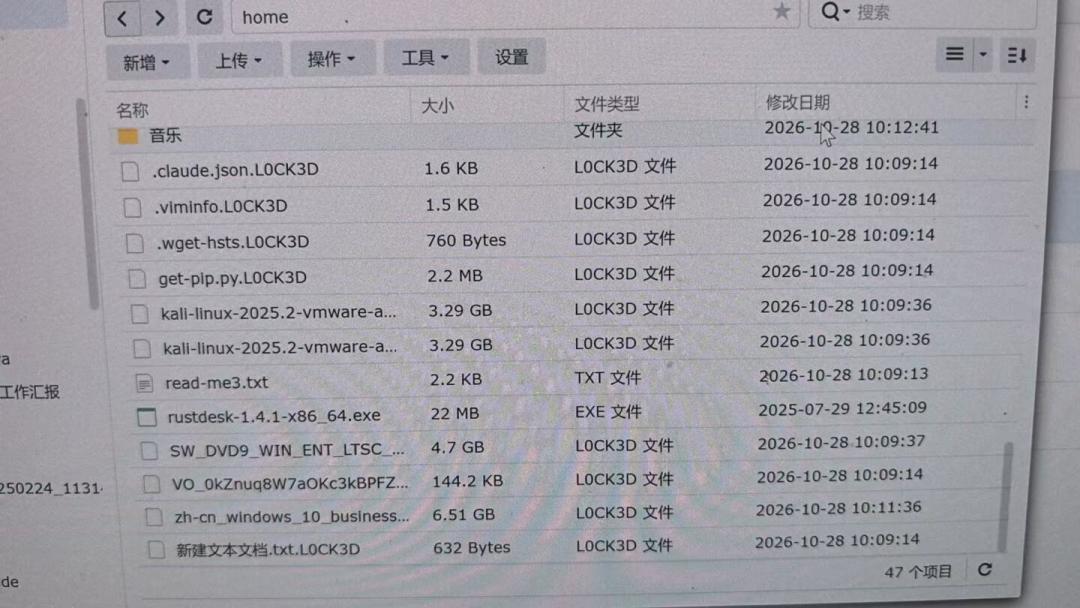
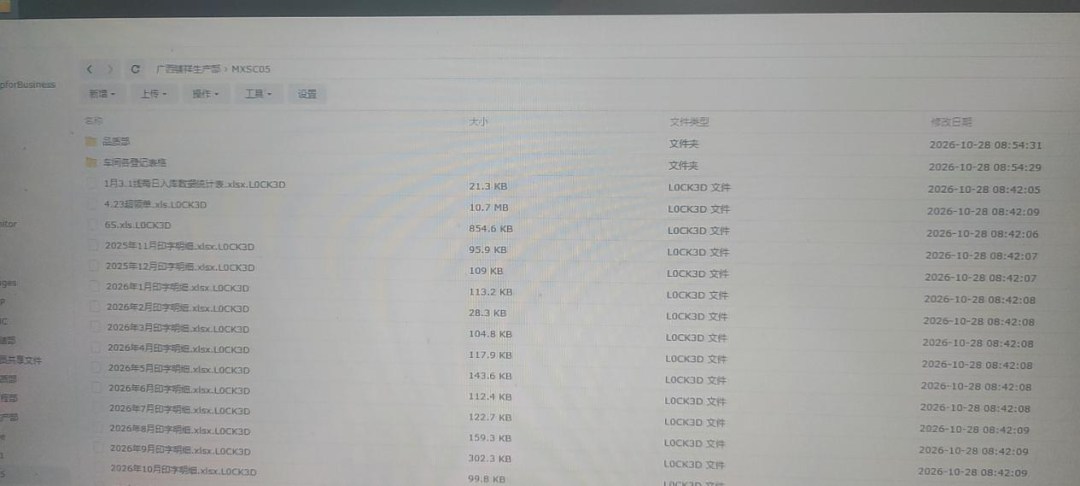
这两天 PHP 圈还在排着队算 PHP2Shell 的账,另一边先挨了一闷棍的是 NAS:从 10 月 28 日凌晨开始,国内外大量群晖(Synology)设备被勒索软件集中加密,文件后面被追加 .L0CK3D(或 .LOCK3D)后缀,每个目录里躺一份 read-me3.txt 勒索信,机箱风扇整夜狂转。 有人锁在里面的是全家十几年的照片,也有人是一整台跑了五六年的 GitLab——对拿 NAS 跑 PHP 服务、存代码备份的自托管党来说,这波比机房里的服务器更疼。知乎
事件发酵中最流行的一句话是"最新版也中招,DSM 出了 0day"。10 月 30 日,这个说法基本可以急刹车:群晖官方与多家安全机构的交叉研判指向同一件事——攻击者踢的不是新开的门,而是三道早就能关上、却一直敞着的门。 而比"打没打补丁"更扎心的是:很多中招用户"看起来已经做了"的防线,恰好全都没拦住。小红书
三条脉络:群晖自己的两扇门,和门外的 PHP 风暴
这不是一次单一攻击,而是三条漏洞脉络被同一批自动化扫描器同时收割:
第一道门,敞了十个月:CVE-2024-10441(Synology SA-24:20,CVSS 9.8),2024 年 12 月官方就已修复。按加固指南对 Reddit 受害取证帖的还原:网页登录框把用户填写的内容打包成内部表单交给 root 权限的插件守护进程 synotade,旧版不校验"用户名"字段里私藏的分隔符(PLUGIN_VALUE_END),攻击者伪造一个结束符、再缀上 Linux 动态链接器指令(LD_PRELOAD 等),就能在密码校验之前诱导系统以 root 身份往 /etc/cron.d/ 计划任务里写入恶意脚本。这条利用链(“Disguise Delimit”)曾在 DEF CON 33 上由 Rapid7 首席安全研究员公开拆解,并在 Pwn2Own 现场攻破过群晖。 这也解释了为什么强密码、2FA、输错 5 次自动封 IP 集体失效:恶意代码根本走不到密码核对那一步,一个请求也触发不了封禁阈值。知乎
第二道门,1day 新伤:CVE-2026-13639 / CVE-2026-13684(SA-26:13,CVSS 3.1 9.8),9 月 18 日披露、9 月底出补丁,由 Viettel Cyber Security 等机构研究员发现。360 反勒索团队对中招设备的采样分析确认,本轮被黑客大规模利用的正是这两个远程高危漏洞——把 5000/5001 端口映射到公网、却没装 Updates 的机器,成了自动化脚本的第一批猎物。 海内外还抓到了同一个细节:Reddit 那位停在 DSM 7.2.1 Update 5 的 DS918+ 用户从计划任务里解码出的下载地址,和 V2EX 国内受害者在加密开始前 8 分钟日志里看到的"失败登录",指向同一个境外 IP(46.8.78.122)——无差别全球收割,不分国内外。知乎
第三道门,是你这周一直在追的 PHP2Shell 打到 NAS 上的回声。 TechRadar Pro 与比利时安全机构 nxtbit 专门指出:PHP2Shell(CVE-2026-109618/109619)对群晖、威联通、铁威马、绿联、华芸这些自带 PHP 运行时的 NAS 厂商构成实际威胁,官方 CVSS v4.0 评分 9.2。 你挂在 NAS 上的 Web Station、PHP 套件服务,同样是对外提供 Web 请求的 PHP 安装,同样在射程之内。 群晖在 10 月 22 日、28 日、29 日连续三次追加公告(SA-26:14),破例为已经停止生命周期支持的 DSM 7.2、7.1、7.0 乃至 6.2 紧急推送 PHP 安全更新包。 这是整起事件里厂商唯一的亮眼操作,也侧面说明事态到了什么程度。知乎知乎知乎
“最新版也中招”,别急着下结论,但也别急着放心
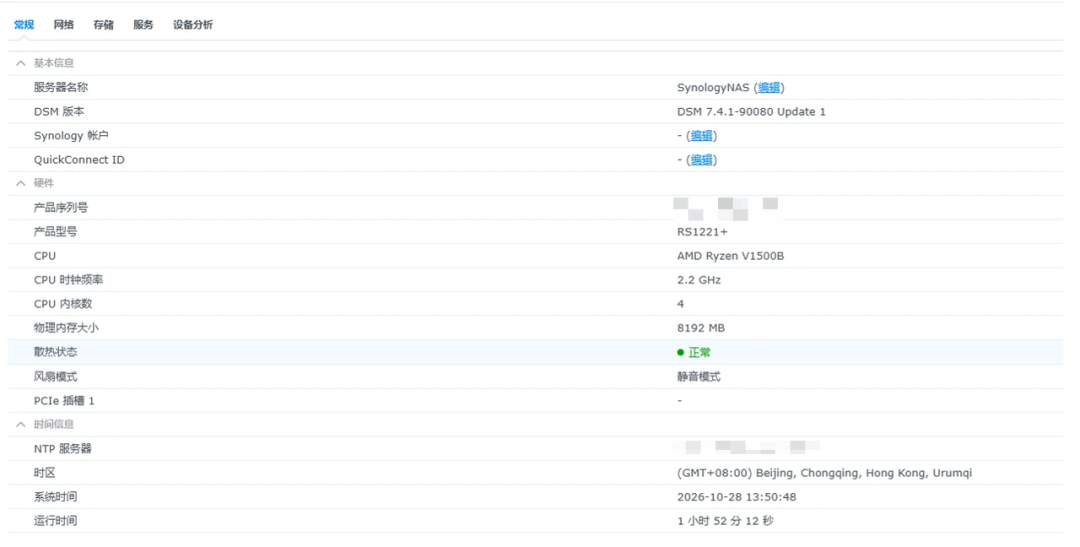
乱局里最克制的信源是国内 Solar 应急响应团队:他们上机检查的一台受害设备(RS1221+),运行的已经是 10 月 12 日发布、截至事发时为最新的 DSM 7.4.1-90080 Update 1。这与官方"攻击针对旧版本设备"的表述之间仍有缺口,这条线还没被任何一方闭合——团队的原话是:现阶段不能认定 DSM 本体存在 0day,也不能排除套件、插件、凭据或其他暴露服务被利用。知乎
但"最新版安全"同样不成立。受害者自述里有一条最让人后背发凉:非默认端口、开了双重验证、禁了 SSH,8T 数据照样被加密——因为攻击者先打穿了局域网里一台点过钓鱼邮件的电脑,拿到浏览器里保存的 NAS 账号密码,再走正常的 SMB 协议读写文件。 门根本不在这条路上。证据到哪,防守就得守到哪:更新、收敛暴露面、查备份,三件事一件都不能省。知乎
四道"看起来已经做了"的防线,其实都是幻觉
RAID 不是备份。 那位 DS720+ 用户做了 RAID1,两块盘互为镜像,拔盘插电脑照样读不出——加密发生在文件系统层面,RAID 只会兢兢业业地毫秒级同步出一份"完美的加密副本"。 RAID 防的是盘坏,不是文件被改写。知乎
同步不等于备份。 有人半夜查看时,Cloud Sync 正把刚生成的 read-me3.txt 和加密文件源源不断推上 OneDrive,把云端干净的备份挨个覆盖成乱码——你的"实时备份"在替病毒打工。知乎
常挂载的备份盘会一起被端。 常年插在 NAS USB 口上的备份移动硬盘、局域网内可写的挂载目录,在 root 权限的加密脚本面前和主存储没有区别。 真正的保险是"不可被改写"的离线/异地副本。
看到 SA-26:14 就直接卸载旧版 PHP 套件,帮倒忙。 nxtbit 实机提醒过这个坑:不少用户打开套件中心,把"看着很老"的 PHP 7.4 直接卸载。别这么干——群晖的备份核心套件 Hyper Backup 底层强制绑定 PHP 7.4,卸了它,先失去的是你自己的备份能力。 SA-26:14 给出的答案是安装 PHP 安全更新包,不是删除。
看懂 C3RB3R 这台"产品",才知道该防什么
Cyclonis 与 EnigmaSoft 的样本分析结论一致:C3RB3R 是 2016 年就成名的老牌 Cerber 家族针对 Linux/NAS 演化的最新变种,按 RaaS(勒索软件即服务)模式运营。 它对"用户体验"的打磨令人脊背发凉:硬编码跳过 /boot、/etc、/usr/syno、/var/packages 等 27 个系统目录,保证机器正常开机、你能看清勒索信;跳过 .exe/.dll/.sys 和它自己的 read-me3.txt——所以受害者截图里全军覆没的目录中,独独一个 rustdesk 安装包完好无损。 加密采用 ChaCha8 逐文件密钥配合 RSA-2048 公钥,私钥不在手上,数学上暴力无解。知乎知乎
加密策略还是分级的:大于 5MB 的普通文件每隔 5MB 抽加密头部 1MB,几秒钟废掉一部几十 GB 的蓝光原盘;而 .sql、.sqlite、.vmdk、.iso 等 187 种"高价值扩展名"命中即 100% 全文件加密——数据库、财务账套、虚拟机镜像,是专门冲着断你后路去的。知乎
赎金和"服务"也做了产品化:勒索信带 6 位专属设备识别码,暗网站点把免费试解密(限 1MB 以内的单个加密文件)、自动收款、解密器交付做成一整套自助流程,运营形态更像一个电商站。 但各家机构口径完全一致:不要付。0.085 BTC、五天内不付翻倍到 0.17,交钱之后拿到假解密器、数据被二次挂卖的案例比比皆是。知乎知乎
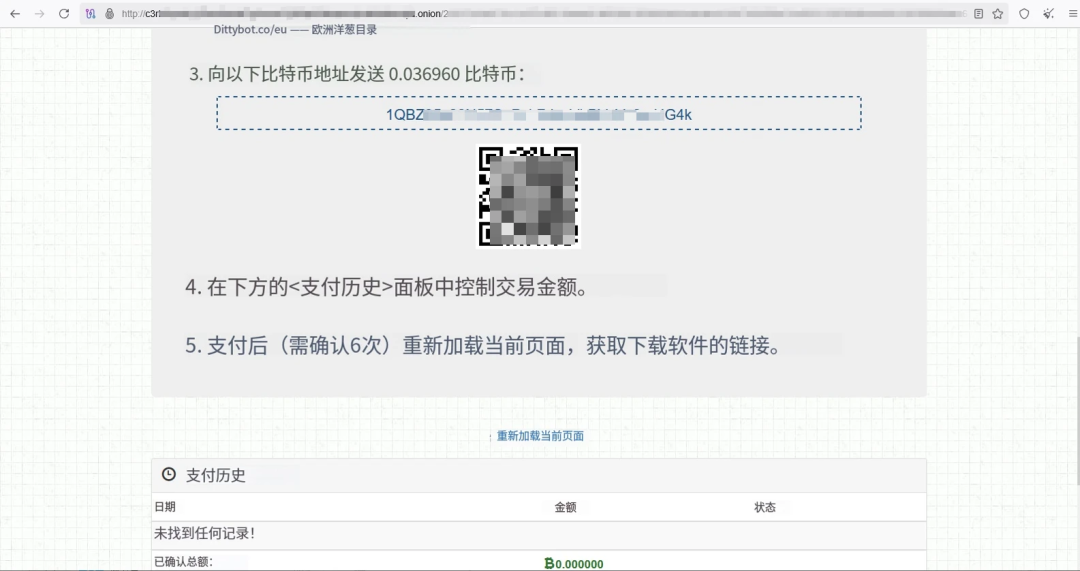
救援窗口目前社区有两派动作:一派学 Reddit 那位用户,发现异常立刻断电拔盘止损;一派强调"先别杀进程、别关机"——密钥可能还在内存里。GitHub 上刚开源的一份真实救援全记录走了后一条路:暂停恶意进程保住现场,dump 出 16GB 内存,配合 Ghidra 逆向从内存翻出 48 字节密钥材料。 解回 154 个加密文件,保住了 49GB 的 GitLab 周备份和 80 个项目。但作者本人标了边界:这不是通用解密器,只对他分析的那个样本有效,别的受害者不能直接套。小红书
今晚的清单,按你属于哪一类来做
停在旧 DSM(7.2 及更早),或早年被更新坑过、关掉了自动更新的:你就是本轮的第一优先级猎物。先断公网,升级到覆盖 SA-24:20 与 SA-26:13 修复的版本,核对套件中心里 PHP 套件是否跟上 SA-26:14 的更新包,再考虑恢复外网映射。
已经在最新版的:别松劲,重点转到机器之外——排查局域网电脑的 NAS 保存凭据、检查 SMB 共享和远程挂载的可写范围、检查 Cloud Sync 各目标端的账号安全。
所有人:①留一份离线或不可改写的备份,并做一次真实恢复演练——备份不测试,等于没备份;②关掉不再用的账号、SSH、FTP、WebDAV,5000/5001 不做直接端口映射,管理入口收进 VPN 或 QuickConnect,2FA 继续开——它不是免死金牌,但该做还得做;③NAS 上跑着对外 PHP 服务的,注意 CLI 和 Web 服务器可能运行不同的 PHP 版本,别把"我升过 DSM"当成"我的 PHP 修好了"。 用 php-fpm -v 或套件中心核对网站实际使用版本后再对照修复版本。知乎
威联通、铁威马、绿联、华芸用户:同样的逻辑核对自己厂商的 PHP 运行时暴露面与补丁通告。群晖连发三次公告、破例修 EOL 的 pace 是当前行业的及格线参考,不是默认配置。
继续盯这四个信号
群晖对"最新版也中招"个案的后续归因,以及 Solar 溯源是否如期更新;
内存取证这条路会不会被社区做成通用解密工具(目前仅样本专用);
各 NAS 厂商对 PHP2Shell 的适配速度——厂商之间的快慢差,就是下一轮"收割名单"的长短差;
PHP 官方 11 月 19 日的 8.6 发布节奏,原生并发之外,三十项弃用才是给 PHP 9.0 写的剧本。
“装完就不用管"的时代过去了。 NAS 从来不是数据保险箱,它只是一台替你收着全家照片、还开着公网大门的服务器。自托管唯一怕的,不是 0day,是"以为已经做了”。知乎








校验提示文案
校验提示文案