10月28日凌晨,群晖圈炸了。一觉醒来,NAS里的文件名全长出了同一个后缀.L0CK3D,每个文件夹还多出一份勒索信read-me3.txt,指向一个暗网地址。有中招用户自述:共享盘里8.45万个文件(约1.2TB素材),后缀全部变成了.L0CK3D,所有文件均无法打开,被发现时加密程序已经跑了七个半小时——跑得比机主反应快。知乎小红书小红书

事件热度降下来,评论区最扎心的分水岭浮出水面:有人中招后还能淡定,因为关键数据以前冷备过;也有人近10TB被加密,正在网上求解密方案。备份圈那句老话再次应验——一直插着在线的备份不是备份,是陪葬。勒索病毒在文件系统层写入,Hyper Backup后备份盘不拔,同步任务照跑,RAID镜像盘照写,全都会老老实实把密文也写进“备份”里。知乎知乎
病毒怎么进来的?群晖10月29日发新闻稿承认,被利用的是2024年12月就已修补的漏洞,中招集中在没升级的旧版DSM设备。360的分析则指向今年9月修复的两个CVSS 9.8高危漏洞。两派口径不完全一致,但都落在同一个动作上——补丁早就发了,是设备一直没升,而且管理界面整个裸奔在公网。随后一个周末,评论区全是“DMZ、QuickConnect、UPnP全关了”的现场,用虚拟局域网远程访问的用户一夜之间变成围观群众。知乎知乎知乎小红书
如果你已经中招,先别慌,记住黄金处置:拔网线,严禁关机重启,也别碰杀毒和扫盘。但媒体明确说“已被加密的文件基本没有恢复可能”,至今没有公开的通用解密工具。有用户正是靠冻结进程、从内存里捞回密钥,解开了全部文件。进程一退出、密钥被覆盖,基本就解不动了。小红书知乎小红书
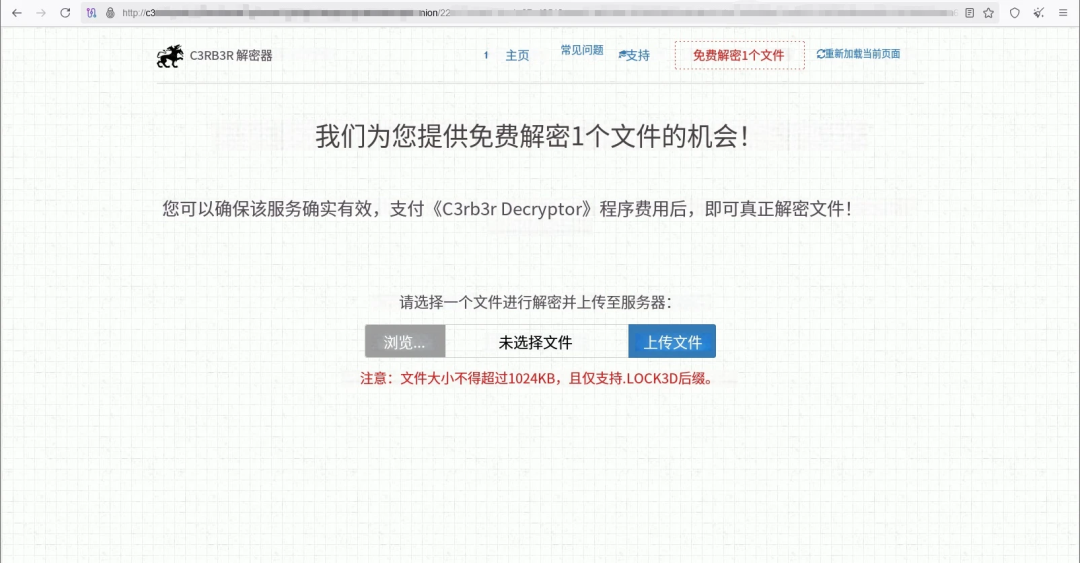
至于要不要付赎金,评论区几乎一边倒反对——虽然勒索站确实提供1个文件的免费试解密。小红书
所有搞备份的人,现在都应该重做这5件事:
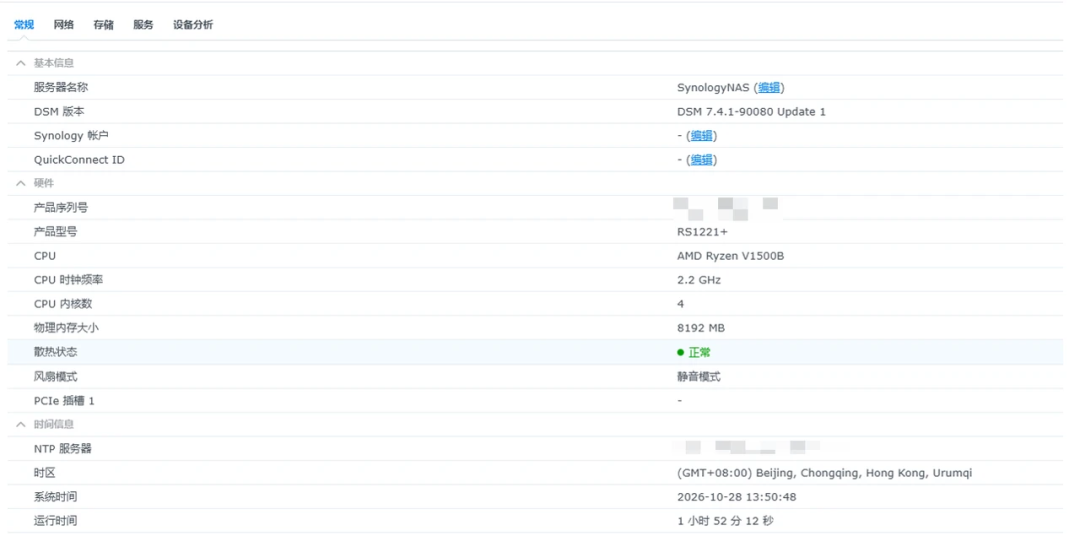
立刻检查DSM版本,升到最新。群晖11月中旬又发安全公告:一个无需账号密码即可远程读写文件的漏洞,CVSS 评分高达9.8,具体以官方为准。知乎
收口公网暴露:QuickConnect、UPnP、端口映射能关就关,远程访问换VPN或隧道。几天摸不到文件,好过常年被陌生人扫描。小红书
至少留一份“拔得掉”的备份:备份完成就物理断开、离线冷存,下次备份再插回来。小红书
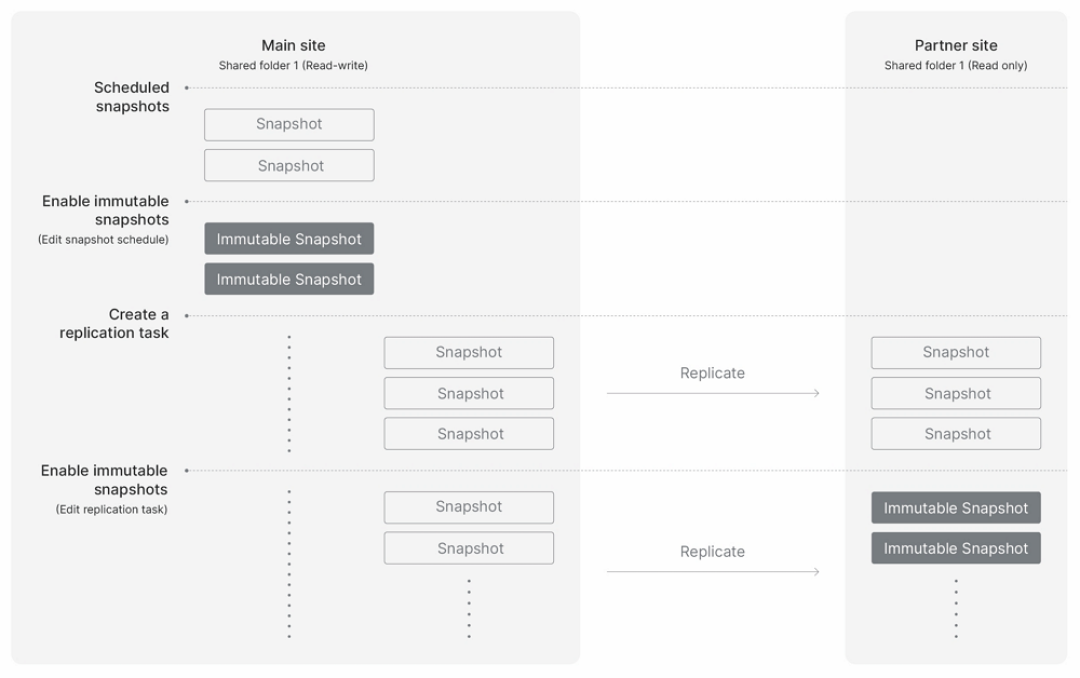
别把快照当护身符:群晖官方建议不可变快照保护期填7到14天,而且同机快照往往最先被勒索病毒删掉。知乎
云备份开版本历史,防止同步工具把云端好好的文件忠实覆盖成密文。知乎知乎
最后一句话:备份的价值在于能恢复,NAS的价值在于离线的那一刻。决定你能不能睡个安稳觉的,是你平时拔不拔那块硬盘。