升到最新系统还是被中了:群晖勒索的入口,至今是个悬案
10月28日前后,群晖用户群集体炸锅。转眼一个月过去,文件找回来的、补丁打完的、快照配齐的都有了——但有一件事至今没人能说圆:中招的,不全是没更新的人。
悬案:被中的,恰恰是"最新版"
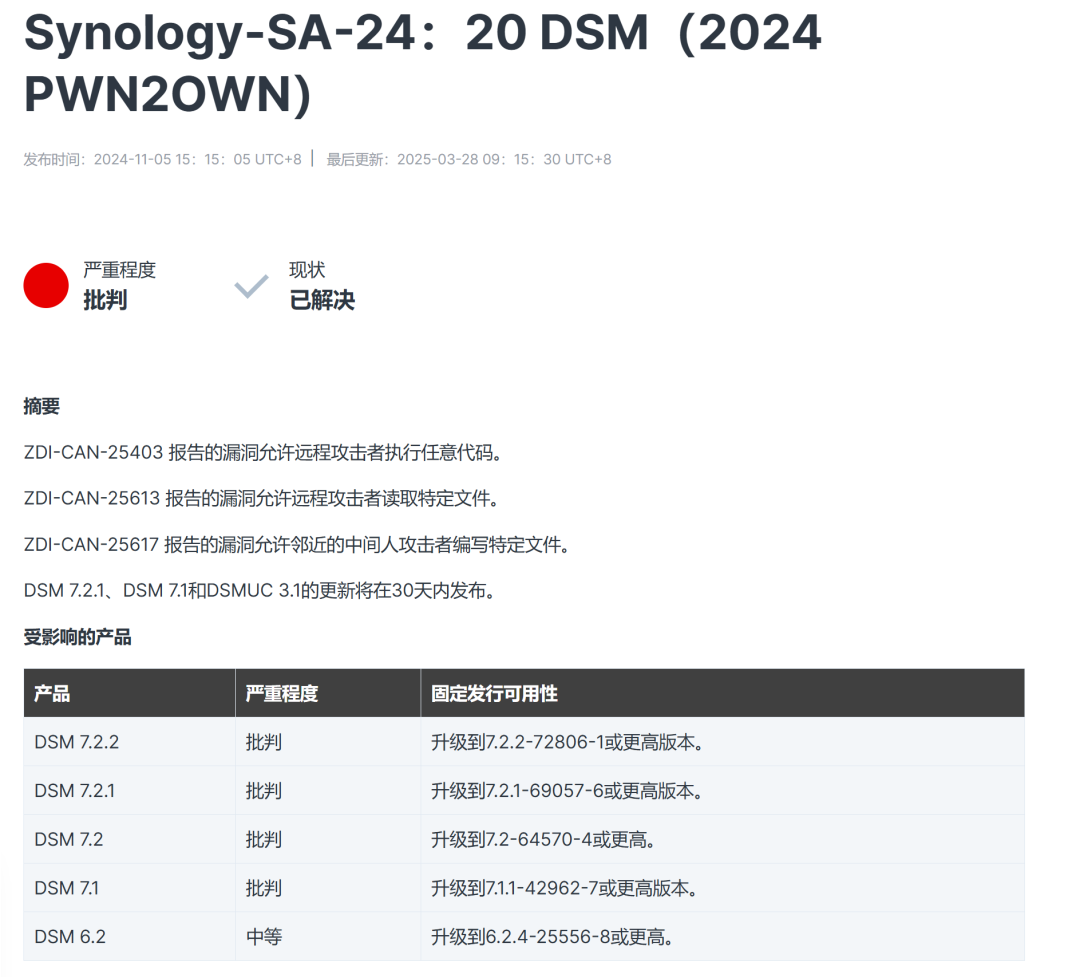
Solar应急响应团队处置的多起现场里,受害设备跑的是DSM 7.4.1-90080 Update 1,10月12日发布的当前最新版,更新说明只有一句"修正了安全性弱点",连漏洞编号都没给。群晖官方的口径来得很快:发布公告确认,这波攻击利用的是2024年12月就已修复的已知漏洞,用户升级DSM即可。可Solar拿着现场一比对:受害设备运行的版本已高于公开漏洞记录的修复边界,光凭版本号解释不了现场。社区里也有人反馈升级到7.4.1之后依旧中招,360披露的两个CVE编号与官方口径一直对不齐。知乎微博知乎知乎知乎
入侵入口没有实锤,团队把措辞老实钉在"疑似0day、入口待溯源"上——弱口令、凭据泄露、套件插件被利用,一个都没排除。知乎
更难受的是,这不是一种病毒
10月29日又杀出一波:文件后缀变成.encrypt,勒索信叫README_FOR_DECRYPT.txt。这波和C3RB3R不是一路——Solar把前后两波分别称为C3RB3R和eCh0raix(专攻NAS多年的老家族QNAPCrypt)。知乎
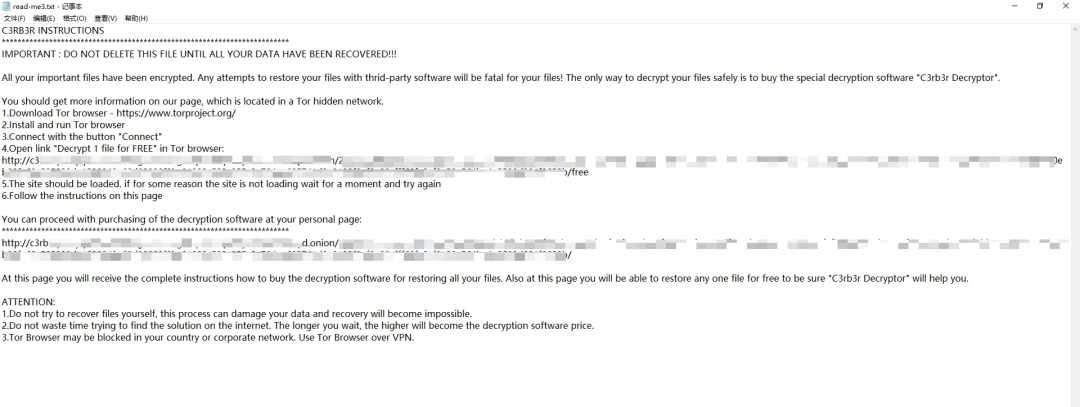
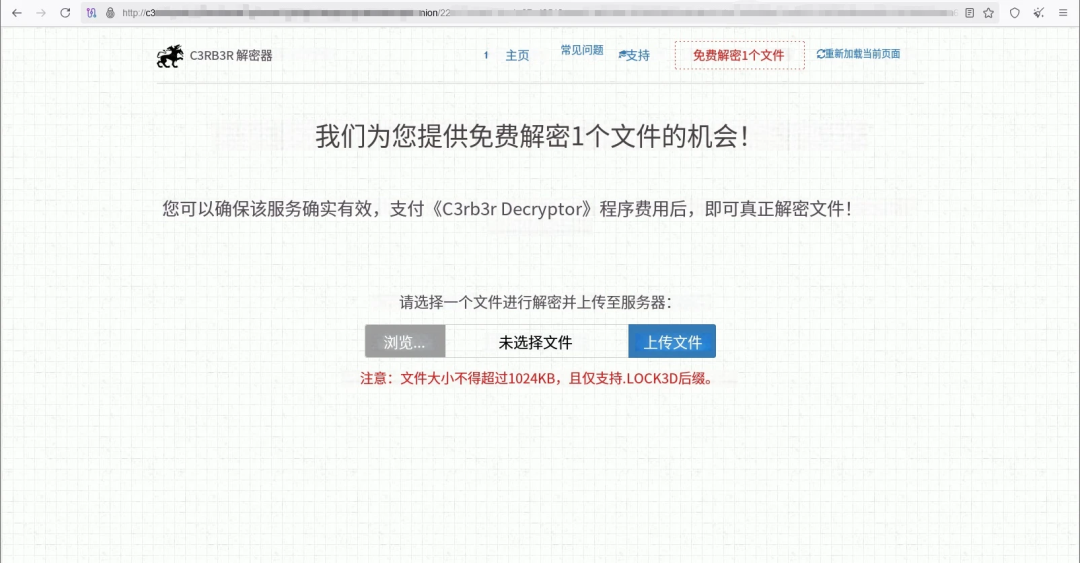
后者攻击链里的控制组件TaskBrokerWorker,已经具备批量验证NAS账号口令、控制设备并回传结果的条件——这就是为什么到现在,光盯系统更新不够,还得盯"账号曝没暴露"。而且这波勒索高度产业化:从免费试解密1个文件、到支付状态监测、再到解密器自动交付,暗网站点全程自动,人工沟通占比明显降低。知乎知乎
盘子有多大?FOFA检索显示,最近一年群晖相关服务约1247万条匹配、645万个独立IP。"公网裸奔"才是这轮灾区的真实底色。知乎
别搞混:那个9.8分,不是这扇门
11月11日,群晖挂出SA-26:19安全公告,披露的两个漏洞分别是CVE-2026-76954和CVE-2026-85101。知乎
其中吓人的是CVSS 9.8那一项:攻击者无需账号密码,就有可能远程读取或写入NAS中的文件。另一项是rsync组件的身份验证绕过。但公告口径写得清楚,这两个漏洞与此前C3RB3R勒索那波并不是同一批——补丁该打要快打,只是别以为打了它,就关掉了"被中勒索"的那扇门。知乎
溯源结论出来前,证据只支持两招
收暴露面:5000/5001别直接端口映射,SSH、rsync等不用的服务关掉,远程访问走VPN或隧道,默认"被人看到端口等于被人看到你"。
备份要留后手:快照开了不可变保护后,在保护期倒计时走完之前,连管理员账号都删不掉它。但超期快照会被自动轮转,重要数据再用Hyper Backup加一份离线盘,备份完就断开,别常年挂在NAS上。知乎

至目前仍没有通用解密工具,GitHub开源的c3rb3r-rescue项目靠的是内存取证,解开的是自己机器内存里残留的材料,只适用于"没断电"的窗口期,赌不得。知乎
证据查到哪,结论说到哪:没更新的人危险,更新了的人也未必安全。官方溯源结论还没发布,有明确进展我们会跟进。这一个月教会群晖用户的只有一件事——别赌自己是例外。