

“早上打开NAS,发现多了一封勒索信”——这不是恐怖片桥段,是今年11月真实发生在不少群晖用户身上的事。
攻击路径很粗暴:利用一个早已修复近两年的老漏洞,对暴露在公网的群晖设备发起自动化无差别攻击,文件被加密、后缀改成 .L0CK3D。更扎心的是坊间流传的说法:中招的绝大部分是黑群晖用户——怕升级把引导搞坏不敢更新,然后就GG了。知乎知乎
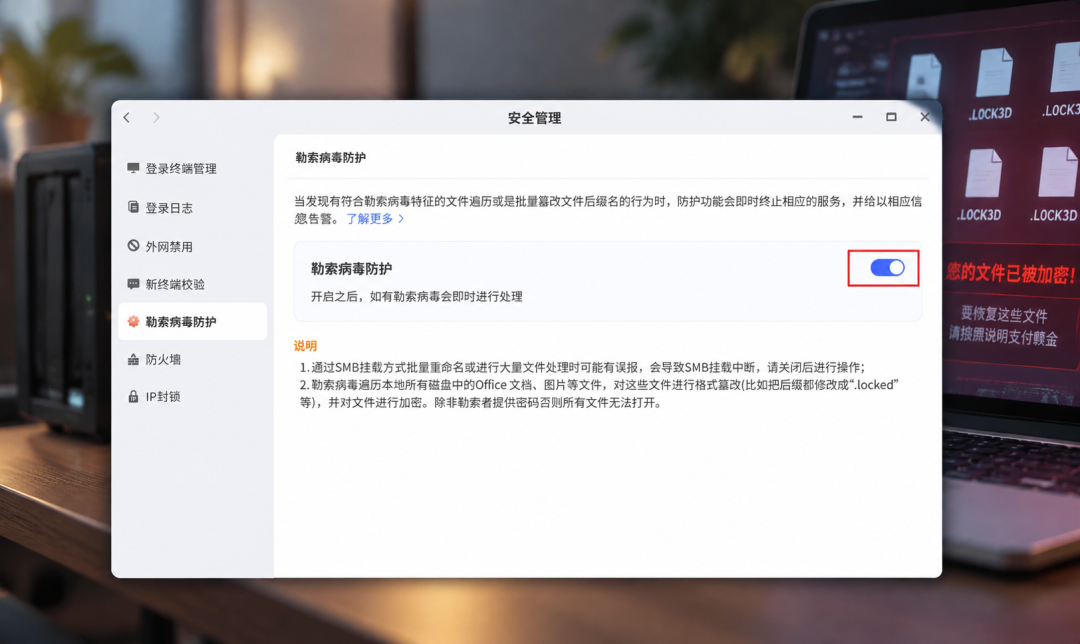
风暴还没完。11月11日群晖官方发布安全公告,披露 DSM 系统中存在两项安全漏洞,其中 CVE-2026-76954 是身份验证 API 中的 SQL 注入,CVSS 评分高达 9.8 分,攻击者无需账号密码就可能远程读取或写入 NAS 文件。知乎
另一个 CVE-2026-85101 藏在 DSM 自带的 rsync 同步组件里,同样能绕过身份验证(CVSS 8.6)。好在补丁已经发布,官方也说明这两个漏洞与此前勒索攻击涉及的漏洞不是同一批,暂未确认被在野利用——不用恐慌,但必须升级。知乎
玩软路由的先照照自己:门就是你家路由器开的。5000、5001 这些管理端口被直接映射到互联网。而这类开关,基本全都配置在你的软路由里。知乎上有一场经典争论,正方观点很直白:“NAS 上公网=不安全,没有例外,被人开门只是时间问题”。反方也不示弱:"我有公网 IP 地址,开了一堆端口映射,十来年了屁事也没有。"这事不难裁断——扫描器是7×24小时跑的,十几年没中招是概率,不是免疫;但正方也不是主张彻底断网,出门看全家照片、远程管家里网络,就是真实需求。问题从来不是"要不要回家",而是"怎么回家"。知乎知乎
三条路线,按折腾程度选:
路线一:VPN 拨回家(首选)。 在软路由上配 WireGuard 或 OpenVPN,人在外面先拨回内网,再用局域网IP访问,NAS 的服务端口一个都不用对公网开放,iKuai、OpenWrt 都有现成方案。但要记住一句官方口径:VPN 主要是减少直接暴露在公网中的风险,不能代替系统漏洞更新。知乎
路线二:厂商中转。 QuickConnect、极空间这类自带免费远程访问,不打洞、不开端口,开箱即用。代价是依赖厂商账号和中转服务器,速度一般,适合不想折腾的人。
路线三:异地组网工具。 给各设备装 Tailscale 这类客户端组网(按公开资料,免费额度约3用户100台设备)。但要做预期管理:不少推广把它宣传成"不碰公网",实际上这类方案都要在 NAS 里装客户端、NAS 依然保有完整的上网能力,系统本身的漏洞风险一个不少。知乎
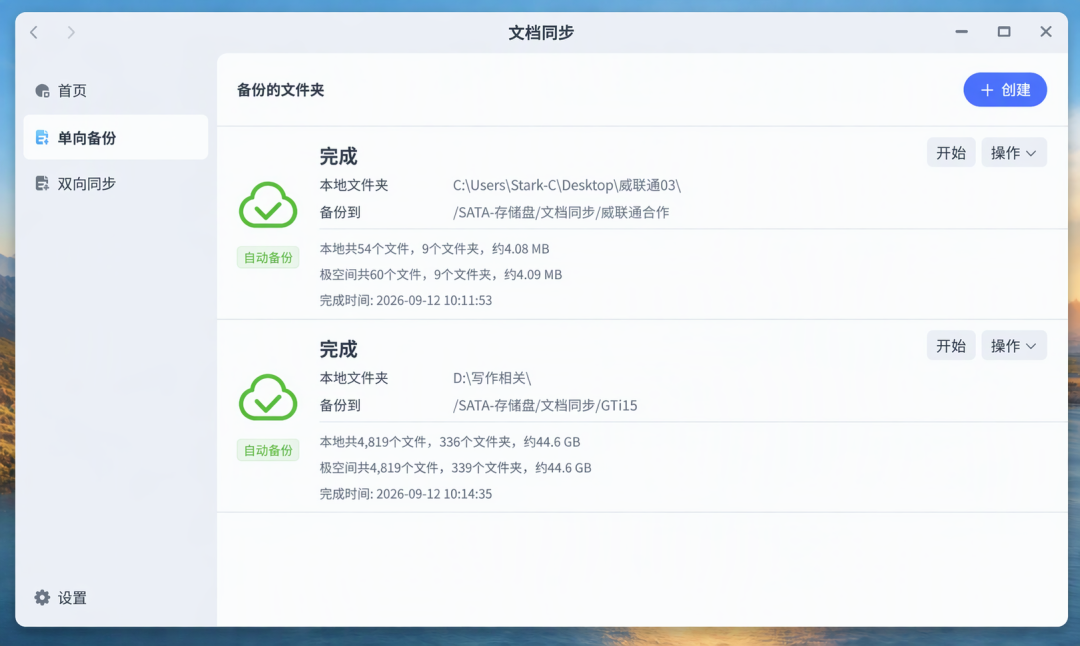
不管走哪条,有四项作业必须交。第一,保持系统更新——勒索事件的第一课就是没升级。第二,把路由器的端口映射列表翻出来,删掉不需要的对外映射。第三,用不到的 SSH、Telnet、FTP、rsync 全部关掉——知乎上甚至有人理直气壮地教"整不明白就在软路由开个 SSH 后门让 AI 去弄"。这等于把家门钥匙交给陌生人,而"把 SSH 权限交给 AI 管理"的玩法,早就被老玩家点名反对。第四,快照≠备份,按3-2-1原则留独立副本、定期断开冷备,否则数据被加密勒索后,就算交钱也不保证能还原。知乎知乎知乎
年末复盘的时候,把你软路由的端口列表摊开看一眼:门要装在路由器上,而不是放在门口的脚垫下面。
当前文章无评论,是时候发表评论了