

















 深耕数码、汽车兴趣领域



7
8
你遇到没!多省用户上网时异常跳转博彩网站 国家应急中心公布调查结果
2026-10-20 15:17:22
0点赞
0收藏
0评论
快科技10月20日消息,今天国家互联网应急中心通过官方微信公众号发布安全通报,近期我国多个省份连续多次发生普通用户的网页访问请求异常跳转至博彩网站的恶性事件,这类攻击已经严重威胁到广大网民的财产安全,也直接侵犯了用户正常上网的合法权益。
经过应急中心技术团队的溯源分析,攻击者藏身境外,利用中国境外自治域AS 402425作为主要攻击通道,核心作案手段是宣告虚假路由、篡改域名解析数据,攻击波及的影响范围十分广泛。
这次官方特意公开完整的调查处置细节,也是为了给全球相关国家、网络运营单位和广大网民提供通用参考,帮助各方提前发现、有效防范同类性质的网络攻击。
这次攻击的第一步是通过宣告虚假路由完成流量劫持,攻击者提前在互联网路由注册库注册了虚假源地址前缀和虚假自治域集合,通过自己控制的自治域向外发布虚假源地址前缀和虚假短路径,直接劫持了发往中国境内的部分公网流量。
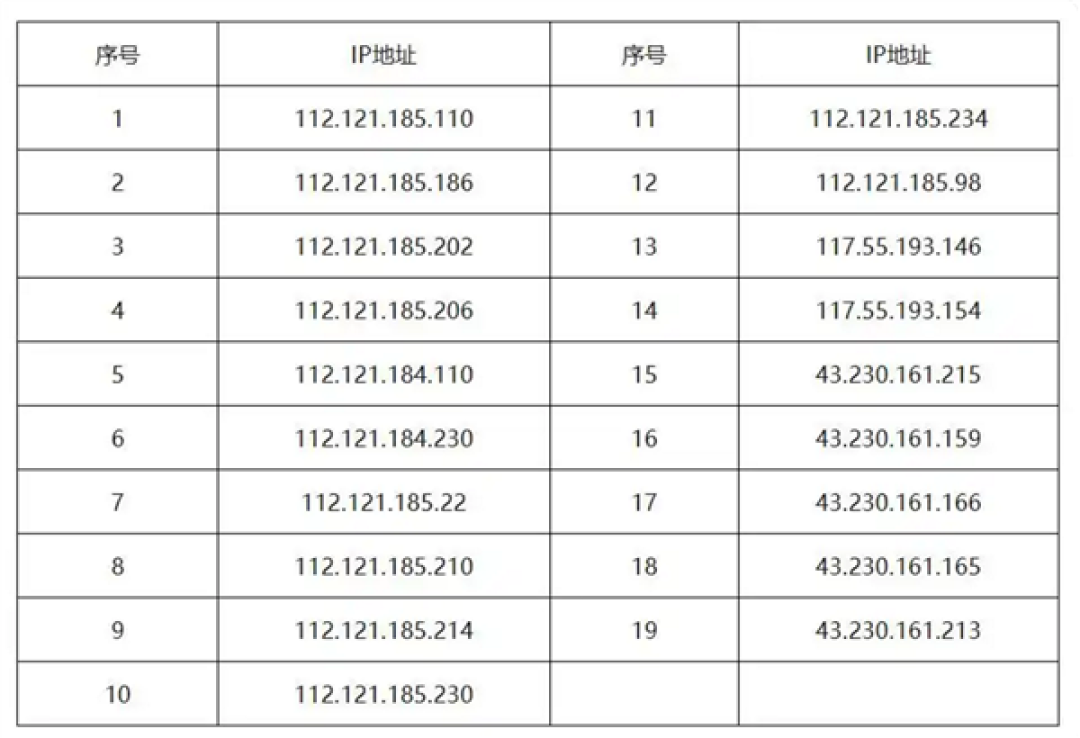
在成功劫持流量之后,攻击者会进一步篡改流量包当中的DNS解析数据,主要用两种不同手法完成后续劫持。第一种是直接把原本的DNS解析值修改为博彩网站的访问地址,用户浏览器会直接跳转到非法站点,第二种是把DNS解析值指向攻击者自己控制的恶意DNS服务器地址,后续用户向恶意服务器发起域名解析请求时,得到的返回结果全部是博彩网站地址。
经过多层技术交叉测量,技术团队最终确认所有域名篡改的操作全部发生在中国境外自治域AS 402425内部。
这个自治域是美国公司QOREXA LABS在2026年4月9日,向美洲互联网号码注册管理机构ARIN正式注册的,从该公司公开官网的信息来看,其主营业务为比特币相关业务。
针对这类攻击,应急中心也向全球相关国家、各家网络运营单位发出提示,呼吁各方强化整体风险意识,及时开展全域排查处置,从源头切断攻击扩散路径。
地区互联网注册机构、IP地址交易平台这类互联网号码资源相关机构,要第一时间核查并直接注销AS 402425这类被用于恶意攻击的自治域资源。
国内各级网络运营商要在边界路由设备上配置严格的路由过滤策略,对所有收到的路由宣告信息做全量校验,直接拒绝接收并且彻底删除所有包含AS 402425字段的恶意路由条目。
各类互联网平台也要加强日常监测,重点关注核心业务域名解析IP变化、DNS应答报文异常、路由路径异常变更等特征,第一时间发现劫持行为,一旦确认发生劫持事件,要立刻向上游运营商提交申告,要求处置异常路由宣告,彻底切断攻击的劫持链路。
针对广大普通网民,应急中心也发布了对应的安全防范指引,提醒大家强化风险意识做好日常防护,避免不必要的经济损失。
日常上网优先选用经过官方验证的可信公共DNS服务,绝对不要使用来源不明的第三方DNS服务。
如果上网过程中遇到页面自动跳转到陌生恶意网站的情况,不要点击页面内任何按钮、链接,也绝对不要下载页面里提示安装的任何程序,第一时间直接关闭整个网页,之后及时清理浏览器的本地缓存记录。
日常还要保持终端操作系统、浏览器更新到最新版本,全程开启系统配套的安全防护软件,全面防范跳转页面附带的恶意脚本、钓鱼链接等衍生攻击。
网络安全业内人士也提示,这类通过虚假路由劫持流量跳转博彩站点的攻击隐蔽性极强,普通用户很难通过常规手段提前识别,近期如果遇到非主动操作就弹出的陌生博彩、赌博类站点,千万不要停留,更不要按照页面提示填写任何个人信息、绑定支付账户,一旦遭遇相关财产损失,要第一时间向属地网安部门报案留存证据。
编辑:雪花
【本文结束】如需转载请务必注明出处:快科技