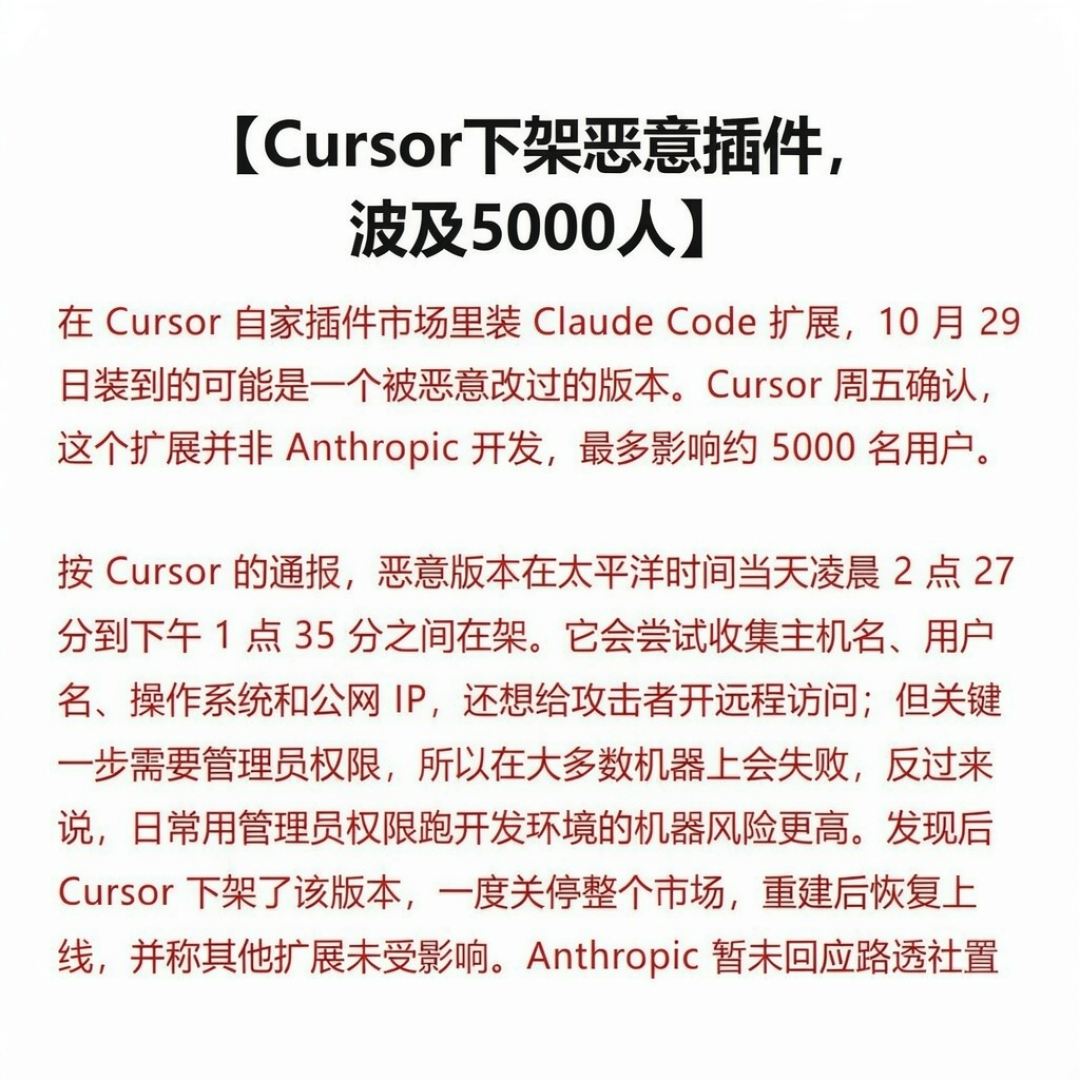
10 月 29 日太平洋时间凌晨,一批人在 Cursor 里安装或更新「Claude Code」扩展时,拿到的是被篡改过的假货。版本号跟官方重合——2.1.312 和 2.1.313,上线约 11 小时,最多可能有 5,000 名开发者装到过它。微博知乎
事情 10 月 30 日就被曝出,Cursor 直到 11 月 13 日才公布完整调查复盘。结论有点出人意料:这个扩展不是 Anthropic 发的,Claude Code 本身也没有漏洞,上游 Open VSX 里从头到尾没出现过这个恶意包。攻击者是把篡改过的文件,直接塞进了 Cursor 扩展商店用来分发的缓存里。知乎用户 Joy船长 把它概括成一句话:插件市场的缓存本身就是攻击面。知乎微博知乎
钥匙是从哪来的
链条要从更早说起。攻击者先拿到 Cursor 发给第三方推理供应商 Fireworks 的密钥,用它从 Cursor 与对方共享数据的只读存储桶里拷走了内容。桶里是编程智能体的运行痕迹,多为 2025 年、没开 Privacy Mode 的会话,本来就被允许用于模型训练。其中少量痕迹里带着没打码的凭据,攻击者正是顺着这些凭据进了 Cursor 在用的一些 SaaS 工具,最后才碰到扩展分发缓存。微博知乎
官方口径是:不到 0.01% 的客户 API 凭据被暴露;没开 Privacy Mode 的用户里,痕迹被暴露的不到 0.05%,已逐一通知——没收到通知,说明不在泄露范围里。微博
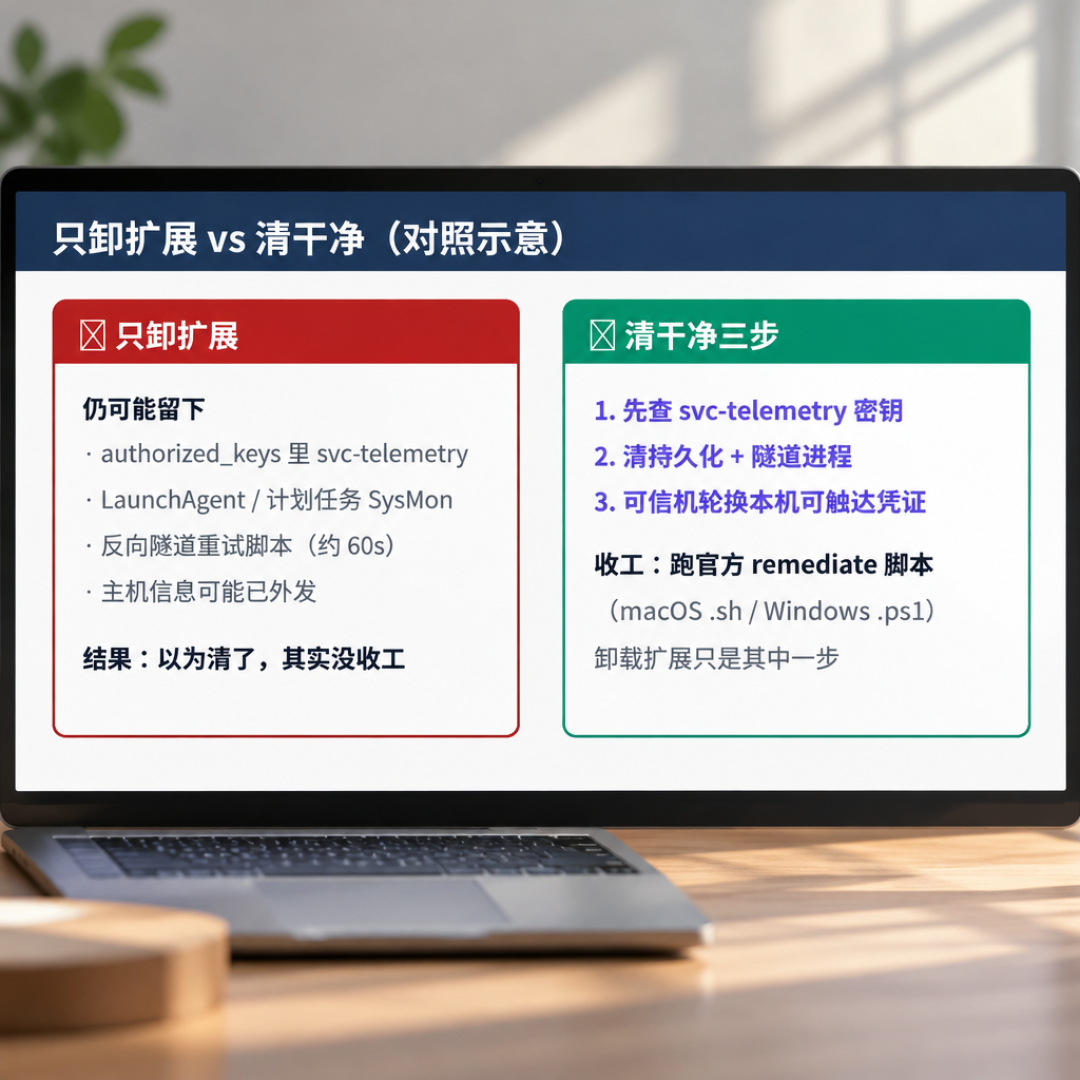
为什么光卸载不够
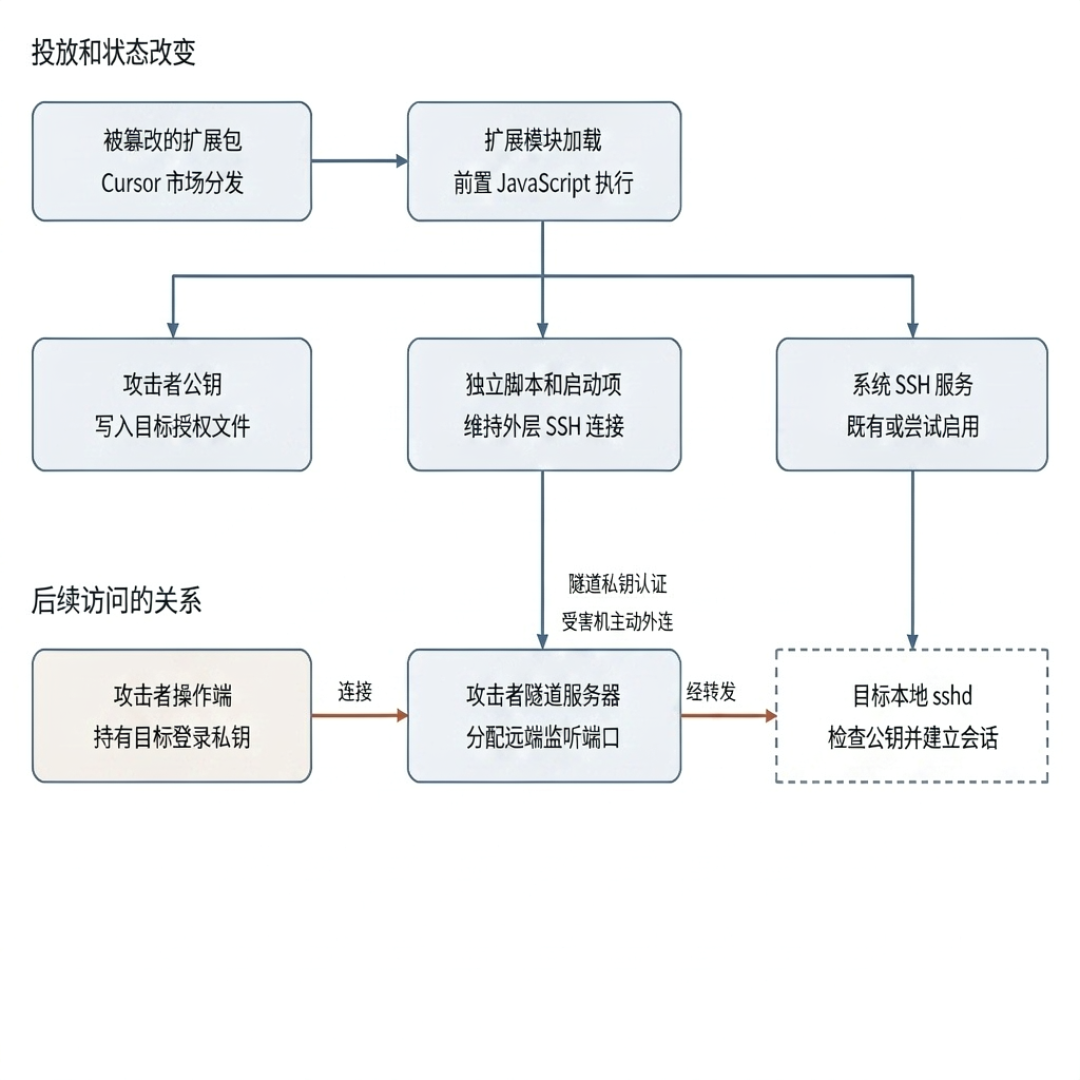
恶意扩展会收集主机名、用户名、公网 IP、Git 邮箱、环境变量名,然后尝试把攻击者的 SSH 公钥写进 authorized_keys,开反向 SSH 隧道,再用开机自启把隧道钉住,大约每 60 秒重试一次。Cursor 自己也承认:这份恶意代码本身有 bug,除非你以管理员权限启动 Cursor,写公钥那一步一般会失败。知乎微博
但「一般会失败」不等于可以不查——后门留下的脚本和自启项会自己跑,卸掉扩展不会自动清干净。知乎用户 星河AI资源 给了一份 1 分钟只读自查:先确认 10 月 29 日当天装过或更新过这个扩展;是的话,看 ~/.ssh/authorized_keys 里有没有陌生条目,看启动项或 LaunchAgents 里有没有一个 sysmon.cmd,再按官方通知轮换这台机器上的 SSH 密钥对和 API 凭据。11 月 14 日发布的 Claude Code 2.1.325 一口气列了 139 项改动,第一条就是安全修复。知乎知乎
这次真正值得记一笔的
扩展商店不是第一次当入口。2025 年 7 月卡巴斯基披露的那批 Quasar 后门恶意扩展,同样借 Cursor 生态分发,那次盯的是加密货币钱包。这次的目标换成了 SSH 密钥和智能体运行痕迹。事件划出来的攻击面是:你的智能体运行痕迹、躺在供应商那的密钥、没人多看两眼的商店缓存,都在这条链上。微博
如果你不打算把自己的会话贡献给模型训练,Privacy Mode 值得认真对待;API 钥匙按用途拆开,一把钥匙在看不见的链路里可能早已被用过很多次。