21号之前,PHP圈最热的梗还是"PHP是世界上最好的语言";21号之后只剩一个话题:今晚你打补丁了吗?
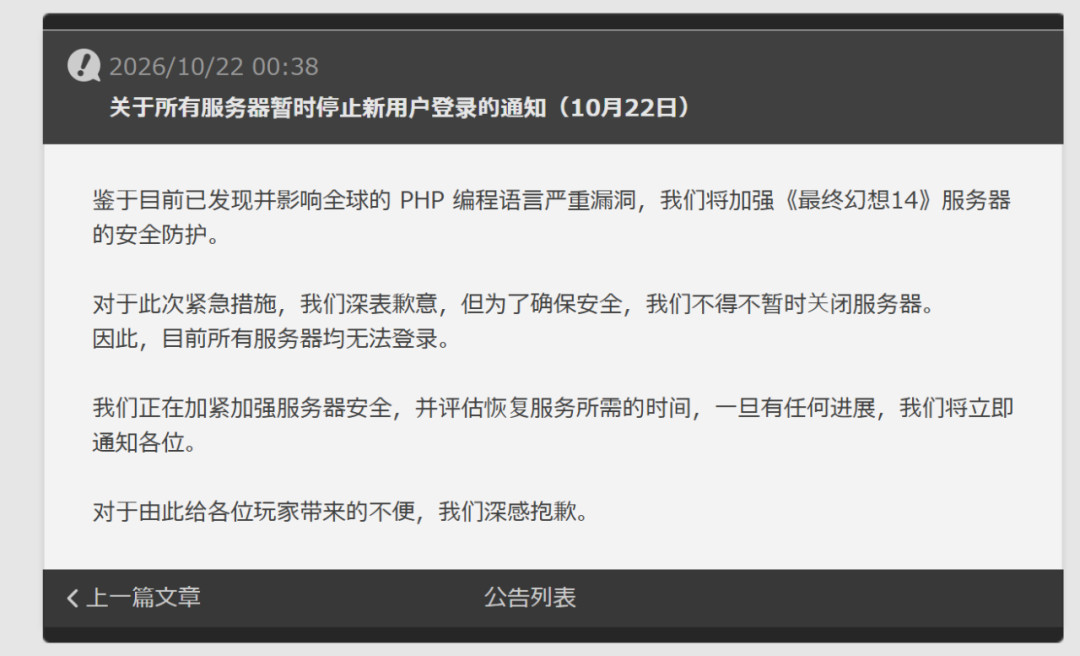
因为PHP,全球过了一个"拔网线"的夜晚:荷兰议会和数字身份系统挨个下线,连荷兰国家网络安全中心自己的官网都关了;日本首相高市早苗亲自上X建议网站预防性下线;niconico、Pixiv紧急维护,《最终幻想14》全球服务器直接暂停登录,美国HR大厂BambooHR干脆停了服。知乎知乎微博微博
主角:PHP2Shell,两个RCE。
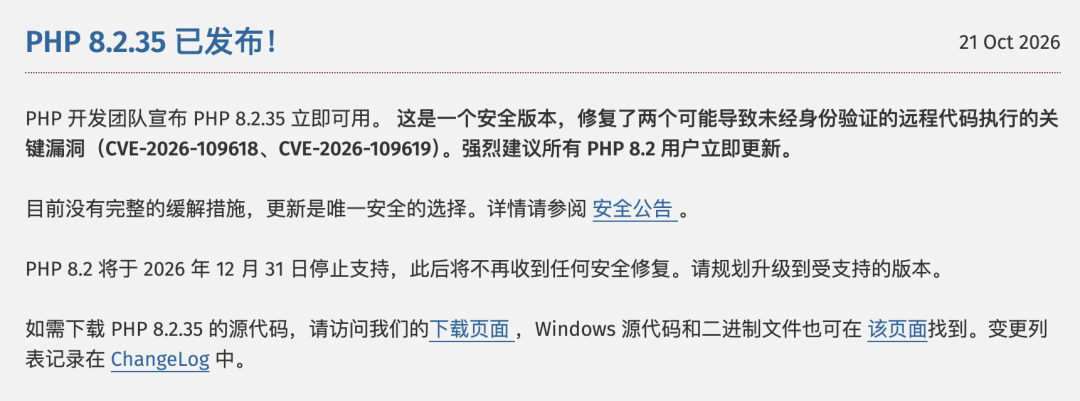
10月21日PHP官方紧急发布补丁,修复CVE-2026-109618/109619两个洞:无需账号,一个HTTP请求就能远程执行代码拿下服务器。病灶都在引擎内存管理:一个是"释放后使用"——worker攥着已释放内存的引用,下个请求照常去读;另一个是存数据时"先计数加一、再申请内存",中间OOM,清理程序拿着错账干活。漏洞方Calif演示,不到8MiB的请求就能打光PHP默认128MiB内存额度。评分CVSS 9.2(泄露时误传满分),波及PHP 5.4到8.5,潜伏约14年。央视的定性:PHP十多年来最严重安全问题,而全球约70%的网站在用PHP。知乎知乎知乎知乎央视新闻
剧情反转:AI挖出的洞,发现只花2天,修复拖了2个月。
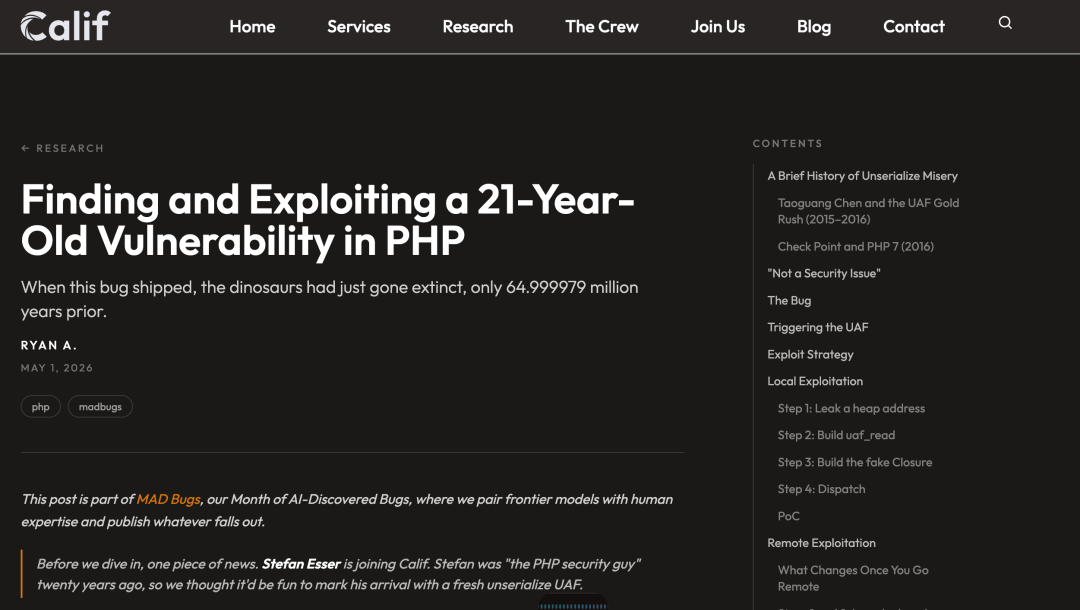
7月底,安全公司Calif研究员Ryan Austin在OpenAI"Patch the Planet"计划里用GPT-5.6 Sol审计PHP,顺着2004年的内存老漏洞两天锁定攻击链;Wiz同步独立挖到,研究员直言"AI干了这里的大部分工作"。修补却动了引擎内存管理的"手术",前后两个月。PHP基金会复盘承认:2024年审计就发现过苗头,因人手不足反复拉扯,是"结构性失败"。而36氪的复盘稿给了更扎心的注脚:撑起半张互联网的PHP基金会,全职员工只有一人。知乎知乎
最后48小时是连环掉链子:20日晚漏洞编号提前泄露,帖主证据只有"trust me bro(信我就行)“;21日Calif误发攻击演示视频,同天补丁容器镜像又被提前6小时公开——新旧代码一对比,AI能反推漏洞在哪,PHP基金会当场开骂。当晚8.5.12/8.4.27/8.3.36/8.2.35仓促上线。有核心成员直言"补丁发布 15 分钟后利用脚本就会出现”。发补丁,等于发令枪。知乎知乎知乎
但别慌,也别赌。360宣布利用代码已公开、并称已遭在野利用;安全作者Taylor则泼冷水:GitHub上成千上万个PoC对真实PHP根本不起作用,不少还依赖"目标先有LFI"这种前提,LLM为演示成功甚至偷偷把测试服务器改出漏洞——“这不是Log4J时刻”。但他同时强调:无论如何,你都得打补丁。知乎
今晚就能用的自查清单:
`php -v`对号入座:低于8.2.35/8.3.36/8.4.27/8.5.12尽快升级,升完重启所有worker;
8.1及更老版本官方不再出包:宝塔已回补PHP 5/7/8共14个分支(7、8一键更新,5.4–5.6需脚本手动),但这只修这一个洞,不等于老版本重获安全维护。知乎
实在升不动:关掉`session.upload_progress.enabled`,反代层限制请求体大小和字段数——只能缩攻击面,不能替代升级。知乎
用Laravel/ThinkPHP等自带Redis、DB Session驱动的应用,按缓解指南口径受影响较小,但同样建议升级。
OpenAI已发布Codex检查skill,可自动判断站点是否受影响。知乎
扎心的收尾:换Go、换Node没有逃生通道——同一周Node.js、NGINX的高危漏洞公告也在连环刷屏。AI时代,"发现"在贬值,"验证"和"愿意修漏洞的人"在涨价。互联网最脆的一环从来不是代码,而是维护代码的人。知乎