上周,做《生化危机》的日本大厂卡普空(CAPCOM)公开道歉了。对玩家来说,比道歉更麻烦的可能还在后头。
10月19日,有人闯进了卡普空的统一账号系统CAPCOM ID;10月22日官方公告确认:CAPCOM ID遭第三方入侵,全球11,774,247个账号受影响——约1177万个。只要你在《生化危机》《怪物猎人》《街霸6》里绑定过这个账号联机,就把自己算进名单。小红书微博
这次泄露的,主要是邮箱地址、IP地址以及账号创建与登录活动记录之类的系统识别信息。生日、性别、国家、昵称等详细资料仅43条,另有196个账号的密码被恶意修改。被改的密码已被官方重置,卡普空也强调用户自行设置的登录密码并未被带走。这说明黑客不只是"偷看",还真动手了。小红书微博微博
两条好消息先说:用户原有密码和信用卡信息未发现泄露,所有游戏均不受影响,照常联机。微博
看到这很多人松了口气:密码都没丢,慌什么?
这正是这次事件的麻烦之处:被拿走的不是"钥匙",是"花名册"。1177万个真实邮箱一旦流出,骗子的"官方通知",会比真官方来得更快、更像官方的。
接下来要盯死三条线:
1. 冒充"官方"的钓鱼邮件。 卡普空自己都提醒了:泄露信息可能被用于发送诈骗邮件,并建议用户检查账户安全。凡是"密码已泄露"“账号异常请验证”“发放补偿"的邮件,一律不点里面的链接;改密码、查账号这类操作,自己去浏览器里输入官方域名,别乱点不熟悉的国外邮件里的链接,防止被高仿钓鱼。邮箱里敲门的"官方”,大概率是冒充的。小红书哔哩哔哩
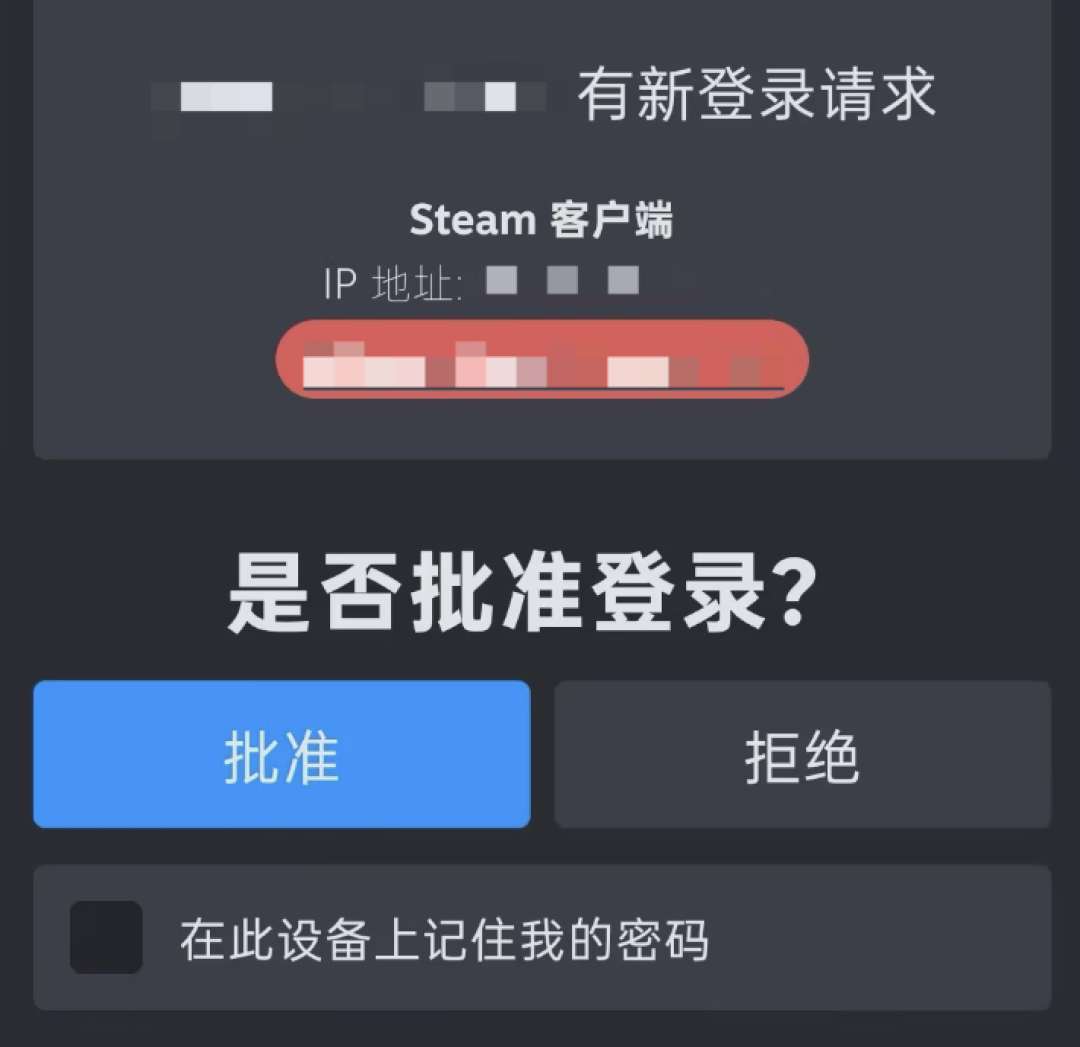
2. 你的"密码复用链"。 这次没丢密码,但如果你的邮箱、Steam、Epic、网盘用的是同一套密码,等于钥匙已经递在别人手里。顺手改掉复用密码,重要账号全部开启双重验证——手机双重验证有的不用慌,没设的赶紧加设一个,即便密码泄露了也登不上去;装了微软身份验证器这类App,微软ID、EPIC等的双重验证动态密码都能通用,这也是泄露视频下B站用户的高赞建议。哔哩哔哩
3. 精准社工。 邮箱+昵称+国家+注册时间,单看都无害,组合起来足够骗子"比你更懂你的账号"。任何电话或私信里报出你的账号信息、再索要验证码的"客服",全部是诈骗——给验证码,等于递账号。
顺带说一句,这个月的事故串成一排并不孤立:杀毒软件公司Sourcenext公告,其客户数据库遭到未经授权的访问,多达2251万条客户记录或遭泄露。汉堡王日本官方App也遭未授权访问,约1118万条客户信息泄露。国家互联网应急中心还通报了境外路由劫持让正常上网被导向博彩网站的攻击。大规模数据泄露,正在从"年度大瓜"变成"日常开销"。新华网知乎
最后,一分钟自救清单:
绑过卡普空游戏?→ 检查同密码的其他账号,该改的改,该开双验证的开
收到"通知邮件"?→ 盯紧发件域名,不点链接,一律官网自查
遇到报出你信息、索要验证码的"客服"?→ 直接挂断拉黑
账号能换,密码能重置,只有"不当心"没法打补丁。当你的邮箱已经变成骗子手里的通货,警惕心就是最后一道免费的防火墙。
你绑过CAPCOM ID吗?评论区聊聊你收到的"通知邮件"长什么样。