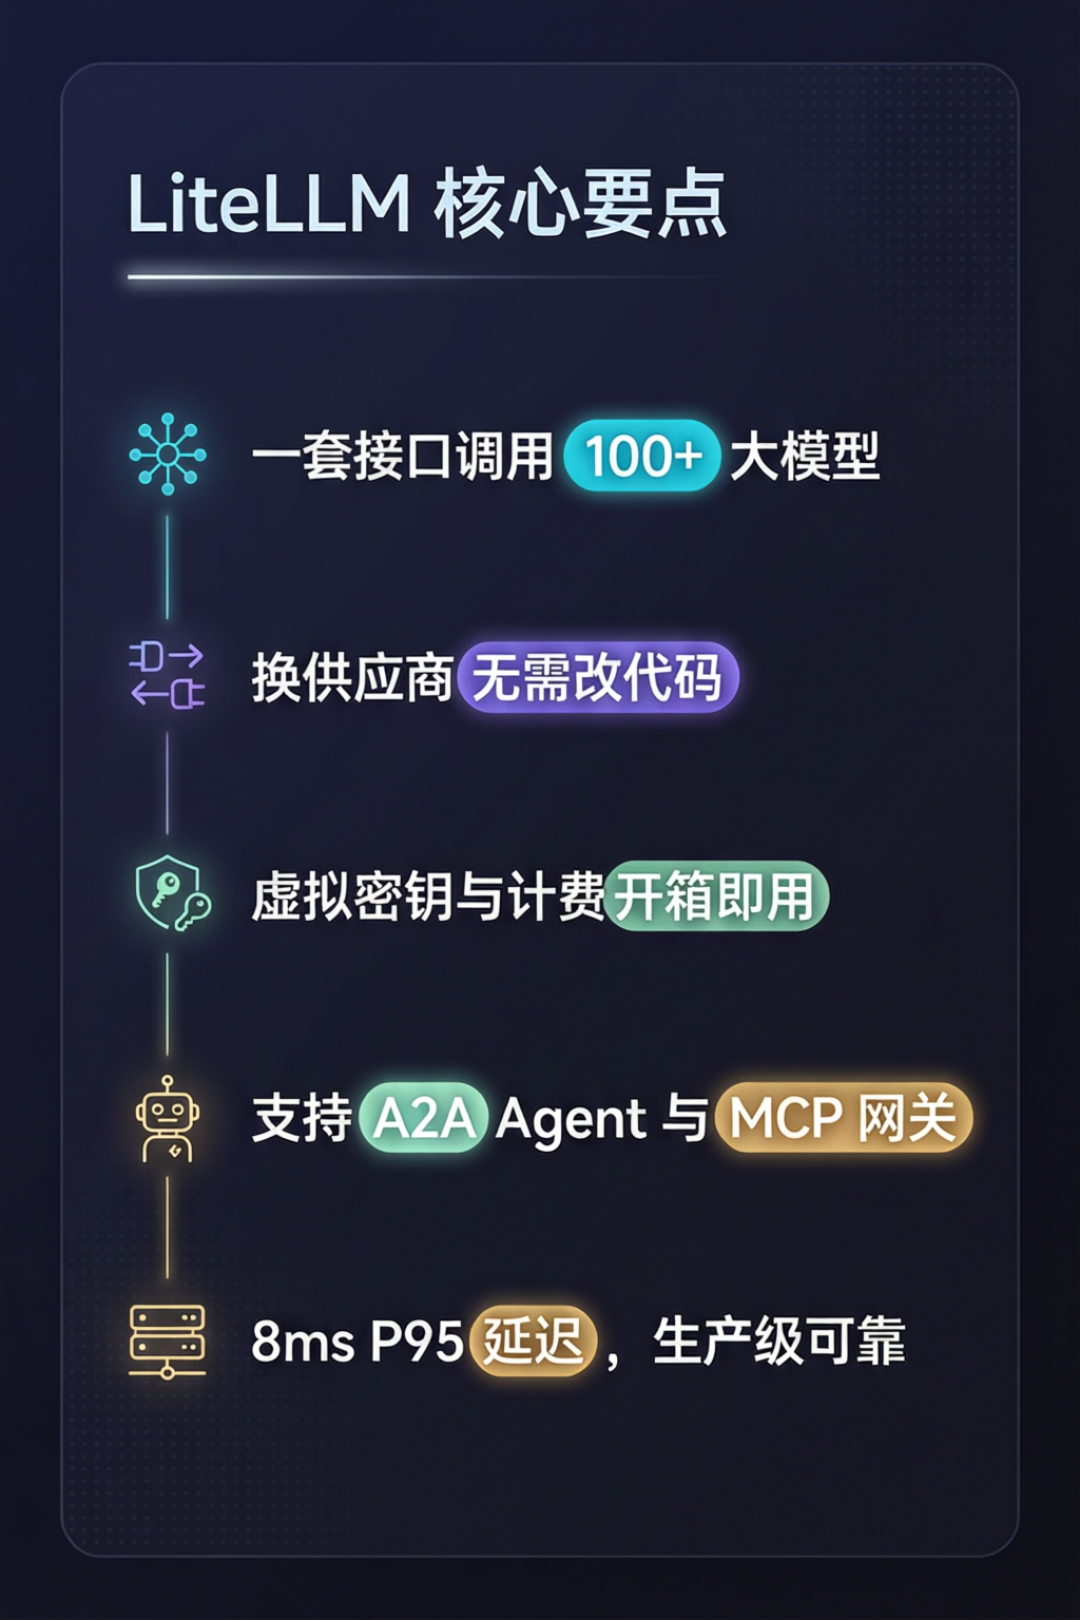
你可能没听过LiteLLM,但你公司的AI服务大概率用过——它是最常用的大模型"AI网关"之一,月下载量超过9500万次,OpenAI、Claude、Gemini的API Key一把全塞在它肚子里。微博
10月21日晚,它被投毒了。七个月里,第二次。
官方签名,是真的;包,是脏的
按JFrog和SafeDep的分析,被投毒的是PyPI上的1.107.0版本,北京时间19:39到21:23,存活约两小时后被隔离。latest、main-stable在内的4个官方Docker标签,带毒到22:20。全部7个平台的wheel包都中了,GitHub上的源码分发包里却没有这三个恶意文件。知乎知乎知乎
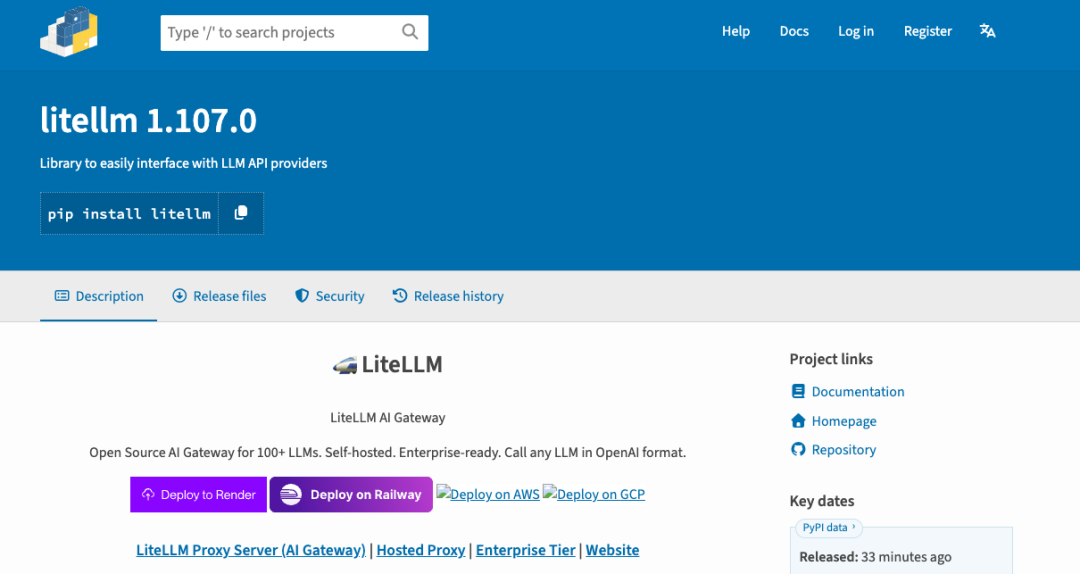
这次最瘆人的不是速度,是攻击链的"正规"。按官方公布的时间线,发布保护先拦住了一次未经授权的修改,5秒后,一个高权限开发者的凭据就被用来覆盖了保护,恶意软件随后经过正式流程签名,发进了PyPI和Docker镜像仓库。而按目前披露的调查,用的是偷来的3名开发者的GitHub命令行凭据,其中一枚属于组织所有者:分支保护被关掉,发布流程被指向一个名字极像的仓库。知乎知乎
也就是说:章是真的,流水线是真的,签名验证一路绿灯——只是装进信封的源码被掉了包。签名能证明"谁按的发布按钮",证明不了"按之前读的是哪份代码"。
偷的清单,条条对着AI程序员
装上这个包,site-packages里会多出3个文件,借Python的.pth和sitecustomize机制在每次解释器启动时运行——你不用import litellm,它照样触发;你跑个pip,都算重新激活一次。知乎
静态解码后,窃取器是约61KB的纯Python代码。它专挑值钱的拿:SSH密钥、云平台凭据、CI机密、浏览器保存的密码、常见AI编程工具的token,还有LiteLLM自己代理数据库里存的各家模型API Key。Linux/macOS上还会把后门驻留至系统后台,建立长效控制通道。知乎知乎知乎
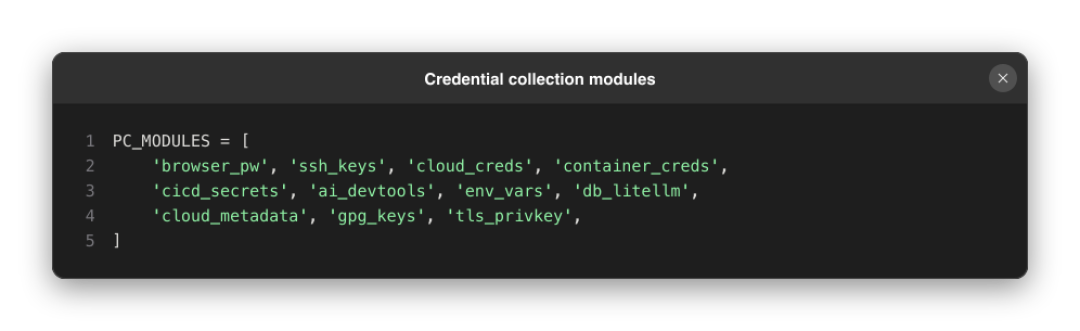
密钥集中管理,图的是方便;代价是它一失守,就是一锅端。
现在就该做的三件事
查:10月21日晚那几个小时,你的团队装没装过1.107.0、拉没拉过官方镜像;翻构建日志、镜像摘要、依赖锁文件。LiteLLM的GitHub issue #47826里有持续汇总。
中招别急着pip uninstall——运行pip仍会拉起Python解释器并解析.pth文件,会再次激活后门、触发二次窃密外传。先隔离机器再排查清除,并按"全部已泄露"处理:大模型API Key、云凭据、SSH、CI机密,挨个轮换。知乎
没中招的,白嫖一次演习:锁版本、锁镜像摘要,别让高价值凭据和第三方依赖长期同住一个环境。
一个还在调查的细节
官方披露里有一条更微妙:部分GitHub CLI凭据可能经Claude Code的响应流进了内部日志,攻击者疑似从日志里拿到了它们,初始入侵方式仍在调查。这条尚未定论,但方向本身够提神——你手边的AI编程工具,能碰到的东西比你以为的多。知乎
今年3月,LiteLLM第一次被投毒,入口是没锁版本的安全扫描工具Trivy,Karpathy当时亲自发帖警告。而就在这周,PHP、Node.js、GitLab还接连爆出高危漏洞,有网友把这几天叫作「黑色十月」。知乎微博36氪知乎
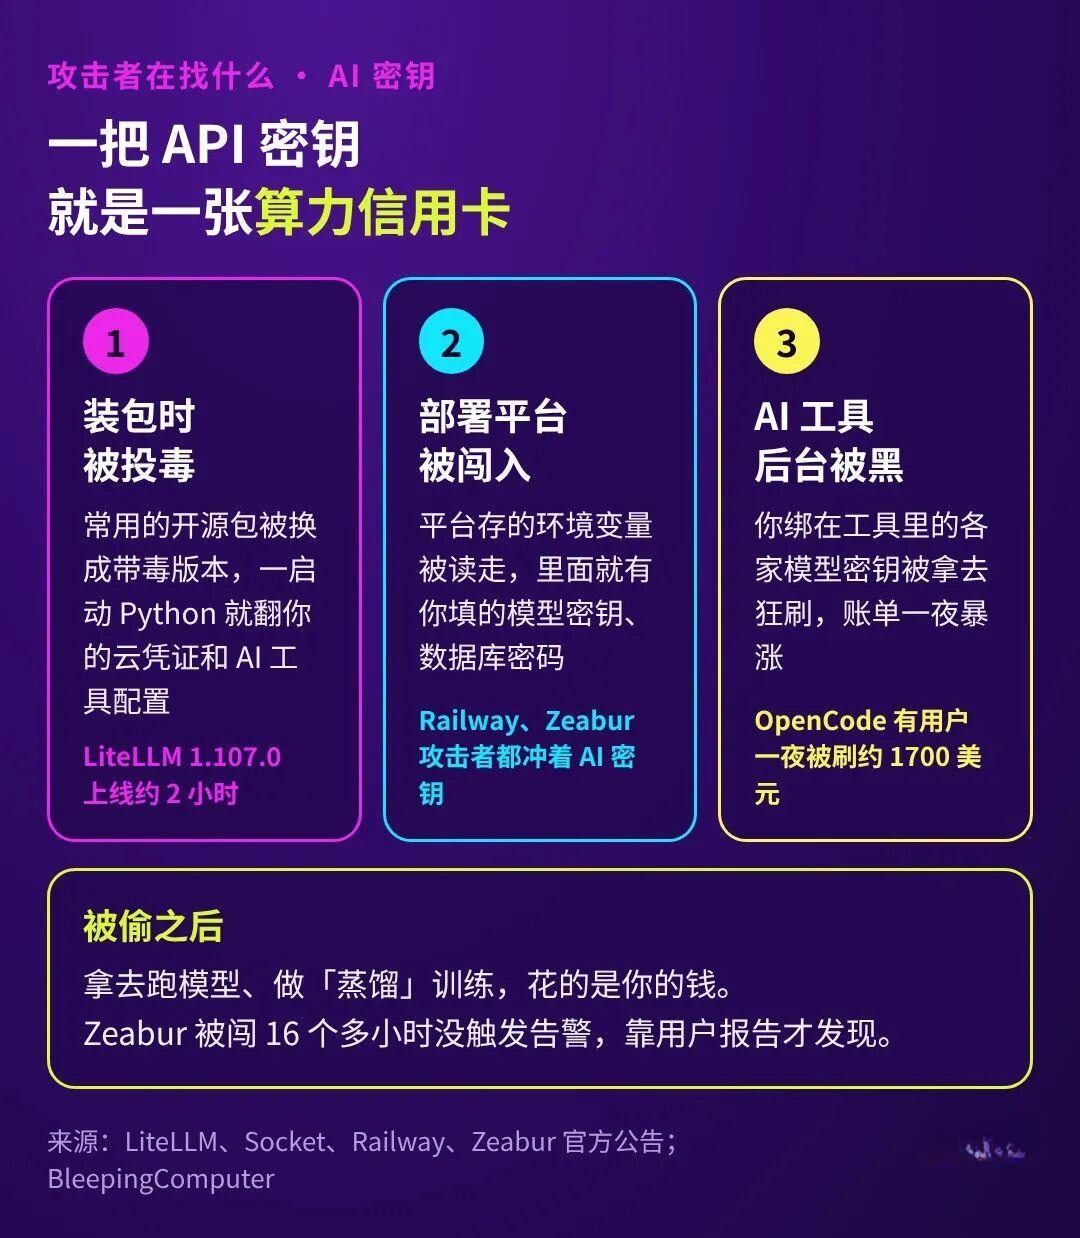
AI编程时代,你机器上最值钱的早就不是代码,是密钥。下次看到绿色的"已验证"标记,记得多问一句:它到底担保的是哪一段?