一夜之间,多国政府网站主动“拔网线”,日本首相高市早苗半夜向全国发出紧急通知劝大家下线。凶手是AI挖出来的两个PHP漏洞——已经躺在代码里14年了。36氪知乎微博
一个洞,半个互联网跟着感冒
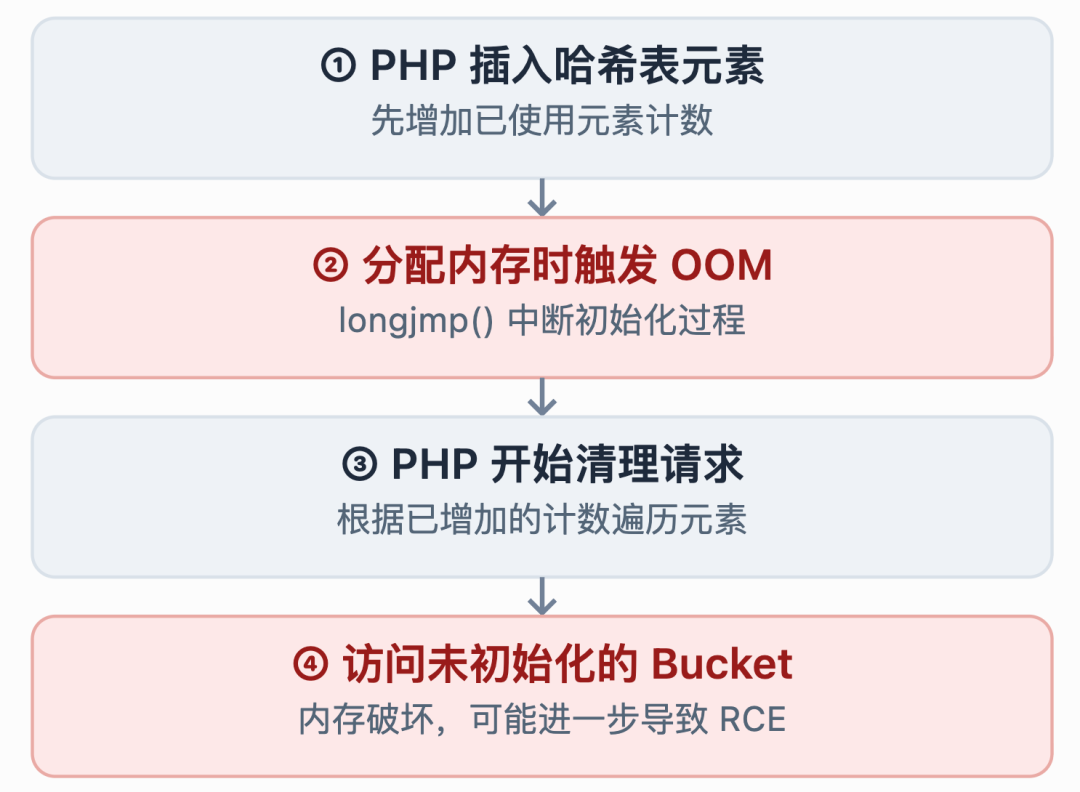
这组漏洞代号 PHP2Shell,编号CVE-2026-109618和109619。严重性CVSS一开始传的是满分10.0,后来官方定了9.2。一个是内存耗尽时清理程序按错了账本,直通远程代码执行。一个是经典的“释放后使用”,程序还攥着已归还内存的旧钥匙。殊途同归:拿到服务器上的代码执行权。知乎36氪知乎
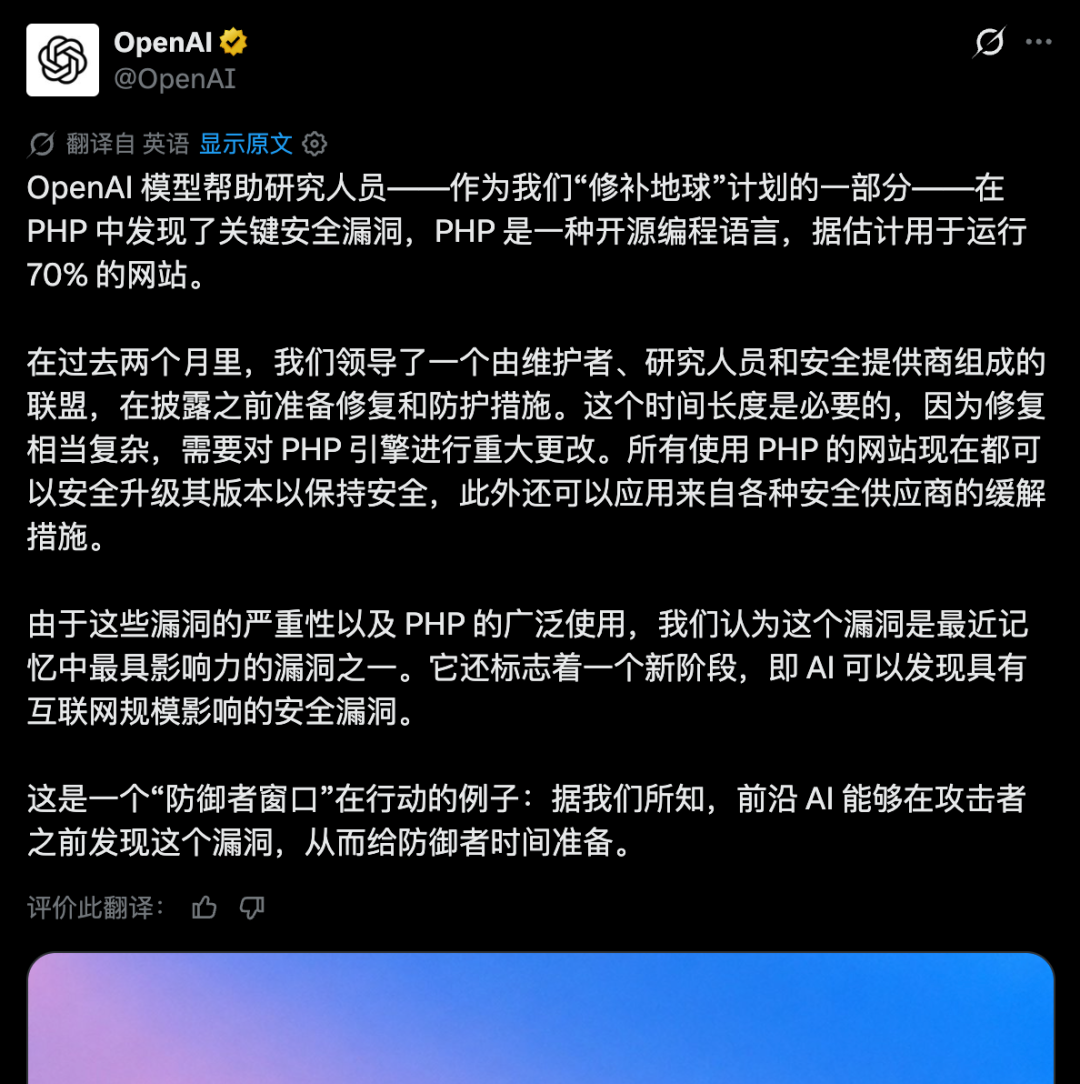
杀伤力大在盘子大:从论坛、小店付款页到政府办事系统、路由器后台,PHP 5.4(2012年)版本起都可能中招,而全球约七成网站还在用PHP跑。于是21日那天:荷兰的数字身份系统DigiD、议会网站、连国家网络安全中心自己,挨个下线,芬兰、法国政府也先关了一批网站。美国发薪软件BambooHR直接停服,niconico和pixiv进紧急维护——一个编程语言的洞,让好几国政府半夜拔了网线。知乎36氪微博
人审计拖不动的事,AI两天跑通
OpenAI出面认领:漏洞是GPT-5.6 Sol辅助发现的,不是新模型干的,是几个月前找到的。时间线很直白——7月30日安全公司Calif在“Patch the Planet”计划里开审PHP,两天就找到第一个触发入口,8月11日上报、15日官方确认攻击演示能跑通,Wiz和OpenAI随后补报更多路径。知乎36氪知乎
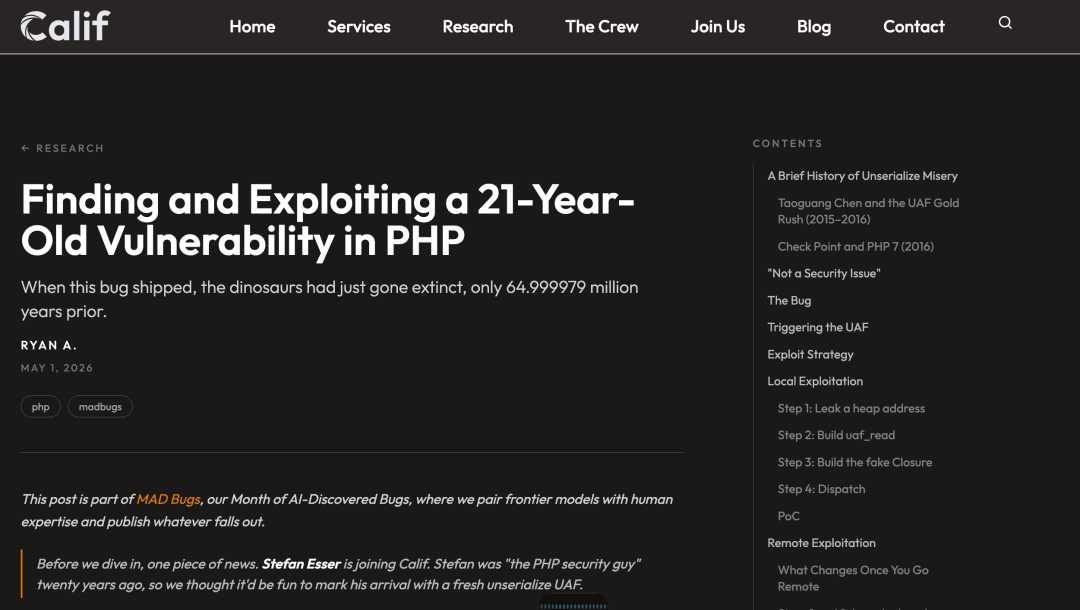
扎心的对比是:2024年PHP做过多年未有的外部审计,开发者早觉出不对劲,就是无法证明能被远程利用,修复方案来回拉扯,基金会复盘时自己承认这是“结构性失败”。这笔债,本来就欠了十几年。知乎
真正的冲击:窗口期从“周”塌缩到“小时”
这两天让工程师失眠的,与其说是洞,不如说是攻防的新节奏:
10月20日深夜,Hacker News一条“信我就行”的预警帖,说两个CVSS 10.0的PHP远程代码执行漏洞即将公开,几个小时后被安全公司watchTowr确认。知乎
PHP官方把补丁从22日提前到21日晚10点,还是被抢跑:安全公司Calif误发了攻击演示视频,删了也传疯了;一家容器镜像公司又比约定时间提前6个多小时放出打好补丁的镜像,PHP基金会当场开骂。拿新旧两版代码让AI暴力对比,漏洞位置当场裸奔,普通管理员手里却还没有能装的更新包,留给防守方的窗口只剩十来个钟头。知乎
攻击者在用AI开卷,防守方听到的是官方建议:网站无法立即修复,就先下线,直到修完为止。亚马逊、Cloudflare已经看到攻击尝试,好在截至22日未见公开确认的入侵——这次靠提前拔网线撑过去了,下次未必有这运气。36氪微博
给AI编程玩家的三句实在话
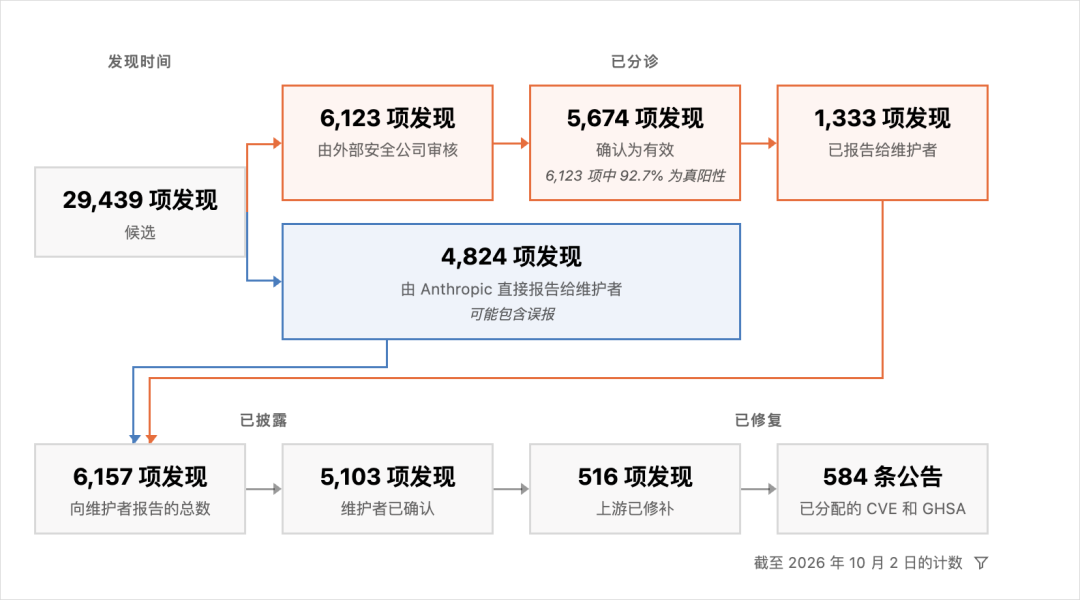
第一,你的代码进入“被AI阅读”的时代。AI能从C语言的内存记账里拆出埋了十几年的bug,就能用同样的眼光扫你用AI写的代码。Anthropic这个月刚公布:从去年11月到今年10月初,它的模型在开源项目里一共找出了29439条候选漏洞线索。vibe coding糊出来的上线项目,被对面的AI扫描是对称的必然。知乎
第二,更新速度就是战斗力。PHP官方公告写得干脆:对这两个漏洞没有任何完整的缓解措施,更新是唯一安全的选择。“十几年老程序没法升级”的站长最难受:补丁要装、站要扛,还得防着别人拿AI把你的代码读一遍。知乎
第三,个人电脑和手机不受直接影响,遭殃的是你用过的网站的服务器端。常逛的小站如果中招,你在上面留的账号密码都可能裸奔——该改密码就改。知乎
老水管埋了十几年没人想起,爆一次,一条街遭殃。AI改变的不是漏洞本身,是它被发现、被利用的速度——漏洞会越来越多,能修这些底层漏洞的人却根本没那么多。欠了十几年的债,现在开始还了。知乎