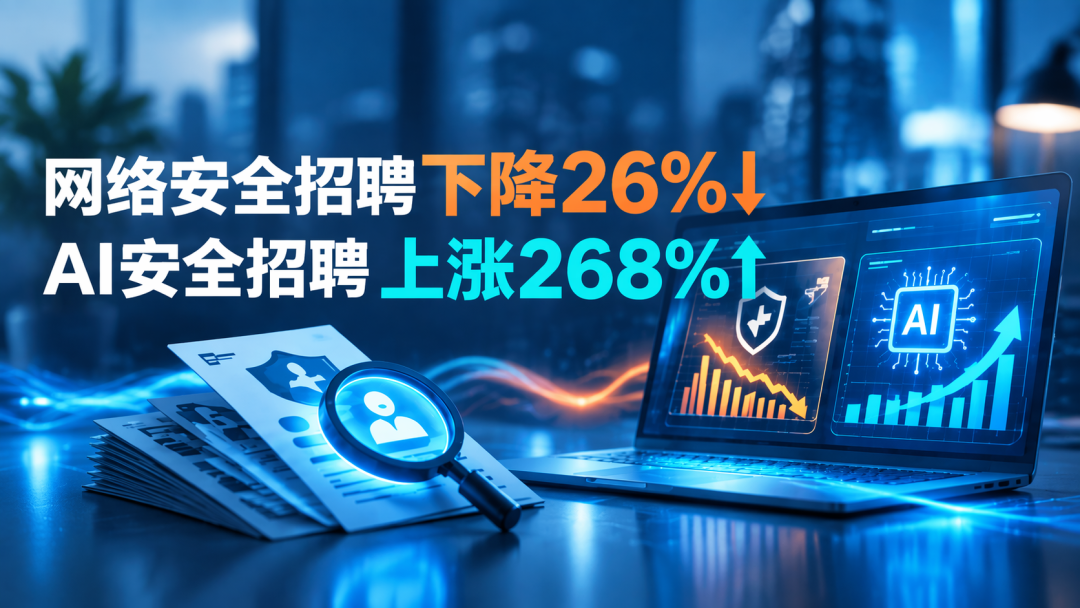
10月26日,一份编译自CyberSN《网络安全职位报告》的数据在网安圈刷屏:2026年1—9月,美国网络安全职位招聘信息235,786条,同比减少26.4%,降到四年来最低。 同一天,知乎上"学网络安全越学越焦虑""零基础想转行网络安全"的问题下,回答区依然热闹,"越学越焦虑"的共识是陷入了什么都想抓的误区。知乎知乎
而就在三天前,还有一组数字在流传:2026年中关村论坛上,工程院院士给出的国内网络安全核心岗位缺口145万,全球缺口480万,中国占三成;全国792所高校开了网安相关方向,每年培养只有三万人上下。知乎
一边是"缺口百万、刚需行业",一边是"招聘腰斩、厂商亏损"。这两个说法都对,但都对得让人焦虑。把中美两边的数据摊开放在一起看,会发现行业不是塌了,是岗位表被重写了——重写它的,恰恰是AI。
美国这份报告,砍的全是"入门岗"
CyberSN这份报告没有简单按职位名称数人头,而是把招聘信息映射到10大类、45种职能岗位上,衡量的是企业真正要人干什么活。 拆开看,下降最狠的岗位很有规律:知乎
内部威胁分析师:-55.6%,只剩1,088条;
风险分析师:-51.5%,剩4,031条;
渗透测试人员:-45.9%,剩3,063条。
而涨的是这些:
AI安全工程师:+268.3%;
网络安全数据科学家:+203.5%。
报告里还有个容易被忽略的细节:2026年1—9月,提到AI的网安职位占比约15%,和去年的15.1%基本持平——但单看9月,这个比例冲到了20.0%。 AI能力正在从"专门的AI安全岗"渗透到攻防、治理合规、安全规划这些普通岗位里。知乎
有个反例必须提一句,防止过度解读:CISO岗位招聘2,832条,同比看着跌,但和2024年同期的2,808条几乎持平,2025年是因为基数异常高。 报告自己也声明只回答"发生了什么",不回答"为什么"——所以下面的原因部分,是我们结合国内数据拼出来的拼图,不是报告结论。知乎
国内的故事:钱没离开行业,是换了口袋
把A股这半年的网安板块翻一遍,矛盾感比美国还强:
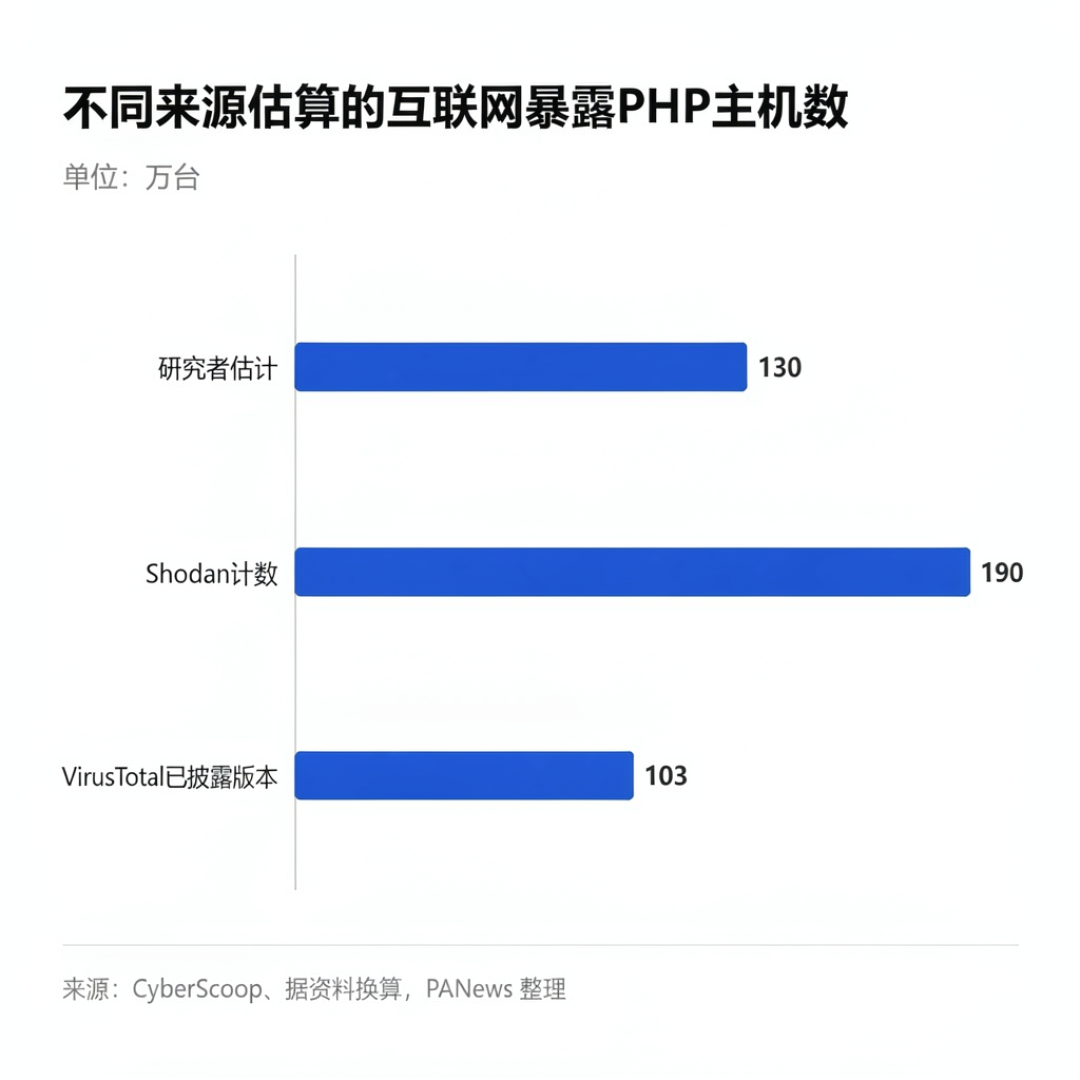
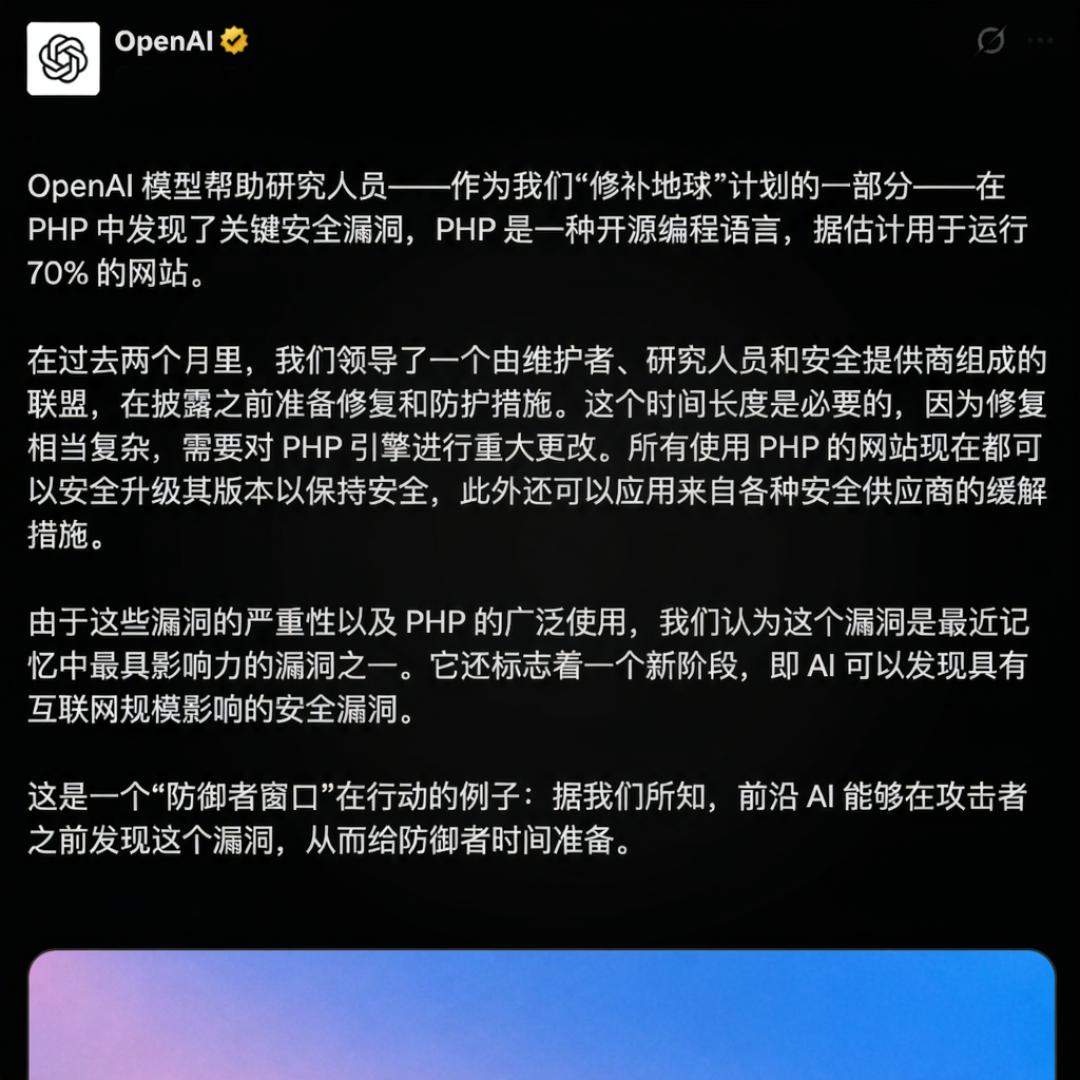
需求端确实热。10月21日PHP两个超危远程代码执行漏洞(CVE-2026-109618/109619)爆发,全球约70%网站用PHP,芬兰、荷兰、法国、日本等多国政府网站紧急下线,黑客攻击尝试从数千次骤升到数百万次——而这两个潜伏十几年的漏洞,是Wiz借助OpenAI前沿模型挖出来的。工信部NVDB随即发布风险提示,腾讯云、阿里云接连跟进。东方财富
事后看资金面:10月以来深信服获融资净买入0.45亿元,华力创通0.40亿、麒麟信安0.38亿,绿盟科技、奇安信等5股均获超2000万元融资净买入。东方财富
供给端也确实冷。奇安信这类"国家队"厂商至今长期亏损、扣非净利润为负,应收账款重、政企回款慢。 A股上百只网络安全概念股合计市值约4.64万亿,但10月板块整体偏弱,锐捷网络、永信至诚等5股跌超20%。东方财富
钱到底流去哪了?看订单结构就明白了:绿盟科技上半年AI安全相关订单1.17亿元,其中运营商行业AI安全签单同比增长超300%。 Gartner预计2027年全球AI安全市场规模将达47.83亿美元,比2026年增长69%,2028年进一步升至约77亿美元。中信证券的说法很直白:AI带来的新增安全风险正在转化为真实订单。东方财富
也就是说:客户还在掏钱,但掏钱买的东西变了——从"帮你做等保、驻场安服"变成"帮我防住攻击者手里那些AI,顺便防住我自己上线的大模型"。开源证券的研判是,攻防博弈已经从人对人进化到"AI对抗AI"的阶段。
反常识的地方:越"靠熟练度吃饭"的岗位,越先被AI接走
网安圈过去有句安慰人的话:这行越老越吃香。现在看,这句话只对一半。
渗透测试、风险分析这类岗位的需求腰斩,不是因为企业不需要了,而是这些工作里有大量"标准动作"——扫资产、跑POC、翻日志、写报告——AI干得又快又便宜。PHP这次事件就是现场教学:一个人类研究员十几年没碰出来的深层漏洞,AI模型挖出来了;攻击侧同样在用AI做目标筛选、路径规划和实施。中间层的"工具人经验"正在贬值。
真正保值的,是判断力那一层:研判一个告警是不是误报、决定要不要停一台不能停的业务服务器、给董事会解释为什么今年安全预算不能砍。这些东西没有靶场可刷,只能靠真实事故喂出来。这也是为什么同一份报告里,越靠近决策和架构的岗位(比如CISO口径)反而稳得住。
如果你在这个圈子里,现在该看什么
在校学生和零基础转行的:别再只用"会渗透、打过CTF"当唯一卖点,这条赛道就是那个-45.9%。 基础照常打(网络、Linux、Web漏洞原理不会过时),但简历上需要出现第二根柱子:AI相关——哪怕是用AI辅助做代码审计的项目复盘、大模型应用安全的实验笔记都行。792所高校每年三万毕业生对上145万缺口,学历红利早吃完了,现在拼的是岗位表重写后你站在哪一格。知乎
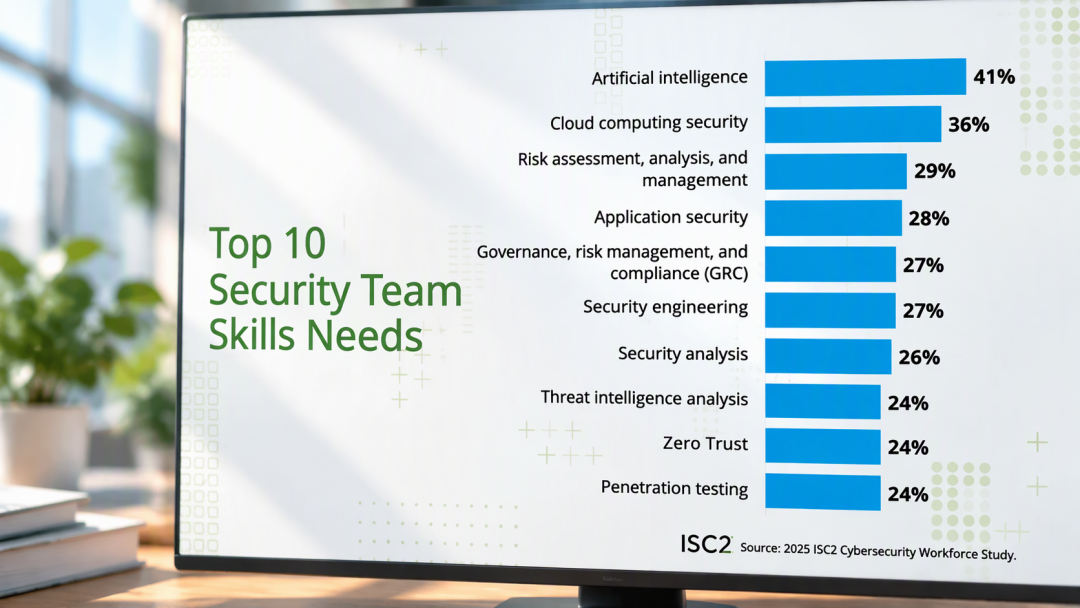
在职的渗透测试、安全运营、分析师:往两个方向挪——AI安全评测与智能体防护,或者安全数据科学。这不是让你转行,是在你现有经验上加杠杆:懂攻防的人做AI安全,比纯AI背景的人快得多。
准备进安全厂商的:别看营收规模,看AI安全订单增速。绿盟运营商行业+300%这种数字,比"行业龙头"四个字实在;同时盯紧三季报、年报的减亏进度,还在靠政企回款硬撑的公司,砍成本刀口就在人身上。
普通用户和中小企业老板:PHP之夜证明了一件事——你的网站、你的行车记录仪、你的NAS,用的都是同一套全球基础设施。这轮事件后工信部NVDB的排查提示值得转给公司IT:升级PHP版本、临时下线、网络隔离,三选一,别裸奔。
接下来盯这四个信号
CyberSN下一季报告:AI安全+268%的增速能不能延续,9月20%的AI提及率会不会固化;
国内厂商年报:奇安信们的扣非净利能否转正,亏损收窄是不是真的到了底;
订单验证:运营商之外,金融、能源行业的AI安全签单会不会复制+300%这条曲线;
培养口径:等保合规、攻防演练之外,高校课程表里"AI安全"什么时候单独成课。
缺口145万是真的,招聘-26%也是真的。这两个数字之间隔着的那道缝,才是这个行业现在最值钱的位置——只不过那个位置上的人,得是个会用AI的网安人,而不是个会背POC的网安人。
注:美国就业数据来自CyberSN报告编译(数据源JobSpikr,去重后按职能映射统计);国内缺口为2026年中关村论坛公开口径,统计口径与"300万"类宽口径不同;厂商财务与订单数据来自公开报道及上市公司披露,个股分析文章观点不构成任何投资或择业建议。