

企业把活儿交给豆包之后,IT部门最关心的问题从"它能不能干活"变成了"数据出了事谁负责、看不看得见"。答案不是一个叫"企业安全"的开关,而是三层机制:换到企业体系的账号入口后,对话承诺不进模型训练;平台侧提供数据隔离、权限管控与调用审计;剩下的一截要由企业自己的数据分级来补。三层各管什么、前提是什么,取决于一个常被忽略的事实——你从哪个入口用豆包,决定数据适用哪套完全不同的政策。豆包工作8月25日发布,上线三个月,日活突破800万、企业客户年度经常性收入突破20亿元。用它干活的企业越多,这条政策分界就越要先讲清楚。每日经济新闻第一财经日报
先分清账号:个人版和企业体系是两套规则
个人版和刚上线的专业版,走的是消费级数据政策。用户实测提醒了最容易被忽略的一点:训练、聊天记录和记忆是三件独立的事,关闭"数据用于优化体验"类开关并不等于删除聊天记录,想让对话不进模型改进流程,得自己动手去设置里关。今年7月,"豆包后台存在人工审核通道"的爆料引发连锁反应,进一步放大了员工对个人对话去向的敏感——人工审核是行业通行的合规安排,但它同样说明,个人版从设计上就不是为商业秘密准备的。知乎
企业侧的答案分两层。7月30日字节将飞书产品团队并入豆包体系后,由飞书深度参与开发的豆包企业版随即在部分飞书客户中开启内测;这个版本无需额外部署,就能直接打通飞书文档、表格、会议和群聊,产品同时提供企业级数据隔离、权限管控与安全审计能力。最早一批企业用户在豆包企业版的欢迎语里注意到了那句新承诺——“对话不用于训练”。个人专业版只有单人权益,没有团队管控和企业合规能力;11月上线的豆包工作团队订阅才是按席位卖给团队、自带管理审计、企业存储与数据隔离的选项。换句话说,“不拿你的数据训练"和"管理员看得见发生了什么”,目前是企业体系的专属权益。Z Finance知乎知乎
权限跟着组织走,调用留下痕迹
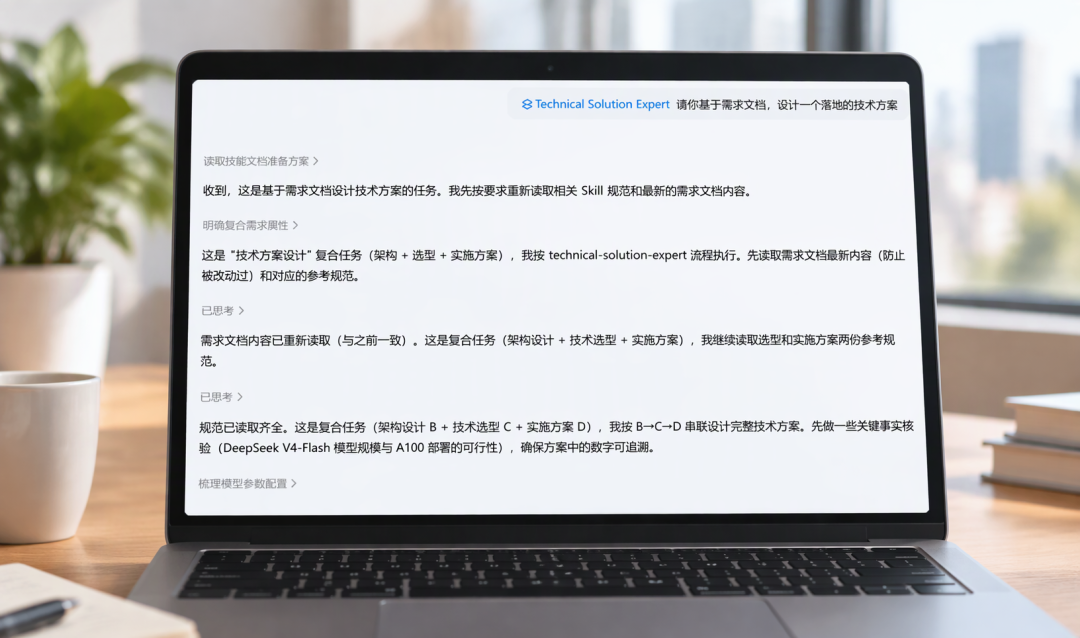
企业用AI最怕的不是模型乱说话,而是员工把不该看的东西喂了进去、把结果发给了不该发的人。豆包企业版的权限逻辑借力了飞书:账号打通组织体系后,AI能接触什么数据,取决于使用者在组织里本来就有什么权限,而不是它"想"访问什么;生成的文档回到企业协同环境,继续沿用既有的文档权限,不会落进一个企业管不着的AI孤岛。
审计解决的是"看不看得见"。豆包工作把任务执行、文档生成与数据调用纳入管理审计,每一次调用可以追溯到具体的人。产品分析圈对这套逻辑的概括很直白:管得住的工具才配被放行,看不见的工具,企业的理性选择只剩封掉或装看不见。企业敢给AI办公开绿灯,靠的不是信任员工自觉,而是调用留痕。知乎
最后一层收口在网关:让"影子AI"现形
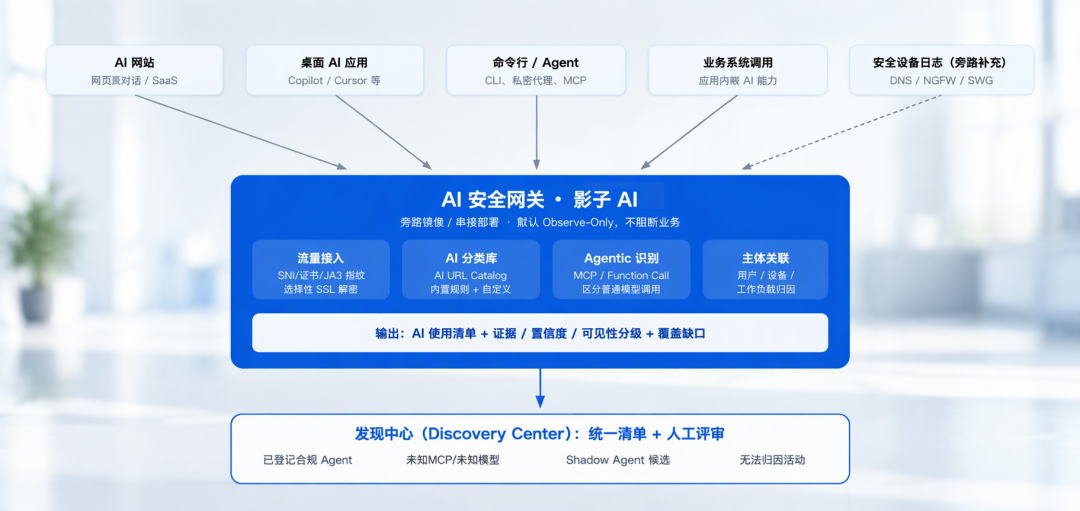
更棘手的漏洞甚至不在豆包里,而在企业管不着的那些AI入口:员工私藏的AI搜索网站、编程助手、MCP插件。10月发布的火山引擎AI安全网关提供了收口方案——在不改变企业现有网络架构的前提下,通过7层流量镜像把未装端侧插件的设备也能识别管控,再用API-Key、JWT、OAuth2等鉴权把每一次调用绑定到具体员工、应用或Agent,真实模型密钥由网关统一托管、不落终端,并按数据密级把敏感请求路由到合规或机密计算(AICC)环境的模型。它管的是整个企业的AI流量,不只为豆包服务,但它补上了单个产品权限管不到的那一角。火山引擎
平台给保障,企业补边界
三层机制之外,边界同样要说清。"对话不用于训练"不等于数据不留存——为了安全审计与合规举证,对话内容的留存周期从30天到数年不等。它防的是你的数据变成模型的一部分,不防账号失窃或内部扩散;平台侧的隔离与审计,也以企业开通团队订阅或企业版为前提——员工继续拿个人版处理公司合同、代码和客户名单,这套保障一分都享受不到。知乎
所以企业侧仍要自己补上动作:先做数据分类分级,明确哪些材料禁止进任何公有AI、哪些可以进企业版、哪些必须走机密计算环境;再把员工从个人版迁移到团队席位,让审计覆盖日常真实用法。豆包工作三个月做到20亿元企业ARR,说明需求真实存在;而从"员工爱用"到"企业敢用",接下来拼的恰恰是这些不起眼的权限与留痕。


当前文章无评论,是时候发表评论了