更新完 Win11,开机没等来桌面,等来一块蓝底界面:请输入 48 位恢复密钥。你翻遍抽屉也想不起自己有哪门子密钥。想掏装机 U 盘救砖,结果 PE 也进不去——蓝屏、“启动失败”、被弹回启动菜单。
先别怀疑主板坏了。这两件事是同一件事:微软正在换掉用了十五年的启动证书。
换的是什么
Secure Boot 的信任根,是三张 2011 年签发的证书:KEK CA 2011、UEFI CA 2011、Windows Production PCA 2011,分别在 2026 年 6 月 24 日、6 月 27 日、10 月 19 日到期。接棒的是 2023 版整套证书。推动换根的不只是"证书老了",还有 BlackLotus(CVE-2023-24932)——第一个在真实环境里绕过 Secure Boot 的 bootkit。证书写在主板 UEFI 固件里,没法一次改完,只能靠 Windows 更新一批一批推。11 月的 KB5132061 把 26H2 升到 26300.9974、25H2 升到 26200.9974。知乎知乎微博哔哩哔哩
为什么会锁盘
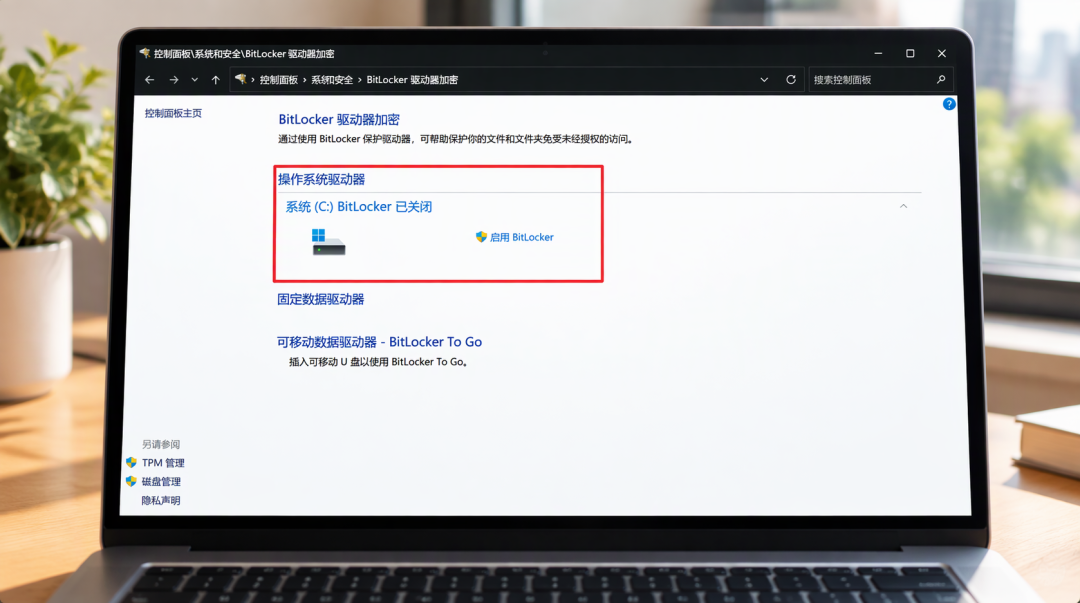
固件里的安全启动策略一变,TPM 记录的启动度量值就和加密时对不上,BitLocker 立刻伸手要钥匙,屏上那句提示通常是"意外更改了安全启动策略"。这不是 bug,是设计如此。微软给企业的部署建议里就写得明白:先在开着 BitLocker 的代表性机型上试点,确认没有"意外的恢复密钥提示"再逐步铺开。换句话说,锁盘不是故障,是系统在确认开机环境还是不是原来那一个。知乎小红书知乎
更麻烦的是,很多人根本不知道自己被加密了。新机 Win11 登了微软账号往往就自动开了设备加密,平时毫无存在感。而 BitLocker 是 AES 全盘加密,没密钥就没有正规办法打开——网上几十块"代解锁"的,要么纯骗钱,要么骗你把微软账号密码交出去。密钥在这儿:account.microsoft.com/devices/recoverykey,按屏幕上的"恢复密钥 ID"对号,别拿错盘的。小红书
为什么装机 U 盘也废了
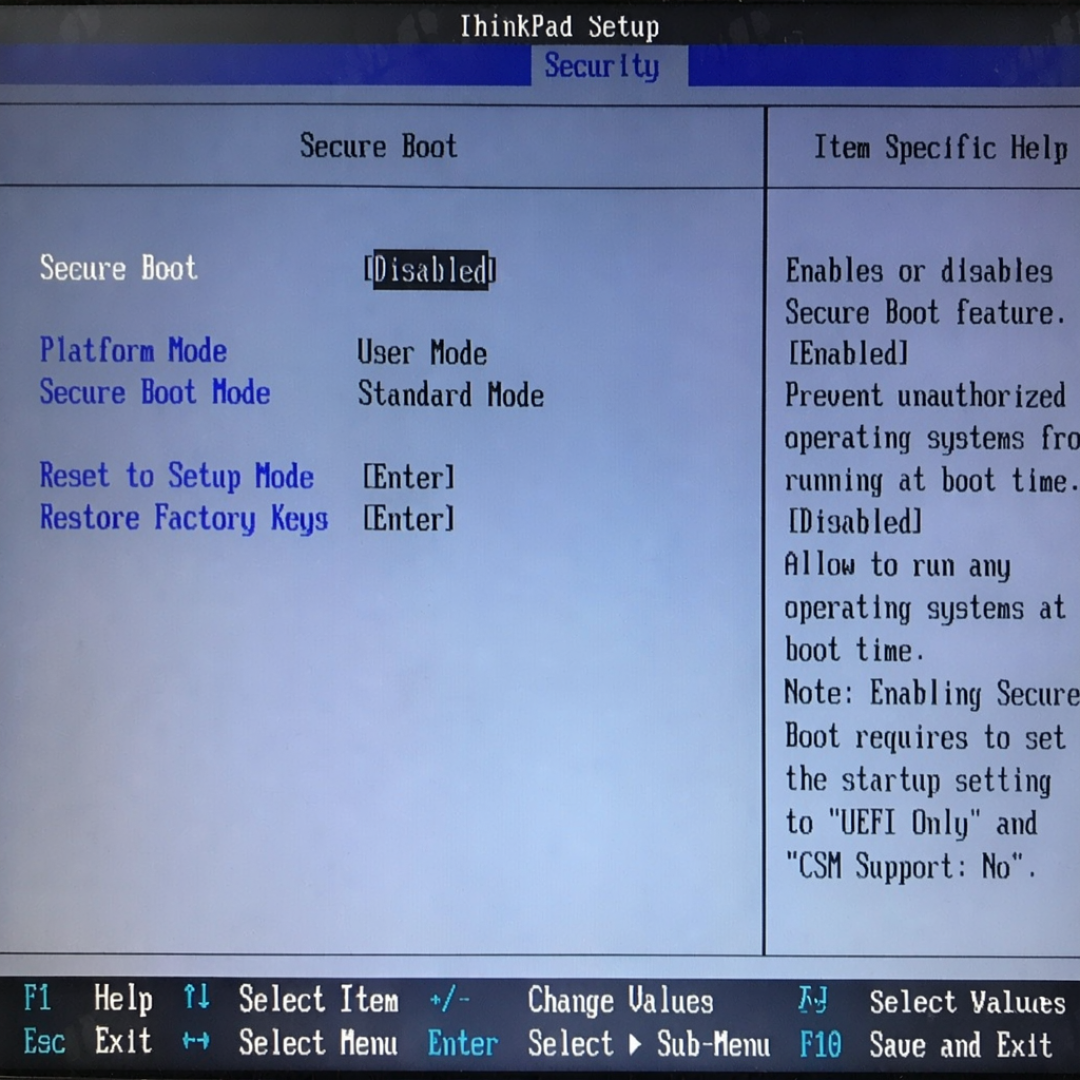
主板把 2011 证书写进吊销名单(dbx)之后,只带旧证书的 PE 会被当场拦下——蓝屏、报"启动失败"、被弹回启动菜单,而同一只盘插到老机器上又一切正常,特别容易被误判成 U 盘坏了。知乎知乎
做批量部署的还会撞上另一道坎:给现有映像推动态更新时,安装介质必须带上匹配的 boot.stl(安全启动信任日志),缺了直接报 0xc0430001。社区已经在补洞,"双证书 / 双 EFI 分区"的启动盘方案今年明显多起来,IT 天空一系的新版 PE 也有人实测跑通了 CA2023。三年前就停更的老盘,别指望它自己好起来。知乎
绕不过主板厂商
证书最终要落进固件,微软推不动的那部分得靠厂商出 BIOS。惠普 4 月那版 BIOS 更新就翻过车:一批商用机陷进 BitLocker 恢复密钥死循环,还顺带挡住了 2023 证书更新,最后官方发公告承认。所以老主板装机前,先去官网翻翻有没有针对 Secure Boot / UEFI CA 2023 的 BIOS。还在守 Win10 的更难——系统已停服,收不到更新,证书只能指望厂商 BIOS 或者付费 ESU。微博
六件事,现在就能做
更新之前,把 48 位密钥存进手机或另一台设备。
自查有没有新证书:管理员 PowerShell 先跑 `Confirm-SecureBootUEFI`,再跑 `[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match ‘Windows UEFI CA 2023’`,返回 True 就是已经有了。
不想被恢复界面打断:管理员命令行执行 `manage-bde -protectors -disable C: -RebootCount 2`,两次重启周期内暂停启动保护,之后自动恢复。知乎
更新中反复重启别硬关机,证书是分阶段写进固件的。
别图省事关 Secure Boot,也别手删旧证书或清空 dbx——过渡期新旧必须共存。知乎
装机盘重做一张最新版;装双系统的,先把 Linux 的 shim 和 GRUB 更新到位。
这次不是"更新又出 bug"那么轻,是启动信任链在换根。麻烦只有一阵,但密钥攥在自己手里、U 盘重做一遍,比事后满世界求解锁便宜太多。