11月12日晚上,香港两家老牌零售企业周生生和崇光百货前后脚发布公告。崇光泄露的资料包括姓名、电邮地址、电话号码及会员积分结余,可能受影响的会员约82万人。周生生则表示,部分客户及员工资料“可能已被提取”,仍有待进一步核实。这些会员档案,可能已经在流向你看不见的地方。21世纪经济报道新京报
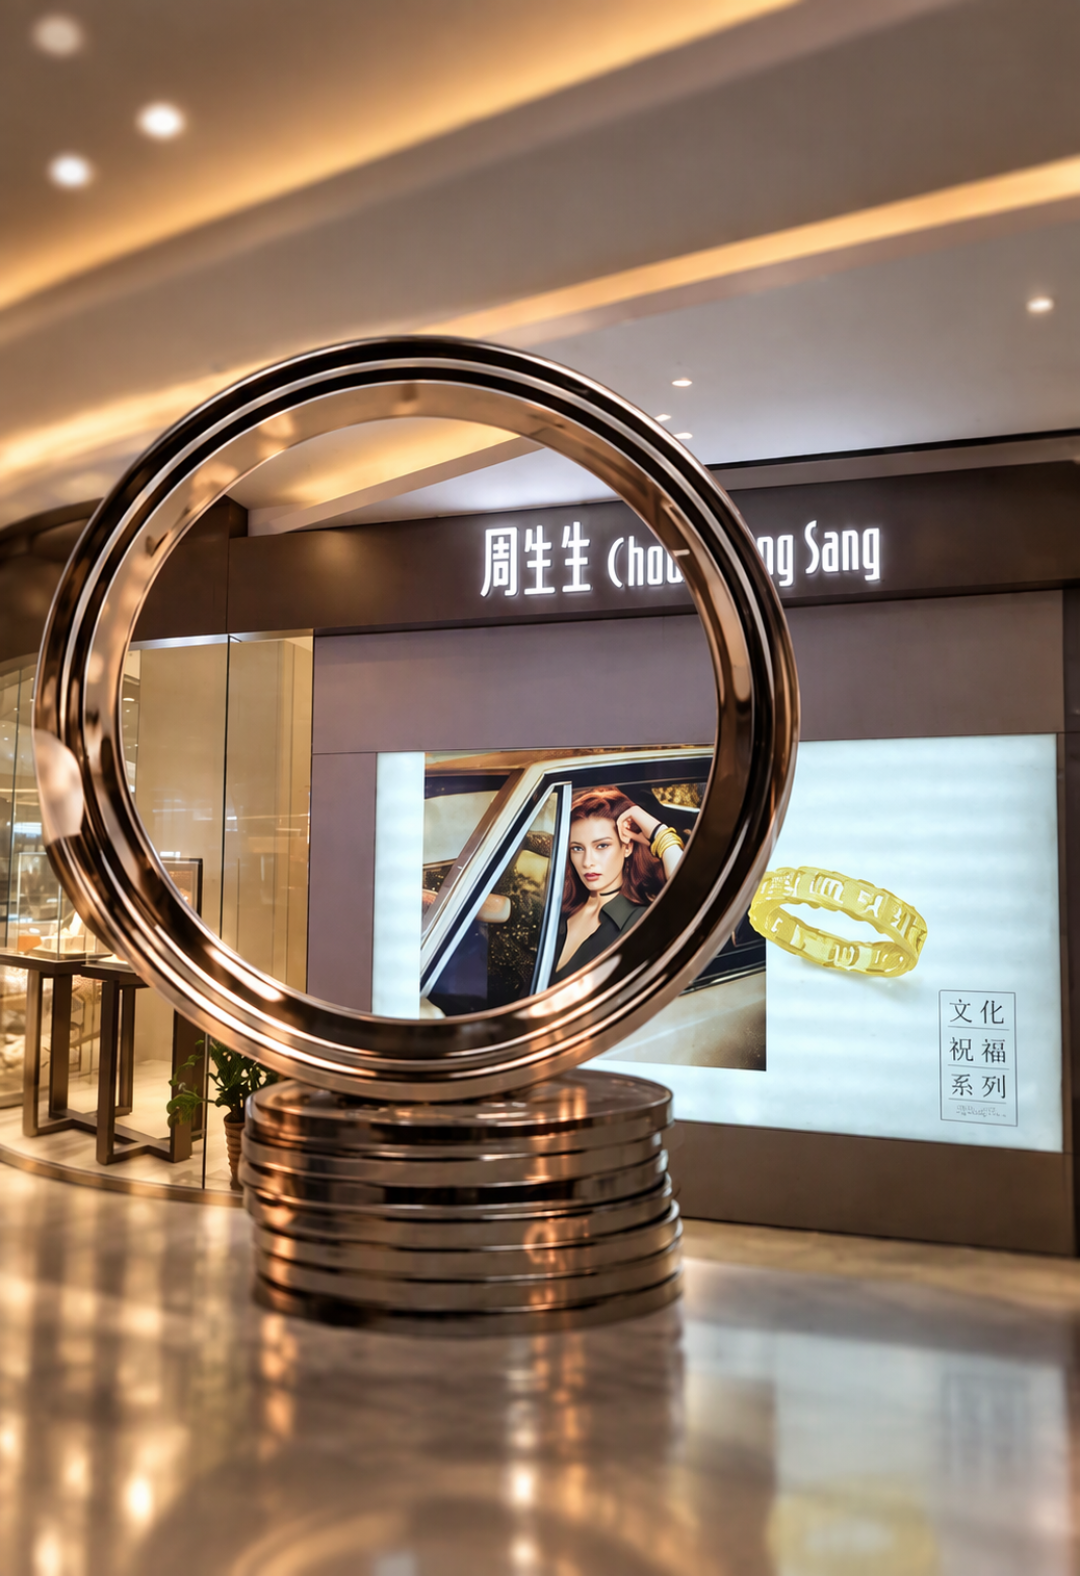
周生生在11月9日首次识别到系统遭未经授权存取,受影响的系统包括集团的会员系统及官方电子商贸渠道。截至公告日,公司还无法确认是否包含银行卡等敏感支付资料。13日,周生生香港与内地官网都显示正在维修中。新京报21世纪经济报道野马财经
把这些公告并排放在一起,会发现泄露的字段出奇一致:姓名、联系方式、会员等级和积分、消费记录、收货地址。密码大概率没漏,卡号不一定漏——但这套档案凑在一起,就是一份完整的消费画像。
日本这一轮的情况更糟。MUJI母公司良品计划10月30日公告MUJI App遭非法访问,最多2726万条用户信息可能外泄。11月4日,公司进一步承认约109万条MUJI Card相关会员信息包含完整信用卡卡号,约34.5万张现役有效卡受波及;11月12日社长公开致歉,承认本应废弃的信用卡信息仍在保存。21世纪经济报道
公告是第一次冲击,第二波随后就到:能准确报出你买了什么、会员等级是什么的电话和邮件。日本内阁府11月11日公告,其邮件简报订阅者的6万多个邮箱地址泄露,问题出在政府使用的一家民营邮件发送平台Arara上,黑客还利用这个平台冒充信用卡公司,发送了最多约713万封可疑邮件。你收到的“官方通知”,可能正是从泄露你的那个平台发出来的。大皖新闻
会员数据一旦流入黑产链条,骗子可以依托真实消费记录打造极具迷惑性的话术,以礼品兑换、会员福利等名义仿冒客服实施定向诈骗。西交利物浦大学教授郭剑光的观察更直白:营销端拼命砸钱做会员运营、挖掘高净值客群数据,安全端连最基础的系统防护都没跟上,直到被入侵3天后才通报。21世纪经济报道
如果你在这两家的会员名单里,两家给出的提示是同一个:防范冒充品牌客服的来电、短信与电子邮件,不要点击陌生链接,不要透露验证码和银行卡资料。判断标准可以再具体一点——泄露公告之后的几周里,凡是对你的消费记录如数家珍的“客服”,一律回拨官方渠道核实,而不是顺着对方给的链接或号码操作。MUJI持卡者是另一档处理:按公司公告换卡,并盯紧账单。野马财经21世纪经济报道
香港个人资料私隐专员公署统计显示,2025年全年接获资料外泄通报246宗,同比上升21%,珠宝、服饰零售是高发领域。会员系统既是品牌做营销时最依赖的资产,也常常是防护最薄弱的一本账。21世纪经济报道