

近期有不少 Win10 22H2 版本的用户因更新 KB5034203、KB5034763 等补丁导致 Explorer.exe (资源管理器) 被火绒杀毒软件当病毒给杀了,火绒官方也表示:该问题已于 2024 年 1 月 12 日紧急升级病毒库解决,为避免您遇到相同问题,请尽快升级火绒病毒库版本。
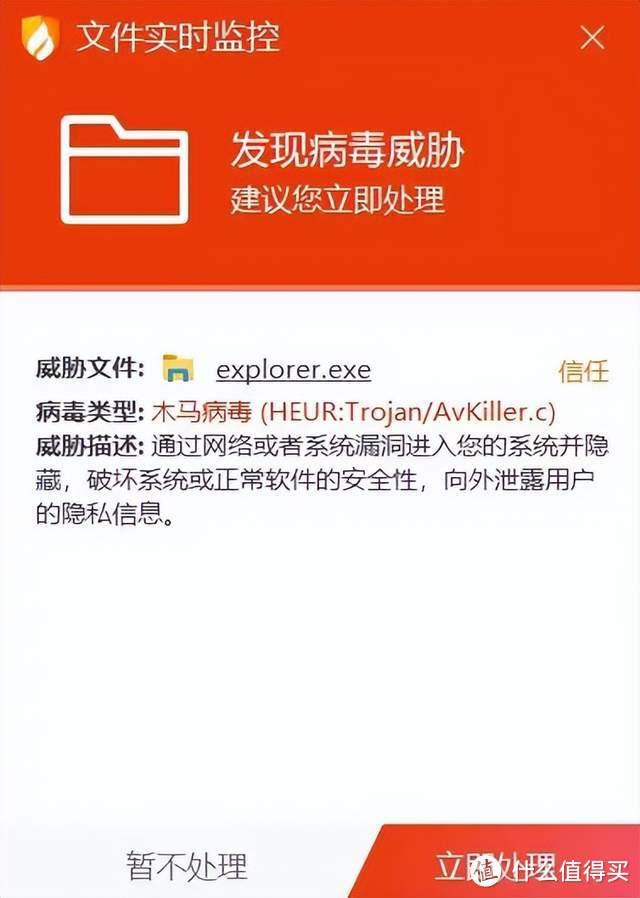
如果你已经遇到此问题,火绒官方也给出了解决方法,就是利用 sfc 命令来恢复 Explorer.exe,并把资源管理器文件加入火绒的白名单,具体说明和操作看官方教程:
但实际上这次火绒误杀 Explorer.exe 文件,属于完全躺抢,B站 @epcdiy 联合 @边亮_网络安全,发视频独家解密火绒误杀系统文件背后的真相。
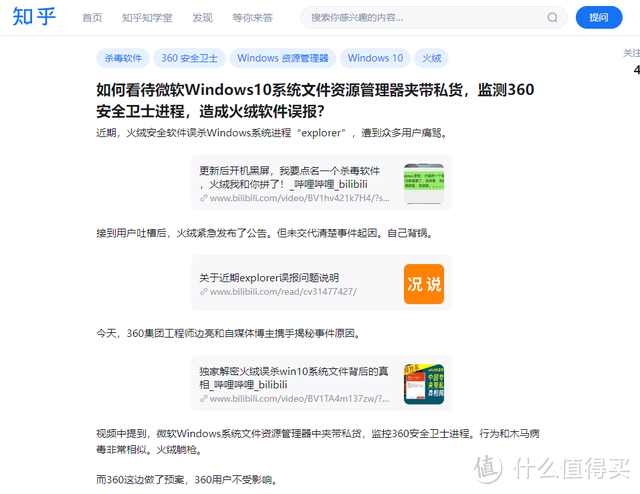
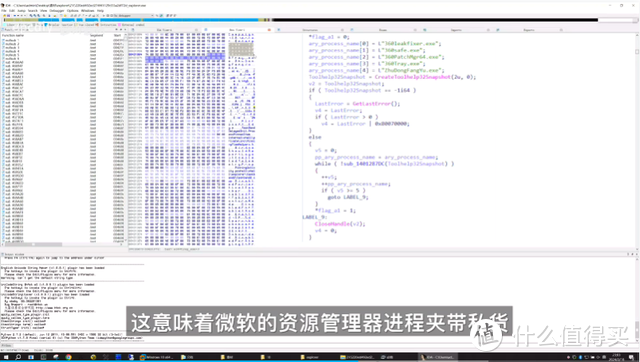
微软更新的 KB5034203、KB5034763 等补丁同时更新了 Explorer.exe,在资源管理器里面添加了针对中国地区的 360 安全卫士进行进程枚举,这才导致火绒会提示检测到了 hijacking 病毒。
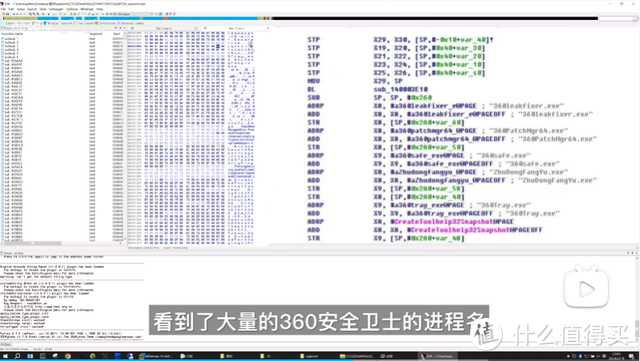
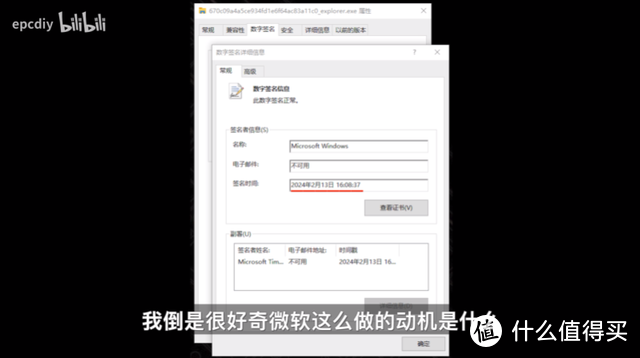
简单理解就是微软更新的 Explorer.exe 加入了监控代码,如果是中国地区 + 360 进程,那么 Explorer.exe 时间戳设置成了 2085 年,导致火绒误认为被植入了木马,所以这波火绒背锅了。
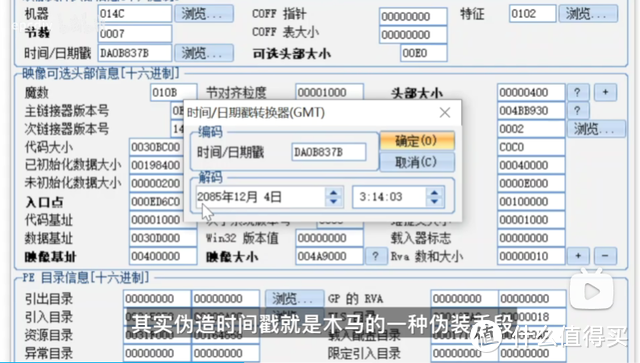
这意味着微软更新的资源管理器进程夹带私货,并且这段代码是专门针对中国,如果地区是 CN 就会打开 ETW 日志,监控 360 软件运行情况。
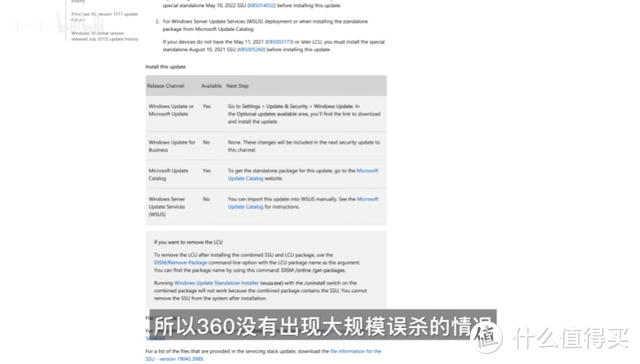
视频中还提到 @边亮_网络安全提前发现了这个事情,在微软推开更新之前,360 就增加了规则避免误杀。
那么微软这么做的动机是什么?在知乎上有用户@B166ER 表示 360 会杀掉 Windows 内置广告弹窗,所以在 Explorer 中加入了反向劫持 360 的代码,以逃避广告弹窗检测。
360的祖宗3721上网助手是有史以来最流氓的流氓软件。格式化硬盘都删不掉。永远不要相信360。
视频被删了,我刚看完,,,,,看来真要转LINUX了
自从2008年360把我电脑里的某个文件误删造成我不能玩war3,就再也不用360任何产品了。到现在16年了。
某人B站删除视频不是因为放了不实消息么,后来还补了个更新道歉说明。win10里的360是软件兼容清单里的
360劫持微软explorer中的组件替换成自己广告组件,微软发现360劫持替换explorer中的组件可能会出现兼容性问题。 为了解决问题,微软推送了兼容补丁,这个补丁中为了实现兼容加了很多条件检查,例如:区域、运行环境等,只有符合条件的情况下且检测到360劫持时会关闭explorer中的组件,以实现对360劫持行为的兼容。 然而这个这个兼容补丁的行为恰好与专门和杀软对抗的病毒行为类似,例如:检查杀软是否正在运行(这里杀软指的是360)。 火绒杀毒此时不知道微软会去给360擦屁股(老实人微软),主动防御也不管你叫啥你从哪来(这里指的是数字签名),只要行为符合病毒特征就杀。 最后安安静静干活的火绒被不明所以的用户冤枉是系统杀手。 奇怪的是@epcdiy 视频中将微软补丁中的条件检查描绘成对用户隐私的收集行为,然而视频中的内容全部来自与一位360员工。
想起当年360把自己杀了的故事
今天装了个360,结果运行完,系统卡登陆界面闪屏…还得重装系统……
我去,win玩儿这个?
善良的360被针对了,我擦,老周就是个it届的耻辱。
为什么要装杀毒软件给自己找麻烦
还记得诺顿吗?
我还以为我的u盘中毒了 ,真的是坑
微软之前把数据服务迁移出国就是会有后手的。其实吧,火绒杀的没错。
确实被删除了。。。
所以我就不更新系统。。。。
我说呢
微软跟360的龌龊监控用户做什么?要么你微软法务去告倒360,要么你收购掉360,监控数据还不是侵犯用户隐私嘛。
什么年代了,还装杀毒,不想绿色上网了是吧
原来很多流氓,现在大流氓通吃,这就是360
卡巴斯基:啊?什么?…哦,路过路过