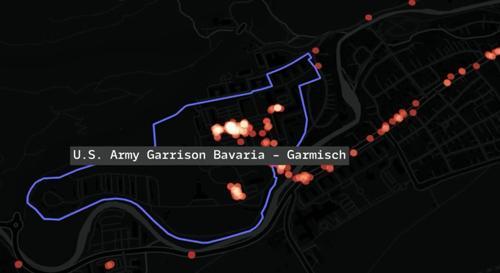
把6460名智能手环用户的健身数据汇总起来,能还原出什么?
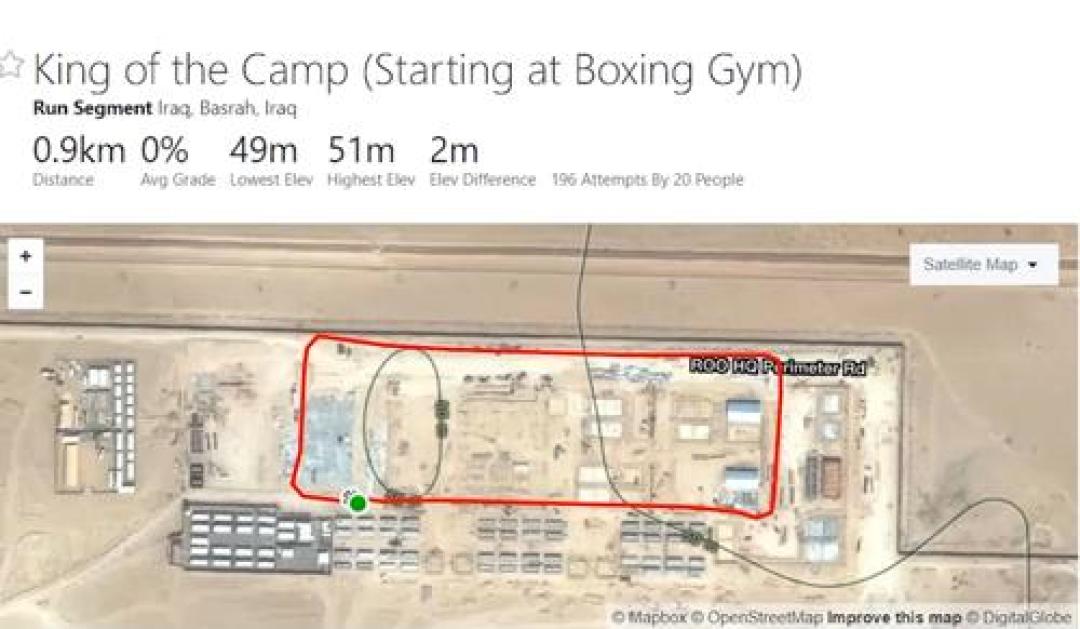
央视新闻今年4月报道的一个公开案例里,答案是48处核武器存储场所、18处情报机构办公场所。央视网
这些人未必是军人。多数只是戴着表跑步,顺手把轨迹公开了。一条线看不出东西,几千条叠在一起,围墙、岗哨、进出路线就浮了出来。
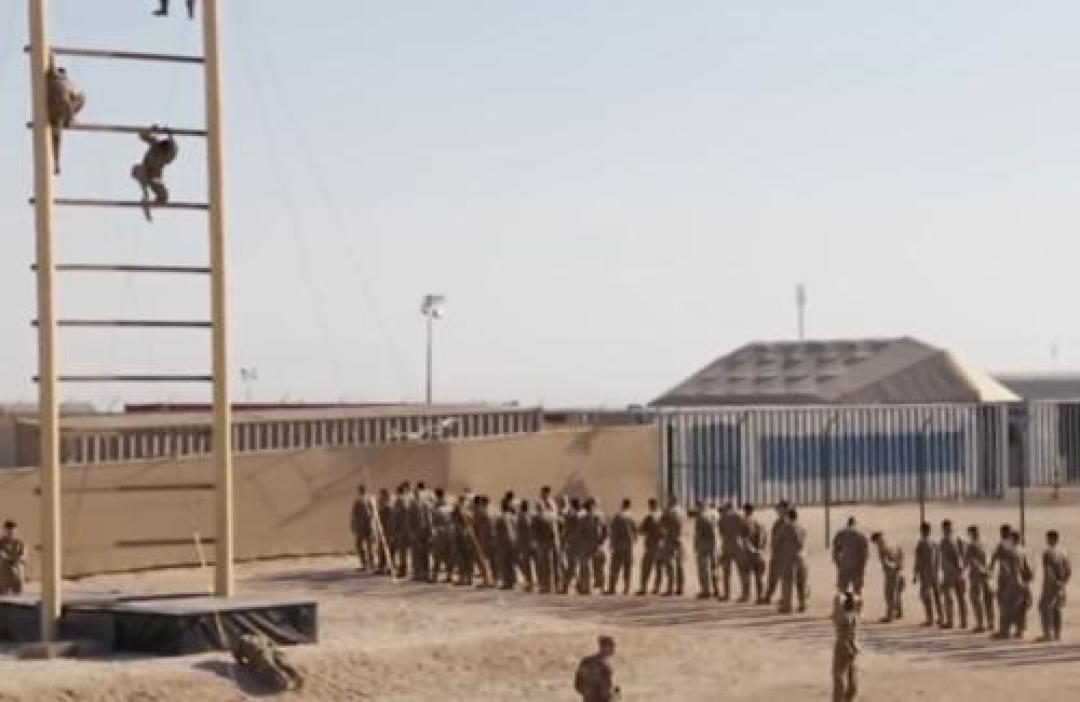
英国天空新闻前不久公布的另一项调查,走的是同一条路。记者没用什么黑客技术,只是把公开的跑步轨迹、用户主页、发布时间交叉比对,就找出了1300多名在美军中东基地上传运动记录的人。36氪
其中一个人的轨迹很特别。战前,他常绕着巴林的基地跑步;开战后,他把跑步路线换到了附近一家酒店的庭院。六天后,这家酒店遭到袭击。
目前没有任何一方证实,袭击方使用了这些数据。但调查人员发现,这类公开轨迹与打击点之间的吻合,已经不是第一次出现。
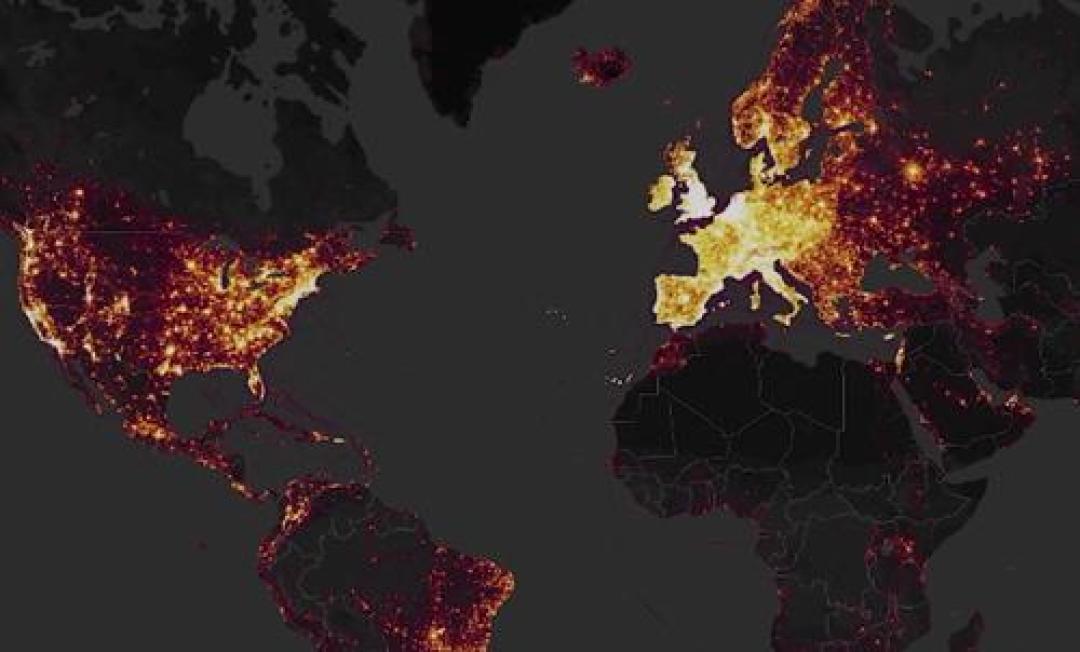
2018年,运动软件Strava上线过一张全球热力图,把用户两年的运动轨迹汇总在一起。
澳大利亚一名国际安全专业的学生发现,在叙利亚一些荒无人烟的地方,地图上偏偏有一小块亮得“像圣诞树”。顺着这些亮点,分析师们找出了多处美军基地。
八年过去,禁令下过好几轮,类似的事还在发生。今年7月,约旦一处基地的运动记录里,76%的跑步路线起点或终点集中在同一栋营房。同月,这片位置遭到攻击,三名美军死亡。
这些故事发生在战场。但同样的逻辑落到普通人身上,只是规模小一点。
今年4月1日,央视新闻又报道了一起案例:某国一名军官跑步时佩戴智能运动手表,设备持续记录并公开高精度GPS数据,导致正在执行任务的军事装备实时位置泄露。央视网
5月15日,国家安全部又发提示,把风险说到了“海淘”上。个别消费者从境外买回的智能穿戴设备,可能被境外不法分子甚至间谍情报机关植入微型窃密装置,在用户不知情时自动采集地理位置、通信内容、人脸数据。新华网
更细的链路,国家安全部此前拆解过。
手表、手环内置摄像头、麦克风和定位,能拿到指纹、虹膜、面部信息,也能记录脉搏、血压和行动轨迹,拼出精准的人物画像。中国新闻网
这些数据会自动同步到云端。账号被破解、服务商出漏洞,都可能让信息外流。部分设备系统更新慢,第三方程序违规拿权限,等于给木马留了门。
还有的设备能靠蓝牙、Wi-Fi自组网,绕开物理隔离,把数据一层层跳出内网。
对大多数买家来说,要做的不是恐慌,是改几个习惯。
买,走官方直营渠道,别贪便宜找非授权卖家。境外版本、二手货、来路不明的“水货”,风险都更高。
用,定位权限给“仅在使用期间”,位置分享、麦克风这类非必要功能关掉;系统和App及时更新;少连公共Wi-Fi;定期做一次数据清查。
晒,先清掉照片和轨迹里的地理位置,删掉云端存着的旧记录,别把每天几点出门、走哪条路回家一起发出去。
发现设备有异常收集数据的迹象,先停用,视情况送专业机构做技术安全检测。涉及危害国家安全的线索,可以拨12339,或通过12339.gov.cn、国家安全部微信公众号举报。
还有一条容易被忽略:涉密场所严禁使用智能穿戴设备,也不能接入涉密信息系统。多数人平时用不上,但出差、参观、进入特定单位时,手表该摘就摘。中国新闻网
手表本身没变。变的是一块表能记录多少东西,以及我们愿意把多少东西交出去。
双11的购物车里,它是件商品;戴上手腕之后,它是一个一直在记录的东西。下单前,先想清楚这一点。