PC游戏圈今天的头条被一起"投毒"事件刷屏:《胜利女神:妮姬》(NIKKE)PC版启动器疑遭攻击者投毒——你可能只是兴冲冲上线清四周年活动,顺手就把电脑的远程控制权限交给了陌生人。
怎么回事:启动器不是恶意软件,是"官方管道"被切了
妮姬由韩国Shift Up开发,全球发行与PC启动器由腾讯旗下发行品牌Level Infinite提供。
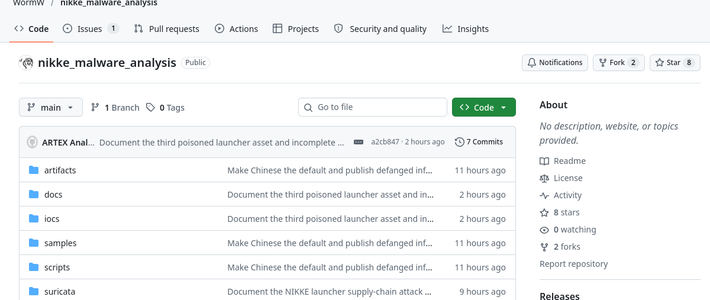
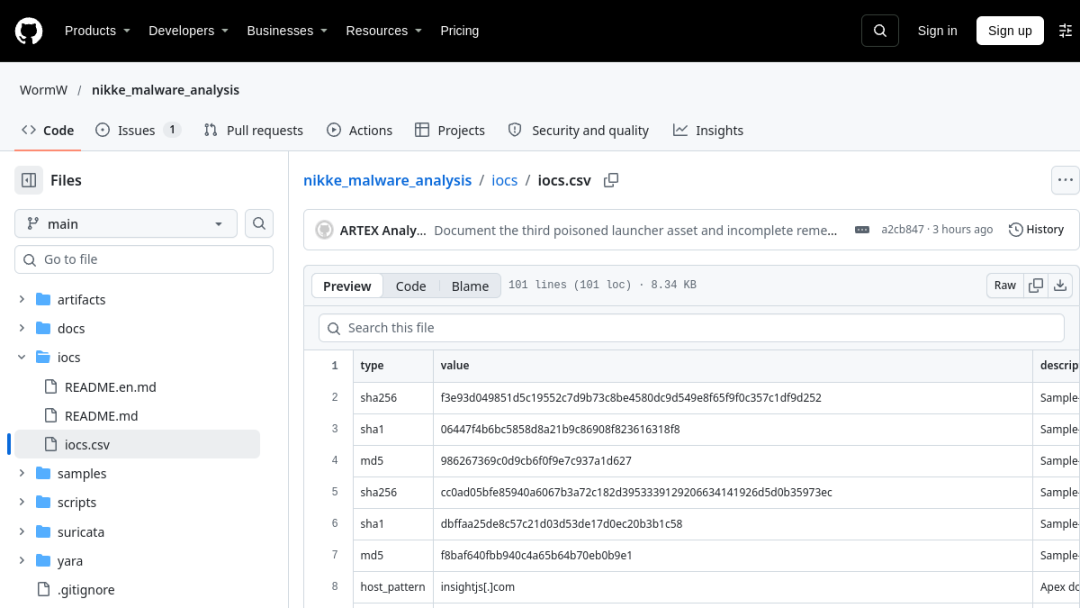
11月4日GitHub公开的技术报告与韩联社报道称:Level Infinite CDN上的多个官方JavaScript文件自9月27日起被植入攻击代码,启动器一加载,就会从攻击者服务器拉取并执行远程控制的恶意代码。这份木马(RAT)运行的每时每刻,对方能执行任意命令、读任意文件、随手截屏。目标不止游戏账号:浏览器会话、28个加密货币钱包扩展、开发工具的API密钥与云凭据,共约1790条采集路径。韩联社GitHubGitHub
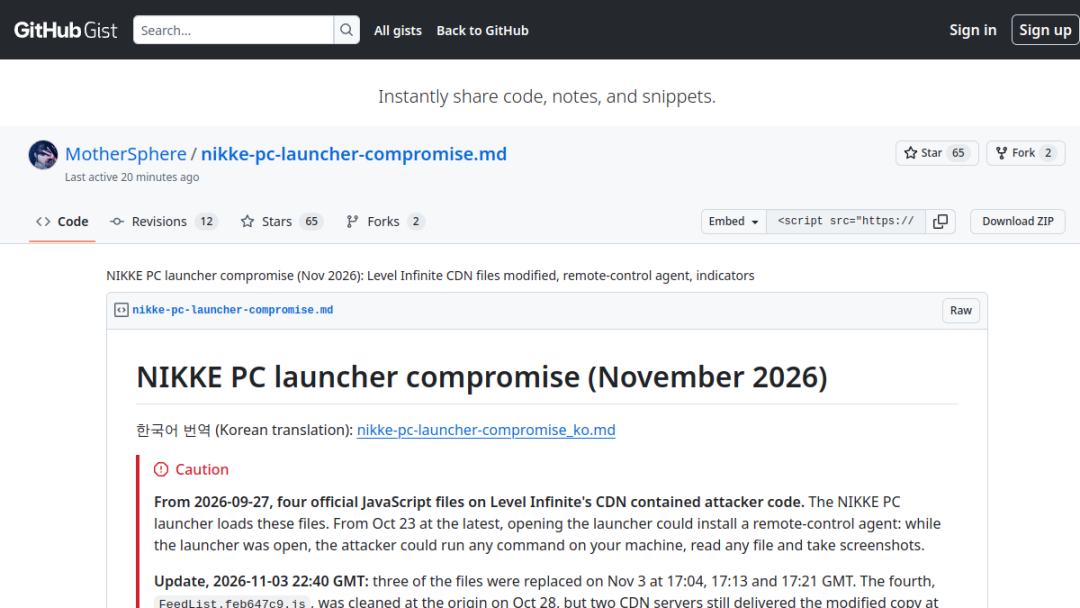
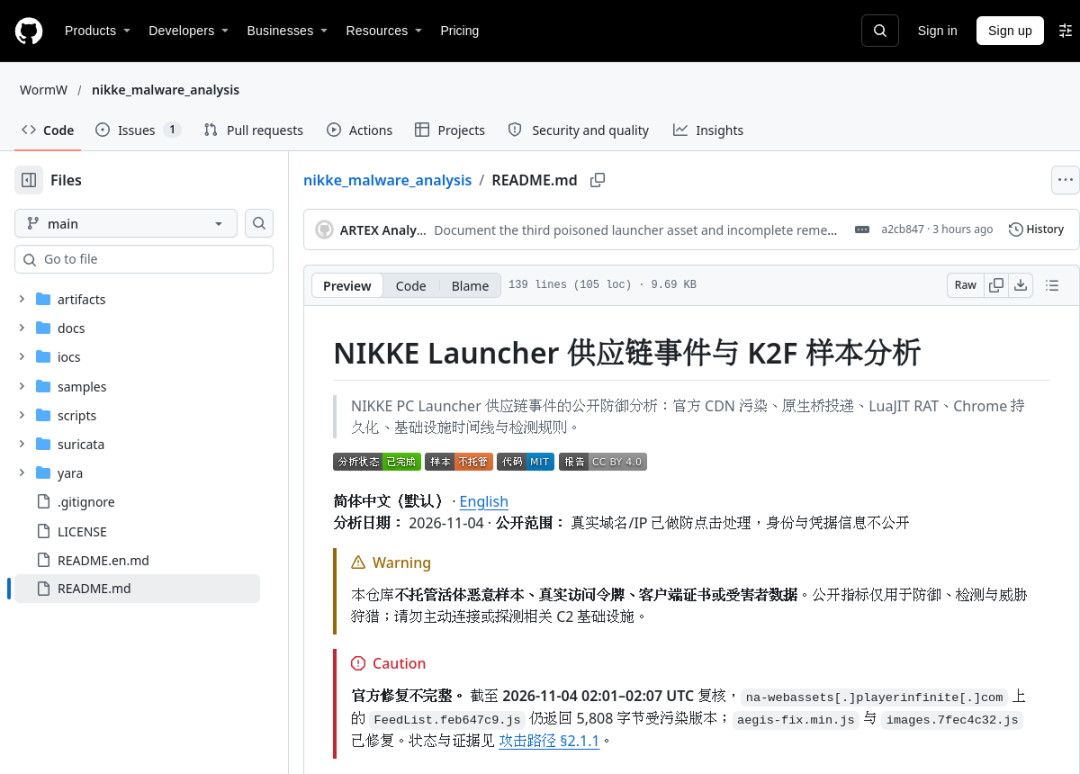
毒不在安装包里,而是种在启动器每天取文件的"官方路径"上。风险线也很直接:10月下旬起,只要启动过PC启动器就应视为风险对象。分析项目还公开了受污染文件的哈希清单,含已修复与仍受污染的分发脚本。韩联社GitHubGitHub
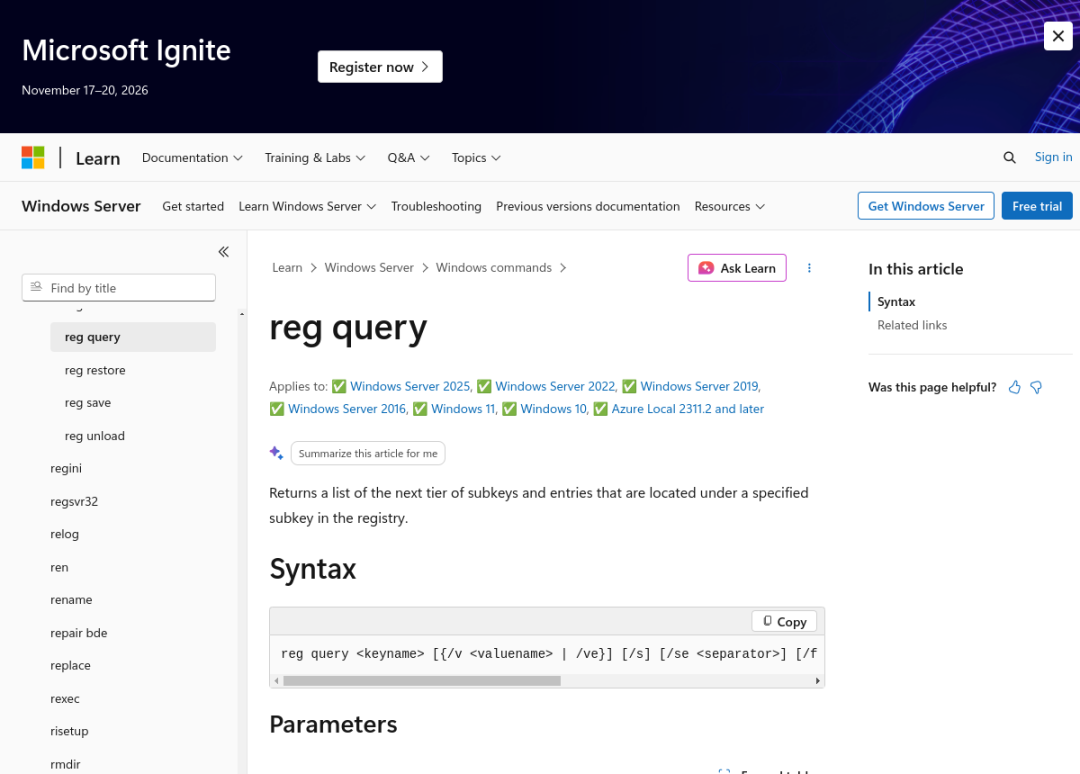
但查不到≠没事——界定风险的是"有没有启动过",不是查询结果。一条命令即可自查注册表里有无留下这条攻击痕迹:
`reg query “HKCUSoftwareClassesCLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}InprocServer32”`
补救顺序别搞反:第一反应改密码,等于把新密码当面递给对方
在中毒机上改的新密码,攻击者都看得见——就有人中招两小时后微软账号遭异地登录。社区共识的补救顺序是:哔哩哔哩
换一台干净设备做改动(手机也行):优先改邮箱、支付、Steam密码,能开两步验证的全开;加密货币钱包要新建并转入资产,改密码没用。微博哔哩哔哩
别指望杀软一键扫干净:救援项目建议用官方ISO重装系统后再改密码;不重装的,近期别在这台机上做大额支付和敏感登录;
别把"修复更新"当"解药":官方4日更新客户端并发出首轮公告,但复测显示当天上午仍有CDN节点在分发被篡改文件。对已中招的电脑它没有任何清理效果,报告建议官方确认修复前别再打开PC启动器,重开前先清空它的缓存。GitHub哔哩哔哩GitHub
第二波水蛭已经到场:那些"一键查毒",一个都别装
“自查教程"视频评论区已出现"三连求提示词”“Token兑换码"式话术,引流来路不明的"自检程序”。记住:未经核实的"查毒工具"本身就是新的投毒入口——你需要的那条reg命令谁都会敲。事件目前只涉及PC启动器,手机版暂无中招报告。哔哩哔哩哔哩哔哩
一场四周年硬生生上成了安全课。如果身边有人这几天用PC登过妮姬国际服,转给他——重要的不是查没查到,而是改密码的时机和顺序。