10月25日凌晨0点刚过,小红书一条挂着🆘的帖子把一个很多机主都碰到过的窘境摆到了台面上:楼主原话是"从三天前开始,我的群晖NAS就不断被尝试破解登入,有没有懂的朋友告知一下到底发生了什么,我需不需要先实施什么保护性防御措施!“字里行间全是没经历过又突然经历一次的慌。帖子下面当天就有上海网友跟了一句"最近疯狂扫描登录”——这不是个例,是这个圈层在这个时间点共同能感到的东西。小红书
而接下来的两周,恰好是今年最大的一波"新上机"。10月21日前后,B站13款横评、21款横评、16款月度推荐密集上线,双11装群晖的人正在路上。新机器开机第一晚,往往就是扫描脚本敲门的第一晚。这篇不制造恐慌,就讲三件事:先判断你是不是真的遇袭,再按你家网络对号入座拨开关,最后说说万一失守,你三个月前埋的退路还剩多少。
一、先别自己吓自己:这三类"异常",多半不是被黑
访问不通、更新失败,先怀疑网络而不是黑客。 5月2日微博有条1694赞的热帖,博主用tcpdump抓到更新服务器连到Cloudflare节点时被RST断开,导致更新下载失败。更早的2023年还有条2655赞的老帖,验证的是同一个账号北京能连、外地被拦页拦下,结论一句话:各地访问quickconnect.to被拦情况不同。被拦≠被黑。第一步永远是换到局域网里看看DSM还进不进得去。微博微博
升级后"套件不见了",先翻版本日志。 10月13日知乎有篇梳理讲的就是这个误会:升级DSM后打开"Photos"发现不见了,慌了半天的照片其实一张没丢,核对下来只是入口换了、文件原封未动。版本更替会造成"看起来像出事"的错觉,先对版本,再下结论。知乎
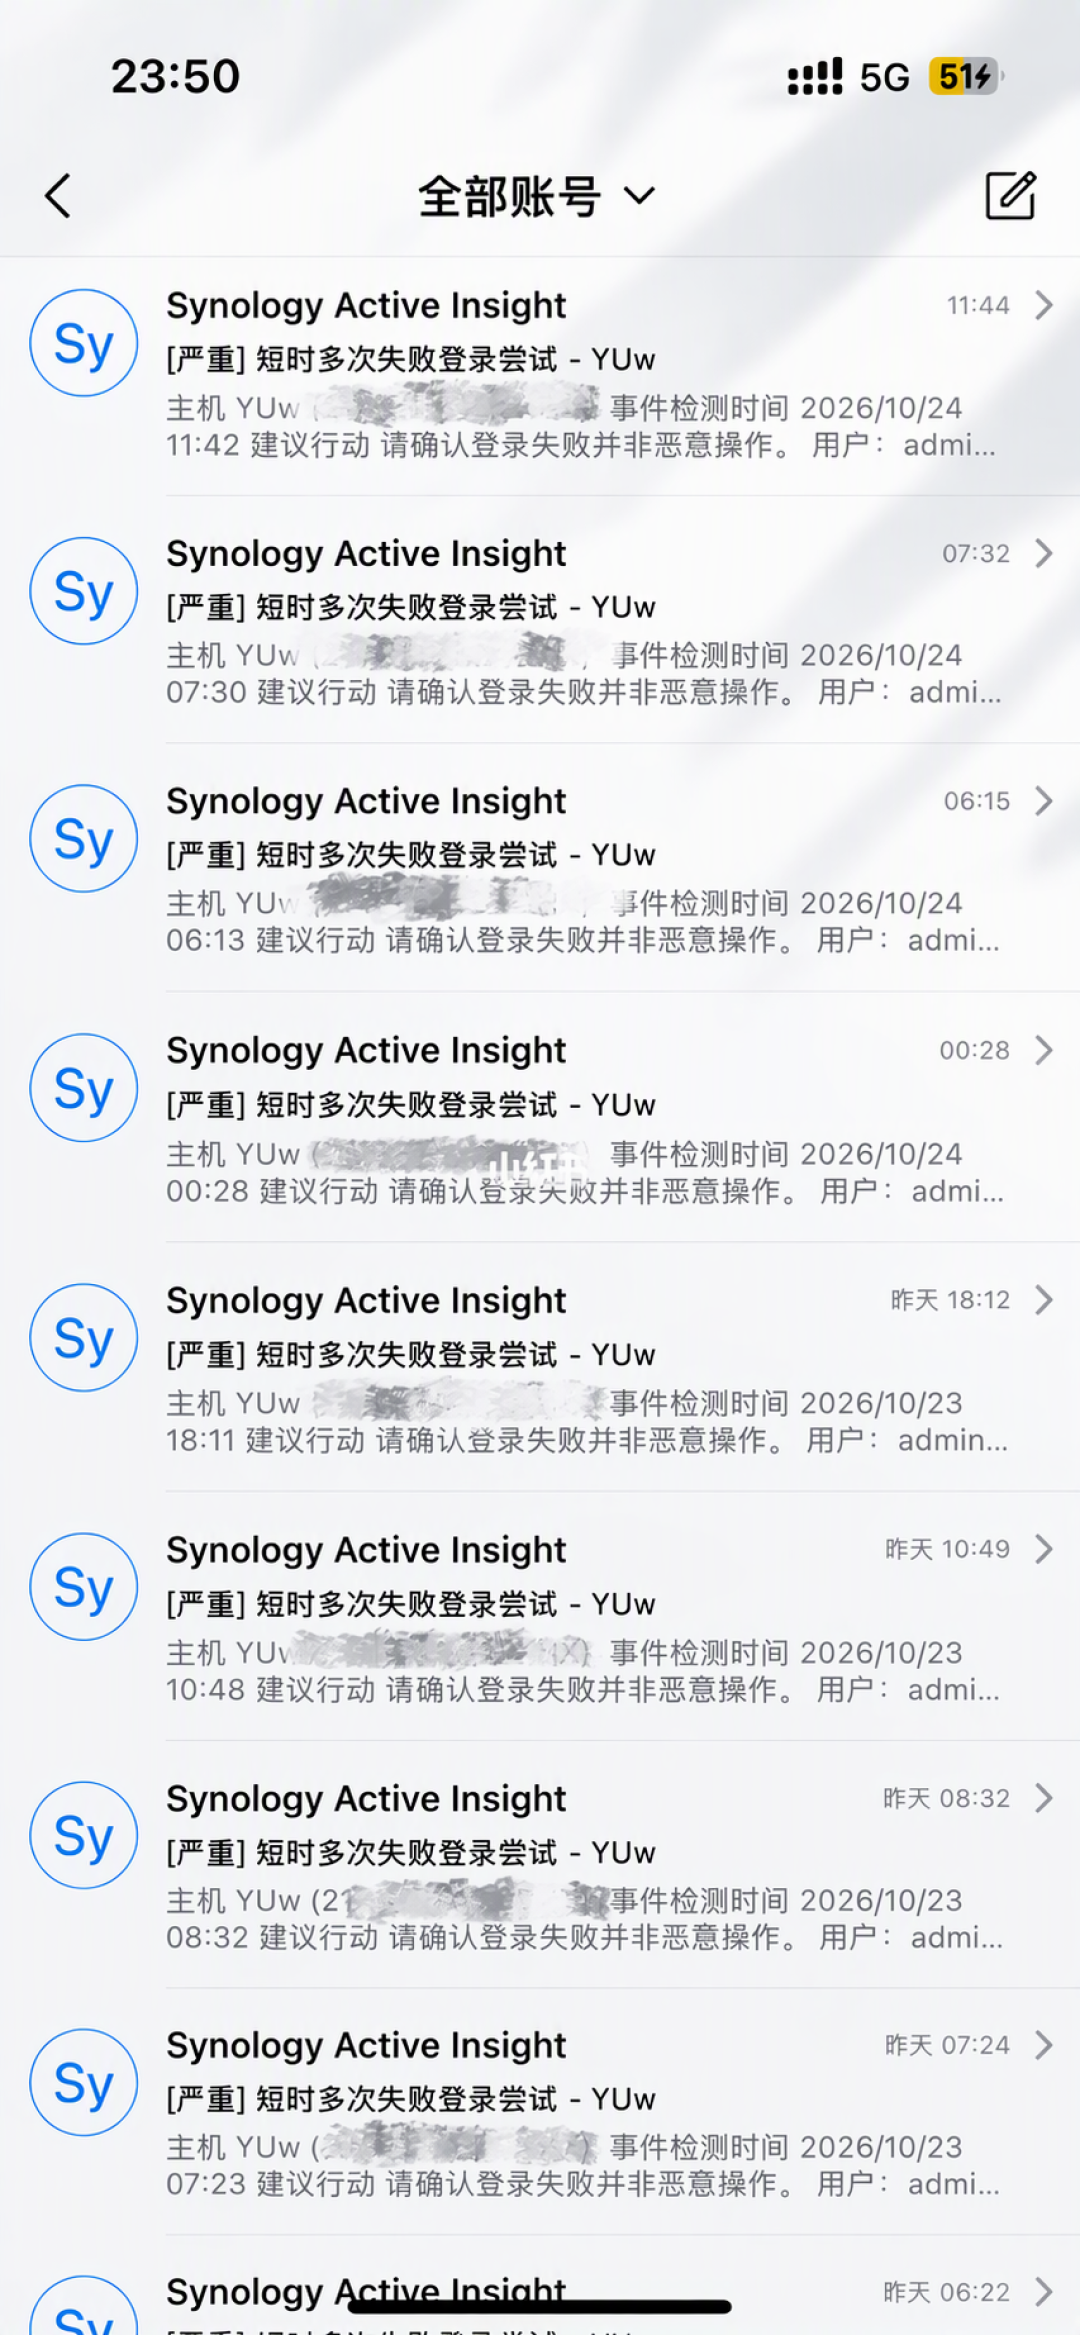
判断真信号的锚点只有一个:登录记录。 如果日志里出现的是"大量失败尝试",那是扫描噪音;如果出现的是一次你没做过的"成功登录"、陌生账号名、陌生地区,那才轮到第二部分。
二、被爆破不等于失守,但失守往往从"不像失守"开始
10月25日那条求助帖里,楼主描述的情况止步于"不断被尝试破解登入"——反复试密码。这正是"自动封锁"这类功能存在的意义:让脚本在门口反复撞墙,而不是让你家真的开门。
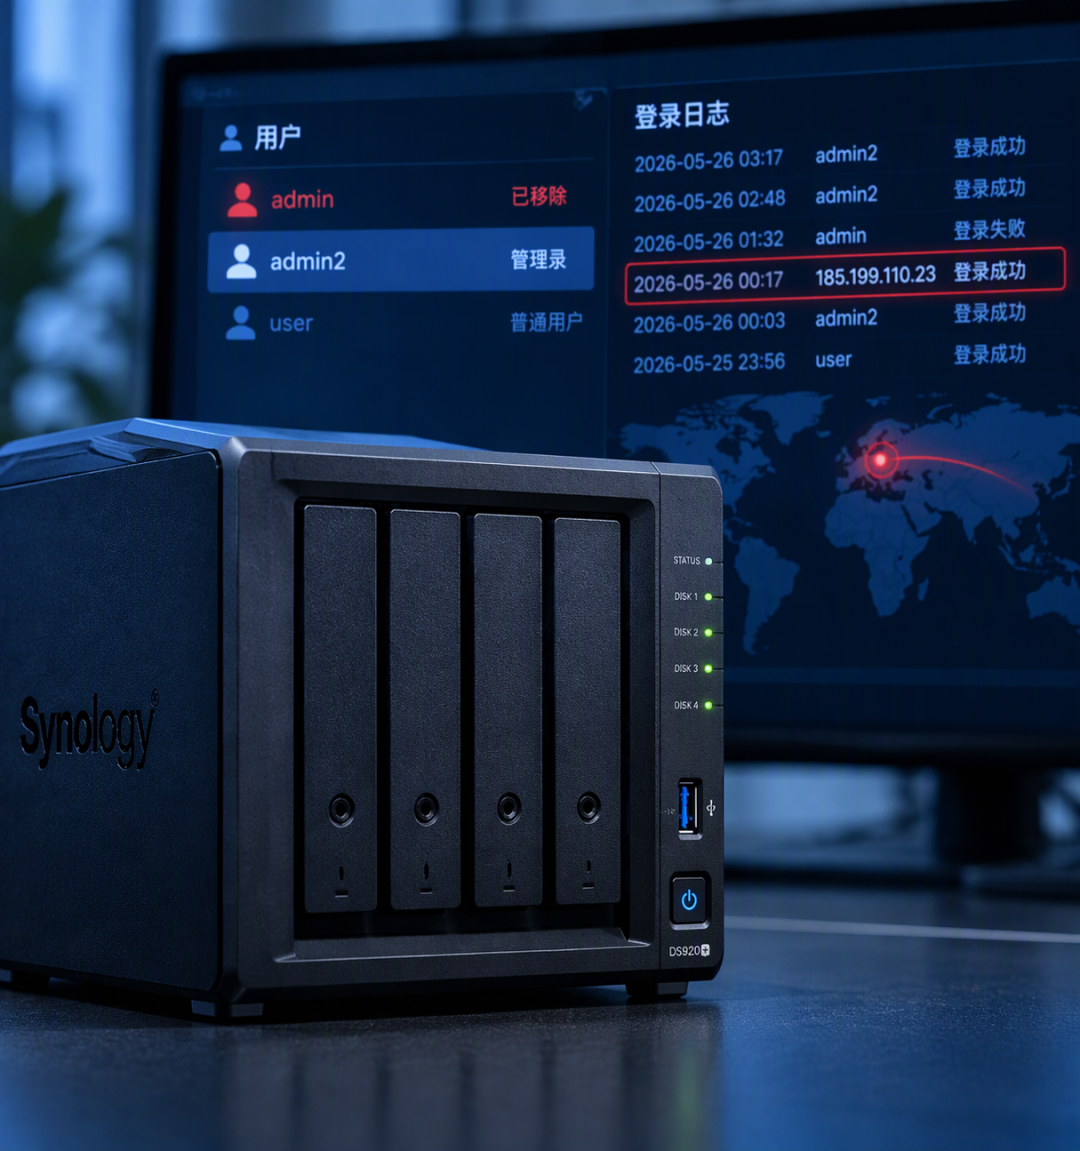
真正值得全机主抄下来的是5月26日另一篇帖子,楼主的过程记录极完整,7赞21评论,帖子不算热,但每一条都值钱:防御并不裸奔,主admin开了MFA、默认admin禁用、SSH只开内网、只挂着QuickConnect,还是出了事。楼主的异常是逐条长出来的——小红书
“突然发现:我的管理员权限被移除了”,控制面板全没了;
“SSH 密码没问题但是显示无权限”;
“还多了个我没创建过的 admin2”,logs里显示admin2有一次国外登录记录,走的是http/https、chrome;
楼主的第一个动作是对的:“目前文件都正常,还没看到勒索迹象,已经先断网了”。
评论区两条高赞信息量很大。6赞网友直接点名了攻击面:没啥事不要开QuickConnect,用VPN连比这靠谱多了,因为在这个星球上它最热门的靶子就是QuickConnect本身。同帖1赞网友给了一个诚实但没法证实的猜测:"你这个描述来看妥妥的是被攻击了……我猜想唯一的可能就是利用了群晖的漏洞。“注意,这句是评论者的推断,不是定论——但也符合双11前的大背景:群晖此前刚发过一条标注[严重]的重要更新,日志里只有干巴巴一句"修正了安全性弱点”。漏洞有没有被利用,只有楼主自己的日志知道;我们能带走的结论是:保留现场、先断网、后查登录记录,千万别在查清之前急着重装——重装是最后的恢复手段,不是第一反应。小红书
三、7个开关,按三档人拨:QuickConnect档、公网档、下载站档
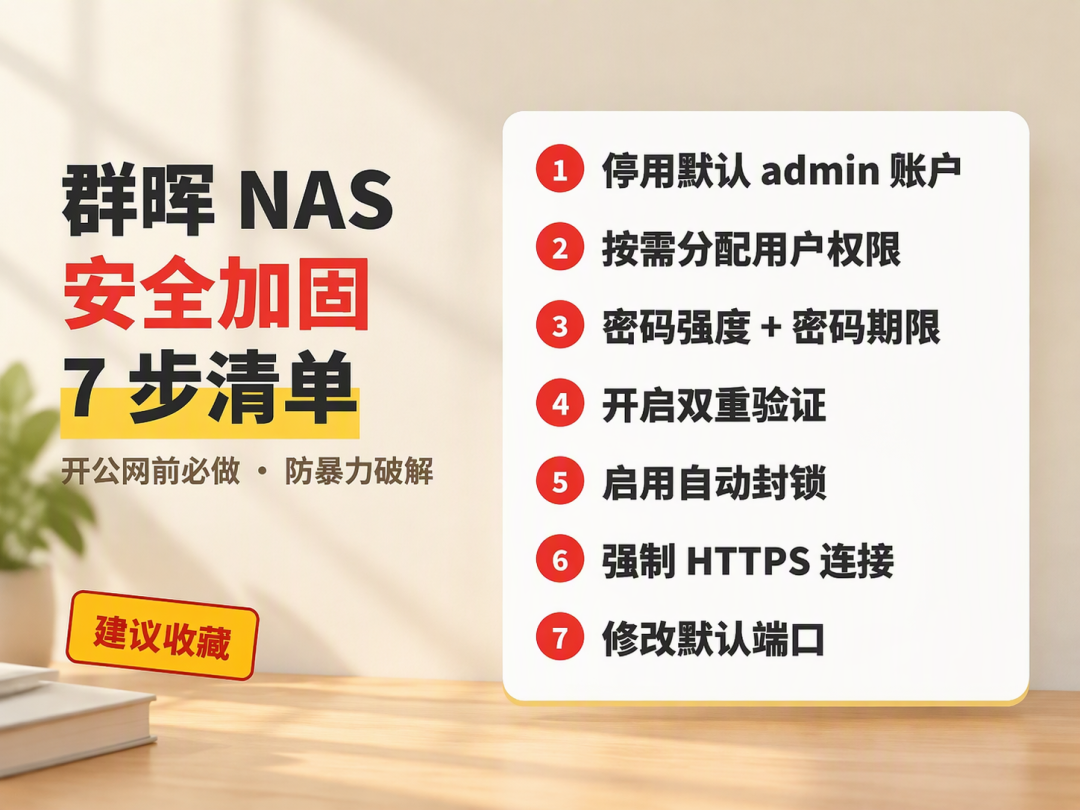
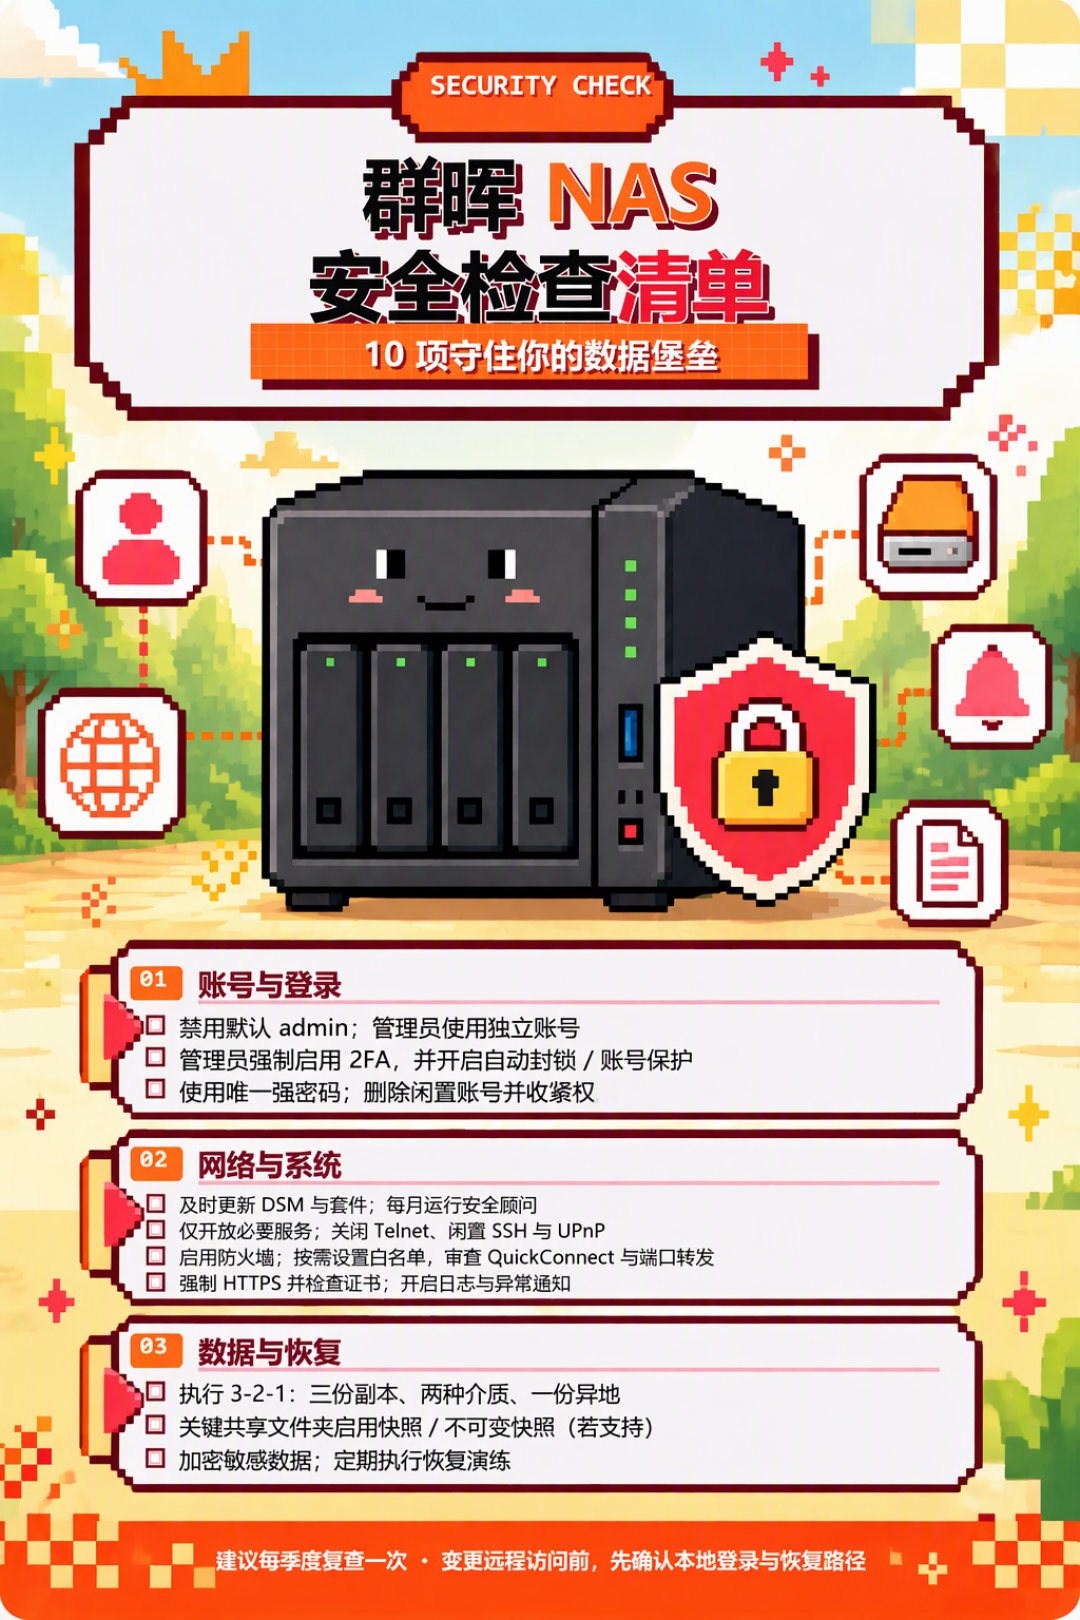
10月18日"只玩NAS"的老王发了条64秒视频,26赞、63藏——这条帖子的收藏是点赞的两倍多,后面会说这个信号为什么重要。他把DSM里能直接开启的安全设置串成了7步:停用admin、分配权限、密码规则、双重验证、自动封锁、HTTPS、改默认端口。7月28日同一作者又补了一张季度自查清单,把网络与系统层的条目补齐:及时更新DSM和套件、每月跑一次安全顾问、关闭Telnet、闲置SSH和UPnP、启用防火墙并检查QuickConnect、端口转发、HTTPS证书及异常通知,再加数据层的3-2-1备份和快照。小红书小红书
开关是同一批,但不同网络的机主,拨法完全不同。对着入座:
第一档:只用QuickConnect、没开公网的(大多数家庭)。 你的攻击面比公网档小,但5月26日那个案例恰恰说明QuickConnect本身就会被打。必做三样:主账号开双重验证、默认admin确认停用、密码别用生日。评论区连"我连ssh都不打开的"(澳洲网友,10月25日跟帖)都有人晒,说明这个圈层的底线是"不用的服务不开"。想再进一步,就参考高赞那条的思路:远程访问宁可用VPN,别迷信那"聊胜于无"的速度。
第二档:有公网IP、做了端口转发的。 10月25日帖子的评论区几乎是一人一句把药方拼齐的:广东网友说"开启两次认证",楼主当天回复"第一时间先设置了";北京网友说"把ssh,5001默认端口改了";山东网友说"ssh默认端口改了,开二次验证,(公)开IP不用的时候关了"。最系统的浙江网友一句话从关SSH、上HTTPS证书讲到收公网、改端口、走SSL VPN,最后落在"如果想防止爆破建议增加防火墙"。5月26日帖里5赞网友还给了个具体标准:“ssh关掉,密码1分钟内错2次永久封ip”——这是他自己的设置口径,供参考。这一档的核心矛盾是:你开出去的每一个端口都是一扇门,双11新机器最容易犯的错,是装完影音库顺手把端口全转了出去。小红书
第三档:跑下载机、Docker容器、一堆套件的。 你的面最宽。清单里最容易被忽略的是第一句:及时更新DSM和套件。第二句是每月运行安全顾问——你多一个对外服务,就多重一遍第二档的动作,没有捷径。小红书
四、真失守了,数据还在不在,取决于你三个月前的动作
7月12日有一条至今没有"剧终"的帖子,比任何教程都有说服力,楼主原话就是打开一个大文件夹,发现时间全被篡改、文件乱码、好几年前的表格全部不见了。33条评论里,能看到的回复没有一条给出确切原因——有人问"啥版本被黑了",有人追问"用的什么外网访问",而所有能指路的逃生方案只有一种句式:“要是有离线备份就用备份恢复吧,没备份就只能算了”“有没有用快照恢复”,最后一条是"救不了了"。找原因可以慢慢来,备份不能等。小红书
对应回10项清单的数据层两条,原文值得抄进收藏夹:落实3-2-1备份——三份副本、两种介质、一份异地;为重要文件开启快照或不可变快照,并定期测试恢复。以及那句圈层硬道理:RAID不是备份,能成功恢复的数据才真正安全。清单末尾还有一条防自伤的提醒,双11新上机的人尤其要记:“修改防火墙或远程访问前,务必先确认本地登录和恢复路径”——先保证自己还进得去门,再谈把别人挡在门外。小红书
五、为什么这个题现在值得动手:信号板
把最近几个月的数据摆在一起看,方向是一致的。安全类内容的收藏/点赞普遍倒挂:10月18日7步帖,26赞、63藏;官方账号7月29日那条"不做越用越卡"的装机必设帖,87赞、210藏——2.4倍上下的倒挂。说明机主们是在"存保险",不是在看热闹。求助帖的评论区没有恐慌,只有清一色的方案:开2FA、关SSH、改端口、加防火墙、不用时关掉公网。社区经验在收敛,这是可以照做的信号,不是需要观望的信号。小红书
按人群给下一步:还没上车的,把安全设置当成装机流程的一部分,别排在"存完第一部剧"之后;已有机器开了公网的,今晚花10分钟对着清单第二档过一遍,顺手看一眼登录记录;只有QuickConnect的,把双重验证和停用默认admin这两件事做完,就已经超过帖子评论区里大多数人。值得继续盯的信号有两个:双11后这波新机的"破防"报告会不会集中出现,以及群晖那条"只有一句安全性弱点"的[严重]更新之后,还会不会追加后续补丁。
你机器上最吓的一次异常是什么,最后是虚惊还是实锤?评论区报一下你的档位和日志截图,比任何一篇教程都管用。