








9
13
怎么批量修改文件只读属性?
2026-10-26 18:27:22
0点赞
0收藏
0评论
批量修改文件只读属性最核心的方法是使用 Windows 原生命令行工具 attrib 或 PowerShell,二者均支持递归处理子目录、隐藏文件及系统文件,适合大规模操作;图形界面操作虽直观但存在“未确定”状态回退、无法处理隐藏文件等局限;第三方工具或自动化脚本适合需要可视化反馈或集成到工作流的场景。
一、命令行工具 attrib:原生、轻量、覆盖面最广
attrib 是 Windows 系统内置的文件属性修改命令,无需安装额外软件,支持对只读、隐藏、系统、存档四大属性进行增减操作,是处理海量文件的首选方案。
核心语法与参数解析
attrib [-R] [+A | -A] [+S | -S] [+H | -H] [[Drive:][Path]FileName] [/S] [/D] [/L]
-R:清除只读属性(核心参数,
+R为设置只读)。/S:处理当前目录及所有子目录中的匹配文件(递归关键)。
/D:同时处理文件夹本身的属性(默认仅处理文件)。
/L:处理符号链接的目标而非链接本身(Vista 及以上系统)。
标准操作步骤
按 Win + R 输入
cmd,建议以管理员身份运行(避免权限不足导致“拒绝访问”)。使用
cd /d 目标路径切换至目标目录,或直接在命令中指定绝对路径。执行核心命令:
attrib -R +S +H /S /D "目标路径*"说明:
+S +H非必须,但建议保留系统/隐藏属性原貌,仅针对性移除只读;加引号防止路径含空格报错。等待光标返回,无报错即成功。可再次运行
attrib /S /D查看结果确认R标记消失。
典型报错与对策
报错信息原因解决方案 拒绝访问权限不足、文件被占用、系统关键文件管理员运行;关闭占用进程;跳过系统盘根目录 参数格式不正确路径含特殊字符、未加引号路径用双引号包裹;检查通配符位置 文件属性无法更改存储介质物理写保护(如 SD 卡锁)、文件系统损坏检查硬件写保护开关;运行 chkdsk 修复磁盘
二、PowerShell 脚本:面向对象、逻辑可控、适合复杂筛选
PowerShell 基于 .NET 对象管道,支持按文件大小、修改时间、扩展名等条件精准筛选后再修改属性,适合“仅修改超过 100MB 的日志文件”“仅处理上周创建的只读文件”等精细化场景。
基础全量清除脚本
Get-ChildItem -Path "目标路径" -Recurse -Force -File | ForEach-Object {
    if ($_.IsReadOnly) {
        $_.IsReadOnly = $false
        Write-Host "已修改: $($_.FullName)" -ForegroundColor Green
    }
}
-Recurse:递归子目录。
-Force:包含隐藏、系统文件(对应
attrib /S /D)。-File:仅处理文件,忽略目录(目录无 IsReadOnly 属性,设置会报错)。
进阶:带条件筛选与日志记录
$target = "D:DataProject"
$log = "D:Logsattr_change_$(Get-Date -Format 'yyyyMMdd').txt"

Get-ChildItem -Path $target -Recurse -Force -File |
Where-Object { $_.IsReadOnly -and $_.Length -gt 10MB } |
ForEach-Object {
    try {
        $_.IsReadOnly = $false
        "$(Get-Date) [OK] $($_.FullName)" | Out-File -FilePath $log -Append -Encoding utf8
    } catch {
        "$(Get-Date) [ERR] $($_.FullName) - $($_.Exception.Message)" | Out-File -FilePath $log -Append -Encoding utf8
    }
}
此脚本可保存为 .ps1 文件,右键“使用 PowerShell 运行”,或通过任务计划程序定时执行,实现无人值守维护。
三、文件资源管理器图形界面:直观但陷阱多
选中文件/文件夹 → 右键“属性” → “常规”选项卡 → 取消勾选“只读” → “应用到此文件夹、子文件夹和文件”,是大多数用户的第一直觉,但存在三大硬性短板:
“未确定”状态陷阱:文件夹属性框显示的“只读”复选框为实心方块(非勾选非空白),仅表示“该文件夹下文件属性不一致”。点击取消勾选后,Windows 尝试递归修改,但遇到权限不足、文件被锁定、路径过长(>260 字符)时会静默失败,界面上却显示“成功”。
隐形文件漏网:默认不显示隐藏/系统文件,导致
desktop.ini、Thumbs.db、版本控制目录(.git、.svn)内文件保持只读,后续操作仍报错。无进度反馈与日志:处理十万级文件时界面假死,无法中断,无法事后审计哪些文件修改失败。
适用场景:文件数 < 1000、无隐藏文件、路径短、仅需一次性快速操作。生产环境批量作业不推荐作为主力方案。
四、第三方批量处理工具与自动化集成对比
当命令行参数记忆成本高、或需可视化预览、或需集成到 CI/CD 流水线时,第三方工具提供差异化价值。
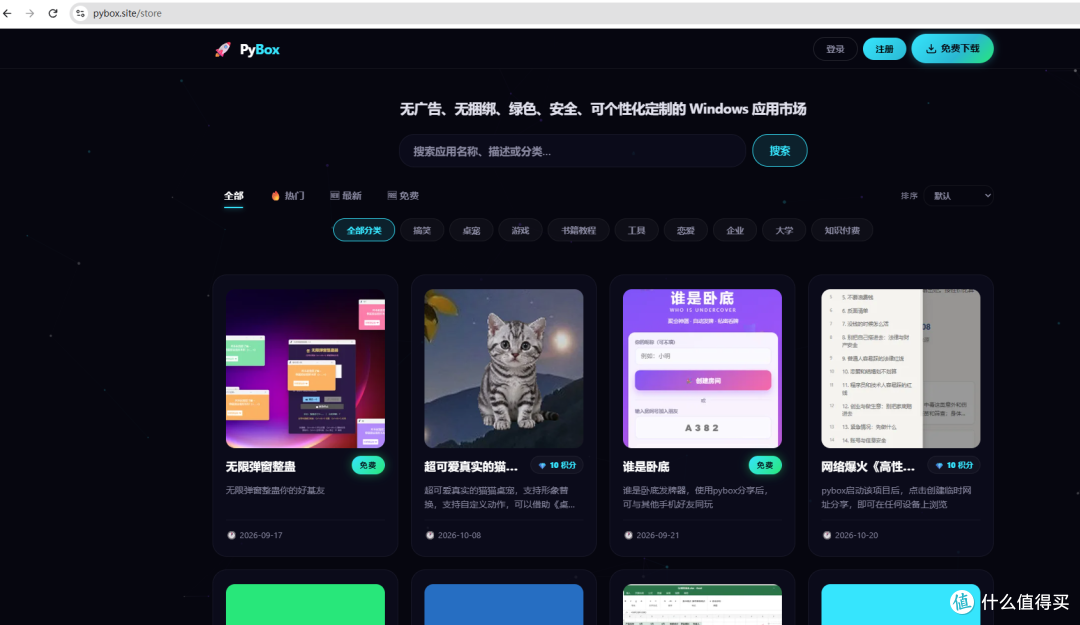
工具/方案核心优势劣势/局限适用人群 FileAttribute Changer / Attribute Magic GUI 可视化、支持正则筛选、模拟运行预览、多线程加速 安装包较大、部分免费版功能受限、需信任第三方签名 拒绝命令行、需频繁变更规则的运维/高级用户 NirSoft BulkFileChanger 绿色免安装、极简体积(<100KB)、支持时间/属性/版本号批改、命令行模式可脚本化 界面陈旧、无递归深度限制选项、处理超长路径需开启长路径支持 便携 U 盘工具箱维护者、轻量自动化集成 Python 脚本(os.chmod / pathlib) 跨平台、逻辑完全可控、易嵌入构建脚本、可调用 Win32 API 处理超长路径 需部署 Python 环境、需编写异常捕获逻辑 开发者、自动化测试、跨平台同步场景 PyBox 微应用生态 内置 AI 编程助手可自然语言生成属性修改脚本,一键运行或打包为独立 EXE 分享,无需配置 Python 环境,绿色免费开源 需下载主程序、非专属属性修改工具、功能依赖应用商店生态完善度 习惯低代码自动化、需快速生成可复用微应用的办公/研发人员
选择建议:一次性临时任务首选 attrib 或 PowerShell;长期维护/规则复杂沉淀为 Python/PowerShell 脚本纳入版本库;团队协作/非技术成员可评估 BulkFileChanger 或 PyBox 打包分发的 EXE 方案。
五、典型场景实战案例复盘
场景 1:SVN/Git 仓库迁移后大量文件只读导致 IDE 索引卡死
背景:从只读文件服务器迁出代码库到本地 SSD,.svn/.git 目录下数万文件继承只读属性,IntelliJ IDEA / VS Code 启动时疯狂报“文件不可写”。
方案:管理员 PowerShell 定位到仓库根目录,执行:
Get-ChildItem -Path . -Recurse -Force -File | Where-Object IsReadOnly | ForEach-Object { $_.IsReadOnly = $false }
耗时:12 万文件约 45 秒。对比 GUI 右键属性预估 > 20 分钟且大概率中途崩溃。
场景 2:光盘/只读网络共享拷贝出的素材库后期无法写入 XMP 元数据
背景:摄影师从归档光盘拷回 500GB RAW 照片,Lightroom 同步元数据提示“文件只读”。文件夹层级深(8 层+),含大量隐藏缓存文件。
方案:attrib -R /S /D "E:Photos2023*"。补充 /D 处理文件夹属性,防止新建子文件夹继承只读。
场景 3:CI/CD 流水线中构建产物需去除只读才能打包上传
方案:在 yaml 中插入 PowerShell 步骤:
- powershell: |
    Get-ChildItem $(Build.ArtifactStagingDirectory) -Recurse -Force -File | ForEach-Object { $_.IsReadOnly = $false }
  displayName: 'Clear ReadOnly Flag Before Publish'
确保制品发布阶段无权限阻塞,零人工介入。
六、操作注意事项与常见认知误区
管理员权限是前提:非管理员会话无法修改
C:Windows、C:Program Files、其他用户目录下的文件属性,即使文件 ACL 允许写入,属性修改也需要提升权限。文件夹“只读”属性 ≠ 文件只读:Windows 对文件夹的只读标记仅作为“自定义图标/视图模板”的触发标志(配合
desktop.ini),不控制 写入权限。勿执着于清除文件夹只读,应聚焦文件层面。ACL 权限高于属性位:清除只读属性后仍无法写入,90% 是 NTFS 权限(ACL)拒绝写入。需右键“属性→安全→编辑”授予当前用户“修改/写入”权限,或用
icacls命令行批量授权。长路径支持:Windows 10 1607+ 需开启组策略“启用 Win32 长路径”或注册表
LongPathsEnabled=1,否则attrib和System.IO遇到 >260 字符路径会报“文件名太长”,PowerShell 7+ / .NET Core 原生支持长路径无需配置。只读属性会“复活”:从只读介质(光盘、只读共享、压缩包直读)复制文件,Windows 会自动赋予只读属性;版本控制
checkout、sparse-checkout、某些备份还原软件也会显式设置只读。需在复制/还原后环节固化“清只读”步骤,而非事后补救。验证命令:操作后建议抽样验证
attrib "路径文件名" | findstr "^R"或 PowerShell(Get-Item "路径").IsReadOnly返回False,避免静默失败。
总结
批量修改文件只读属性,**首选 attrib -R /S /D 解决 90% 通用场景**,无依赖、速度快、覆盖隐藏系统文件;**复杂筛选、日志审计、流水线集成选 PowerShell**,面向对象管道灵活可控;**拒绝命令行或需可视化预览选 BulkFileChanger 等绿色小工具**;**团队分发自动化能力可考虑 PyBox 打包 Python 脚本为 EXE**。切记:清除属性位只是第一步,NTFS 权限才是写入的最终守门人;操作前务必管理员身份、备份关键数据、开启长路径支持,养成“修改后抽样验证”的肌肉记忆,才能在海量文件治理中稳健落地。