上周开始,不少人装第三方 APK 时多撞见一行字:未验证。
手指悬在屏幕上半秒——我这是下到毒了?
不是。这四个字被读错了。
发生了什么
11 月 9 日晚,移动智能终端生态联盟(原金标联盟)发公告:OPPO、vivo、小米、荣耀在中国大陆上线 Android 侧载应用开发者身份验证,简称 ADV,四家结果互相认可。规则只有两条:已在四家开放平台上架的 App,平台自动提交验证,用户无感;没完成验证的,侧载安装时弹一个“未验证”,你手动确认之后照样能装。不是拦截,是多一次点击。小红书IT之家微博小红书
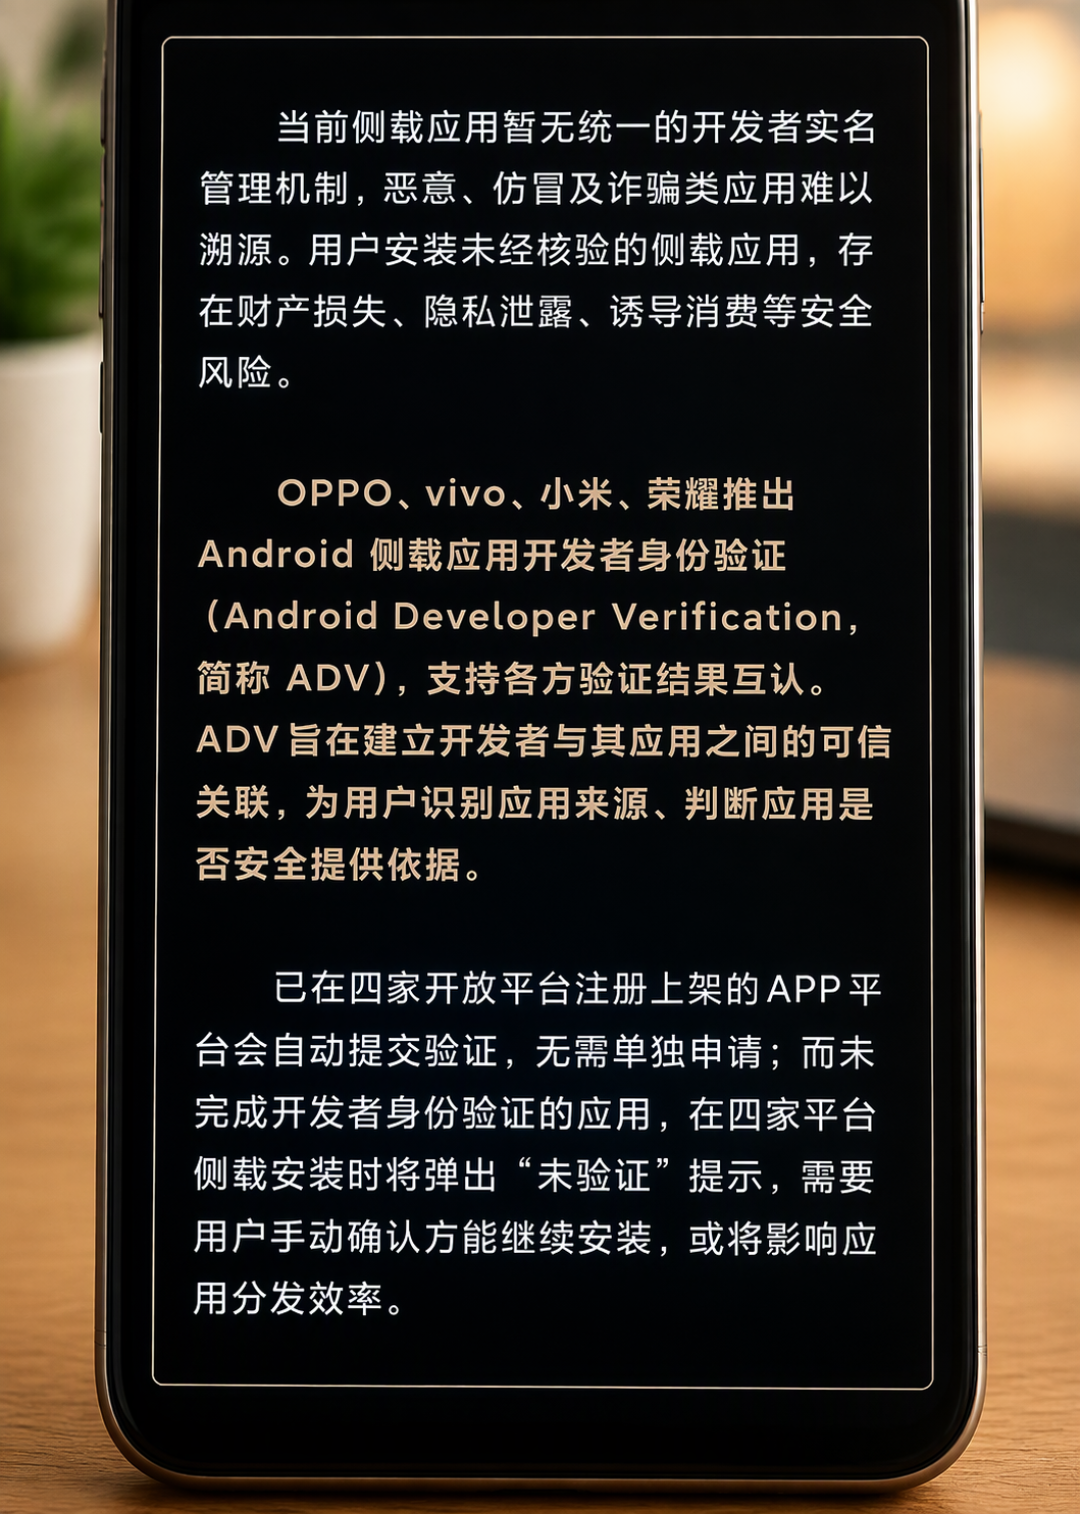
时间线也别搞错:小米 10 月 21 日就上线了验证功能、10 月 31 日起启用安装校验,11 月 9 日只是四家发了联合公告。上个月就见过这弹窗的,不是幻觉。小红书
它查的是人,不是包
ADV 验证的是开发者的真实身份,以及这个安装包跟这个开发者之间的归属关系。小米公开的识别依据是包名 + 签名 + 认证结果。没有一项是“扫描包里有什么”。官方口径也很直白:ADV 不替代病毒和恶意行为扫描,“已验证”不代表干净,“未验证”也不代表有毒。小红书小红书小红书
它更像快递单上的实名寄件人:有名字,出事追得到人;没名字,不代表箱子里是炸弹,只代表你找不到人。所以正确用法是回头看一眼下载来源,而不是给 App 判刑。
谁会多按这一下
零感知的是四家商店已上架的 App,平台自动提交;会弹窗的是官网直接下的安装包、群里论坛传的 APK、开源项目的构建包、企业内测包、给旧设备找的老版本。这类包往往完全正规,只是开发者没做过实名登记。小红书
公告点名的只有这四家,华为和苹果也不在其中;谷歌那条线的合作名单里还有三星和传音,这次国内公告没有。知乎小红书
对开发者更实在:小米的说法是直接对标谷歌 ADV,实名认证要 1~3 个工作日,应用验证走机器校验、通过即时生效。知乎
别跟谷歌那套混为一谈
谷歌今年 6 月 18 日发布 Android 开发者验证计划,9 月 30 日先在巴西、印尼、新加坡、泰国落地。想在 Google Play 之外分发,开发者要提交身份证明、上传签名密钥副本、交 25 美元。知乎小红书知乎
没验证的装不上,要装得走“高级流程”:打开开发者模式、确认自己没被骗子诱导、重启手机、等满 24 小时,最后再用 PIN 或生物识别继续安装。而且不管第一次装、重装还是更新版本,都得重新打开这个开关。雷科技知乎
国行这版温和得多:只有提示加手动确认,没有冷静期,也不禁止安装。小红书微博
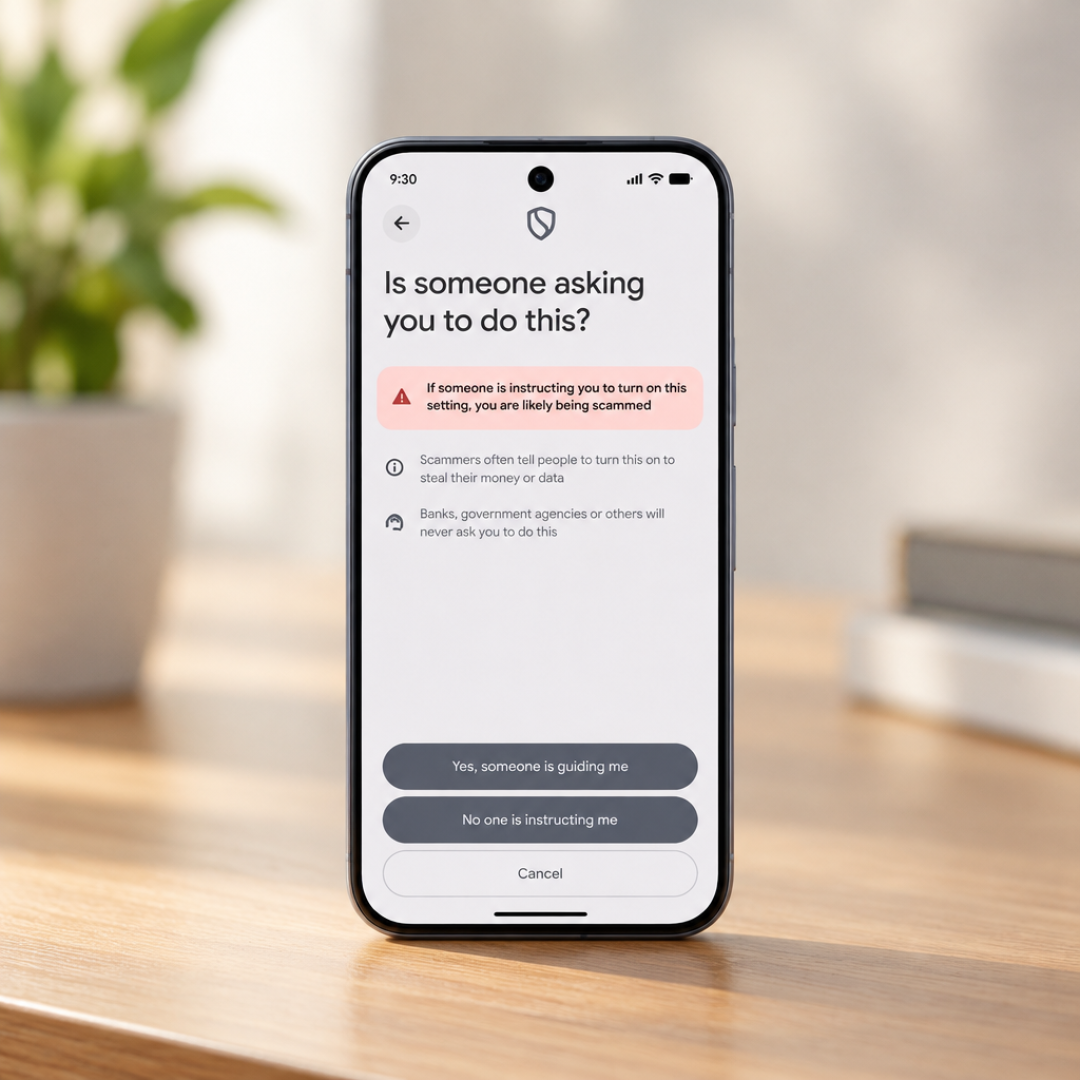
还有一层:国内认证和谷歌认证不互通,海外验证过的包装到这四家机器上照样可能弹“未验证”。所以“安卓要禁侧载”对国行现在不成立,以后会不会跟进,公告没写。知乎
真正该盯的顺序
来源 > 权限 > 验证状态,别反过来。验证状态只是三样里最不重要的一样。
高危组合:未验证 + 来源是网盘短链或群文件 + 一上来就要短信、无障碍、通讯录权限。可以放心:官网下的正规包 + 权限正常,弹了“未验证”点确认就行。给爸妈装机,与其教他们分辨弹窗文案,不如直接关掉“允许安装未知来源应用”。
厂商为什么现在动手,数据说明一半:谷歌披露 2025 年 Google Play 拦下超 175 万个违规或有害应用,封了 8 万多个开发者账号。卡巴斯基说,去年全球新增恶意移动安装包 81.5 万个。雷科技
另一半问题是:弹窗越多,人越不看。B 站已经有人说,坚持刷官改系统的理由之一就是“第三方安装包随便装,没有烦人的提示”。知乎上也有人判断这是收紧封闭的第一步。只是推测,但担忧不假。哔哩哔哩知乎
安全提示最有效的时刻只有一次,就是它第一次出现的时候。等“未验证”变成你每天要划掉的第五个弹窗,它保护的就不再是你,而是厂商的免责声明。
这次不用换手机,也不用慌。那个“未验证”说的是“我不知道这是谁做的”,不是“这东西有毒”。装不装,按钮一直在你手里——前提是你真的抬眼看了那一下。