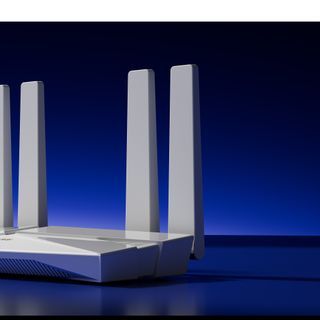
TP-Link Archer MR600 v5 路由器曝出高危命令注入漏洞,可能让设备完全被控。这里将详细解析该漏洞的原理、影响范围,并提供官方修复方案与临时防护措施,助你快速化解网络安全风险。
 智能速览
CVE-2025-14756是一个CVSS 8.5分的高危命令注入漏洞。
固件版本低于1.1.0、0.9.1的TP-Link Archer MR600 v5设备受影响。
攻击者需凭管理权限,通过浏览器开发者工具注入命令。
官方已发布修复固件,用户应立即升级至最新版本。
临时防护可采用网络分段、强化访问控制等措施。
 精华内容
该漏洞的威胁等级为何被定为高危?攻击者需要什么条件才能成功利用?下面将深入拆解其技术细节与防护关键。
漏洞原理
该漏洞的根源在于路由器管理界面对用户输入的过滤机制存在缺陷。攻击者在获得设备管理权限后,能够利用浏览器开发者工具,构造并提交特制的恶意输入。
尽管注入的命令存在字符长度限制,但依然足以执行关键系统指令,从而对设备服务造成干扰,甚至完全接管路由器的控制权。
影响范围
此漏洞明确影响特定型号的设备,即 TP-Link Archer MR600 v5。
所有固件版本低于 1.1.0、0.9.1 以及 v0001.0 build 250930 rel.63611n(等同于 0.9.1 及以下版本)的产品均存在此安全隐患。用户需核对设备型号与当前固件版本来判断是否受此漏洞威胁。
官方修复
针对此高危漏洞,TP-Link 官方已迅速响应,发布了修复后的安全固件。
对于受影响设备的用户,最直接有效的防护措施是立即访问 TP-Link 官方支持页面,下载并安装对应型号的最新固件版本。这是从根源上消除漏洞威胁的推荐做法。
临时措施
在无法立即进行固件升级的情况下,可采取一系列临时措施来降低风险。
首先,实施网络分段,仅允许可信终端访问路由器管理接口。其次,务必使用高强度的管理员密码并定期更换。同时,持续监控系统日志以发现异常行为,并避免将管理接口暴露于公网环境。
及时更新设备固件是保障网络安全的第一道防线。此次漏洞事件再次提醒我们,关注官方安全动态至关重要。你检查过自己的路由器固件版本了吗?