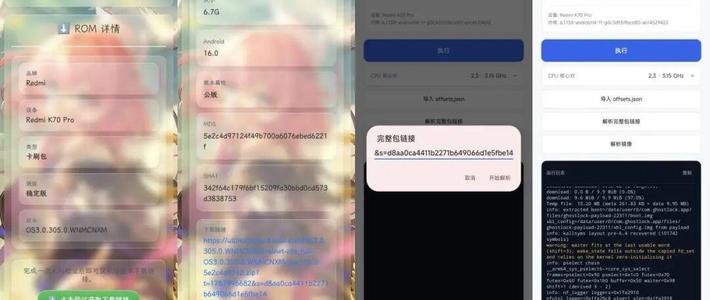
9月1日,一加"深度测试"新规则的第一个放名额日。按7月24日那份《一加深度测试调整公告&QA》,从9月起,ColorOS 16及以上机型想解BL锁,要先过一整套硬门槛:账号注册满60天、实名人脸认证并绑定手机号、设备连续登录满7天,同一实名用户一年解锁不超过4台、30天内不可重复申请,名额每月1号限量释放、7个工作日审核、14天有效期。微博上有人总结了句很圈内的话,一般来说,BL解锁政策只会越来越紧。知乎微博
这句调侃背后是有前史的。2023年底,“能自由解锁Bootloader的国产手机是不是就剩下一加了"还是一条628赞的微博热搜。 到2024年底,小米把解锁收紧到"权限有效期内最多1台绑定设备”。 再往前,华为的解锁码通道则早已整体关闭。微博微博知乎
一加是最后一个还留着"轻松解BL"名声的品牌。2025年8月它第一次转向时,社区还能安慰自己,要进深度测试,但不用答题。 而今年7月的这版公告,把"最后一块净土"也收了回去。微博
有意思的是:公告发出后的这两个月,B站玩机区最火的不是骂厂商,也不是冲小米的"解锁节",而是一条谁都不用等的路线——不用解BL、不熔断、不出保、重启就没的"免解锁临时Root"。主角是一个叫GhostLock(幽灵锁)的工具。
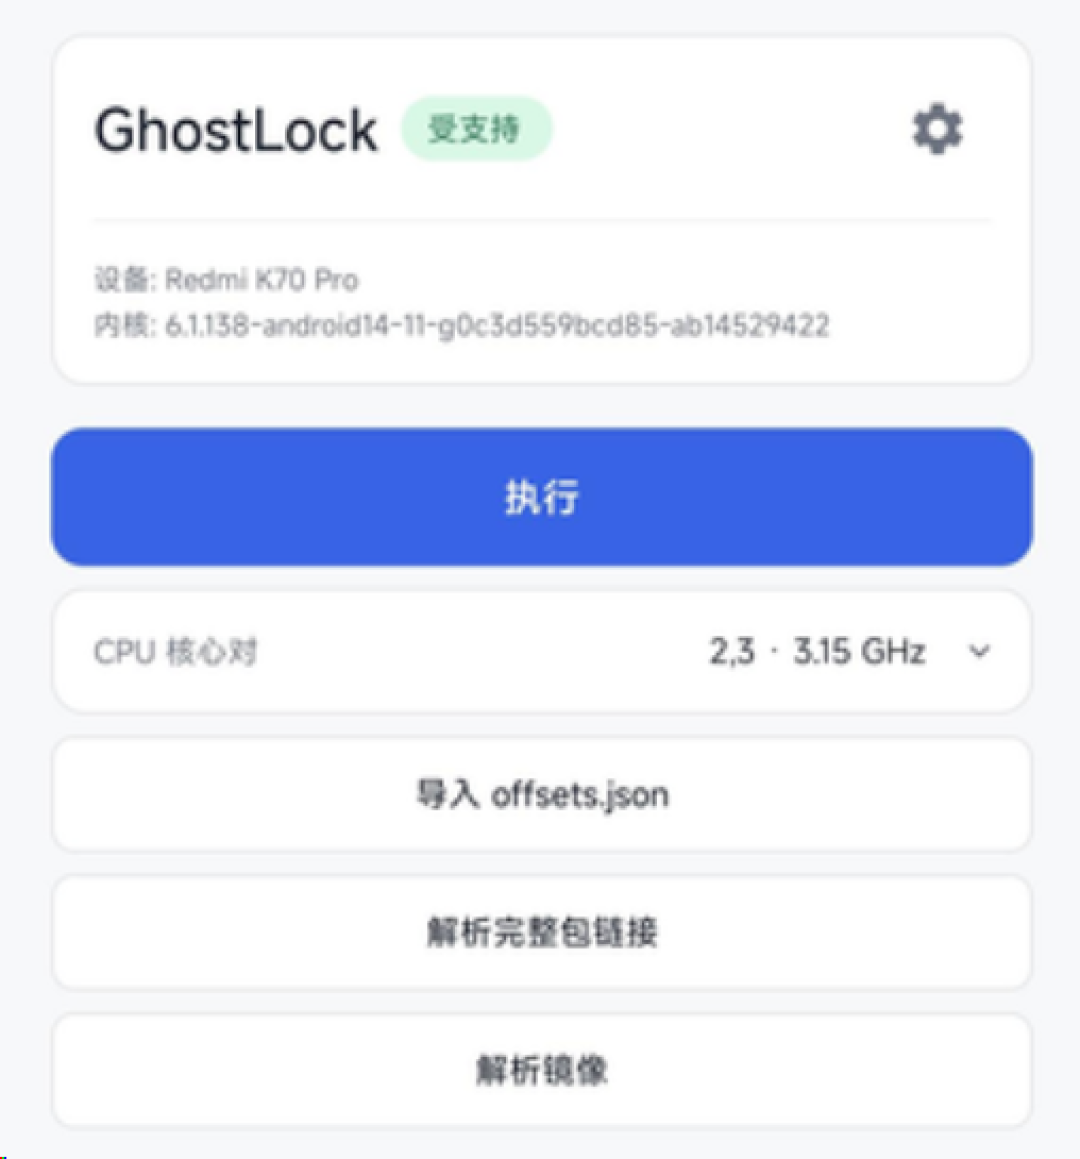
GhostLock是什么:一个藏了15年的内核洞,两个月走完"漏洞到教程"
7月8日前后,关联CVE-2026-43499的GhostLock漏洞在社区公开:这是一个潜伏约15年的Linux内核提权漏洞,挖出它的安全团队从谷歌拿走了9万多美元奖金。和今年春天刷屏的"高通8E5启动链缺口"(那是奔着硬拆BL锁去的)完全不是一回事——GhostLock不碰引导链、不刷分区、不清数据,利用内核漏洞直接提权拿临时root;出问题重启手机就全部复原,教程圈管它叫"一次性体验卡"。知乎哔哩哔哩
它的扩散速度是这条路线热的真正原因:7月14日第一期教学视频4.4万播放、2199收藏;8月29日的小白向教程又拿下3.1万播放、3041收藏、1252点赞;期间衍生出荣耀80GT的PoC、一加Ace5 Pro提权、真我Q3S救砖顺带root、"红米K80 Ultra澎湃OS3.0.2/3.0.3纯手机免电脑GhostLock刷KernelSU"这类机型向细分教程;9月11日,配套的KSUroot临时root方案更新了3.0大版本。一个漏洞,两个月,从复现视频走到完整生态。哔哩哔哩
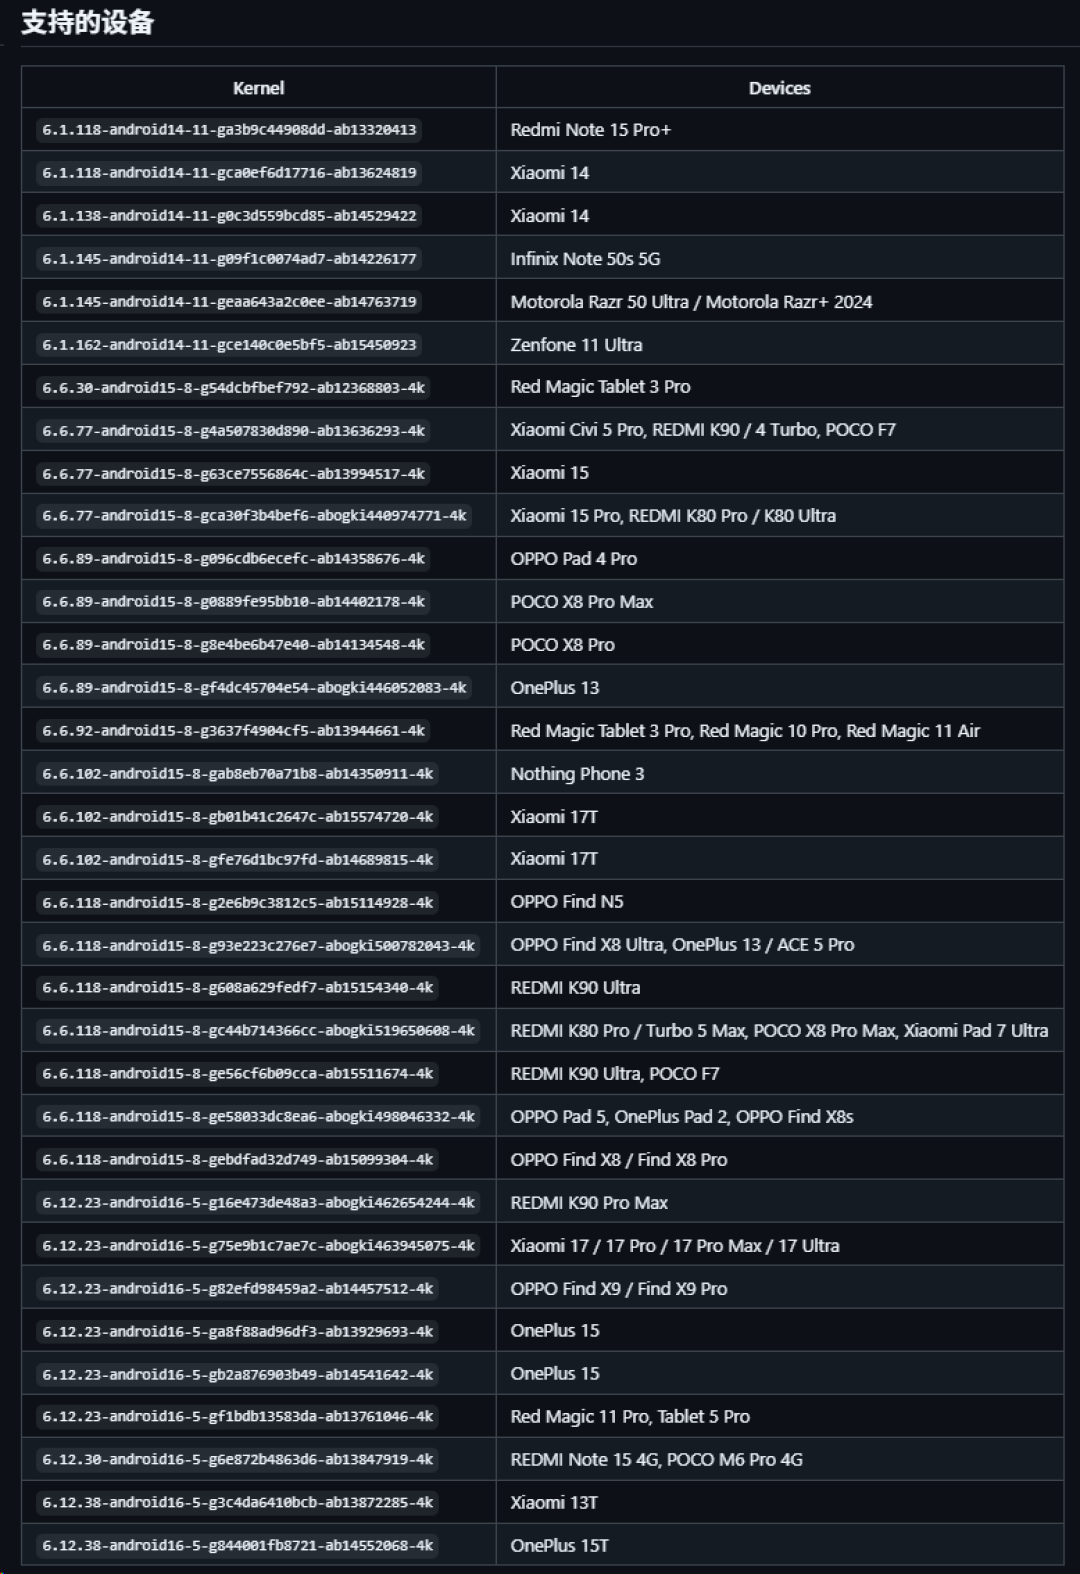
按教程给的首批名单:安卓14及以上、内核版本在受支持列表里的小米14、红米K80系列、OPPO Find X8、一加13这批热门机,基本都在"原地飞升"的池子里。知乎
2026年的三条拿root路线,各自的小账本
把今年玩机圈实际在用的路线摆在一起,GhostLock的位置就很清楚了。
官方排队解锁(小米/一加通道) | 假回锁(刷efisp接管abl) | GhostLock免解临时root | |
|---|---|---|---|
是否动BL | 正式解锁 | 实际已解锁,伪装回上锁 | 完全不碰 |
是否清数据 | 解锁即清 | 教程称假回锁状态下可不清 | 不清 |
root持久性 | 永久 | 永久 | 重启即失效 |
出保/熔断风险 | 有 | 底层检测不到解锁,但更新可能触发 | 教程称不碰引导区 |
主要坑 | 审核、名额、答题 | 系统更新死锁 | 版本墙、无持久 |
假回锁是骁龙8E5/8G5这批机型上半年的答案:通过刷写efisp分区接管abl,让系统底层误以为BL还在锁着,root环境可以做到"和没解锁一样",7月初那条主打教学视频拿了1518赞、1629收藏。哔哩哔哩
假回锁的代价藏在更新环节。该视频置顶评论里有一条被反复顶起的实战警告:一旦重启TEE检测到BL状态改变会立马丢弃现有安全启动密钥,只能清数据才能开机,即便你恢复到假回锁状态也无法恢复。 8月初作者又专门补了一条"假回锁虽然超标,但更新系统一定要注意"的视频(938赞)——假回锁用户已经自发形成"冻结更新、去酷安等小白鼠反馈再解冻"的生存纪律。另外别忘了解锁的另一层代价:8月23日一条154赞的求助视频问的是,一加解了BL导致Google Play设备未认证、服务账号不可绑定怎么解决。 指纹、保修、DRM、Google服务这些"连锁账单",解锁党今年都在补交。哔哩哔哩哔哩哔哩
GhostLock的卖点恰恰是这三本账都不产生:不排队、不清库、变不了砖。但边界同样硬,教程作者自己就写得明白:
不持久。 正常重启root就没了,装完模块要用"软重启"生效,想要每天开机就有KSU环境的人替代不了;
吃版本。 它只认内核版本,工具里显示"不支持"就得自己拿完整OTA包或boot.img去"解析偏移",一旦厂商跟进安全补丁,这条路随时关死——"想体验一定要趁早、别乱升系统"是所有教程的共同结语;
替代不了真解锁的事。 刷第三方内核、动系统分区、彻底根除云控这类需求,GhostLock都给不了;
躲得过检测方吗? 不完全。免解锁只是让"解锁行为"无处检测,KSU、LSPosed、模块环境本身还在——"春秋"检测和腾讯系反外挂今年都在更新,8月那条"反作弊强力更新、root隐藏将无处遁形"的视频底下,没人说自己是稳的。
这波上车热,到底谁该上、谁不该上
对着名单看,人群其实分得很开。
适合尝鲜的:手里是K80/小米14/Find X8/一加13这一批"首批名单"机型、从没解过锁、一直想试试去广告、模块、LSPosed又怕变砖怕封号的观望党——临时root就是给你设计的,试错成本接近于零。
该冷静的:已经排队解了锁的用户,GhostLock对你没有增量;指望它"永久挂机"的用户,版本墙和重启失效会天天折磨你;以及——想拿root去碰游戏代充、外挂、"过检测上分"的人,这不是玩机,是灰产和反作弊的靶子,今年封号和检测升级的战况就是答案,本文不提供任何相关路线。
正在决策买机的:这条路线改变了一个购买逻辑——过去两年"能不能解BL"是一加15T这类机型被玩机党当成卖点写进开箱微博的核心理由,而临时root路线意味着:买二手机、老旗舰尝鲜,先查内核版本在不在GhostLock支持列表,比查"这牌子好不好解锁"更实际。另外如果你是冲"还能正式解锁"去买小米17系:3月那篇303赞的高票回答给过门槛,正式版系统<3.0.301、Beta<3.0.300.10才有解。 该回答还提醒,未激活的手机开机后可以一路跳过联网、先查看版本再决定。已有K90 Pro Max用户反馈,3.0.306版本上"OEM解锁"开关已经消失。 到手先核对版本,别急着激活联网,这仍然适用于9月。知乎哔哩哔哩
接下来两个月,盯三个信号
10月安全补丁:GhostLock吃的是内核版本,谷歌季度补丁+厂商跟进就是它的死线。名单机型先别升系统,是这两个月最朴素的操作纪律;
一加10月1日第二轮放名额:新政策首月名额多快抢完、审核实际多久、有没有出现"审了也解不动"的落地加码,决定官方通道对新机型还留没留缝;
HyperOS后续版本:小米是继续温水(新版本移除OEM解锁开关),还是对存量已解锁设备动手——假回锁评论区那句"更新系统前找小白鼠"会不会变成全民日常,就看这条。
结尾有条评论说得挺扎心,现在玩机的人有没有两三年前的十分之一啊,各家都狠狠的收紧了。 但同一批数据也给出另一个读法:一年之内,官方排队、启动链缺口、假回锁、内核临时root,四条拿root的路线先后轮转,没有一条是"刷第三方系统"带起来的。厂商抢的早就不只是刷机本身——是性能云控、广告位、算法移植这些"所有权"。 GhostLock不是救世主,它只是窗口关死前的一片缓冲带。缓冲带能撑多久,看补丁日历;你要不要上车,看你手上那台机器的内核版本,和上面这三本账,算清哪个就行。哔哩哔哩知乎