一夜之间,照片、资料、影音,每个文件被挂上「.LOCK3D」后缀,磁盘可用空间归零,几十年的回忆变成一串打不开的乱码。小红书知乎
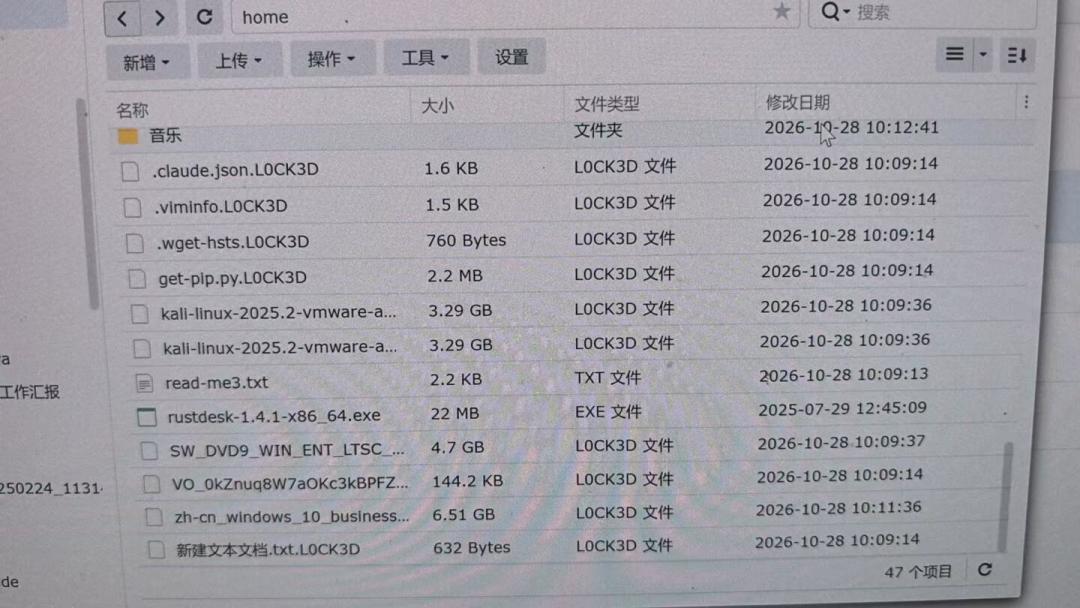
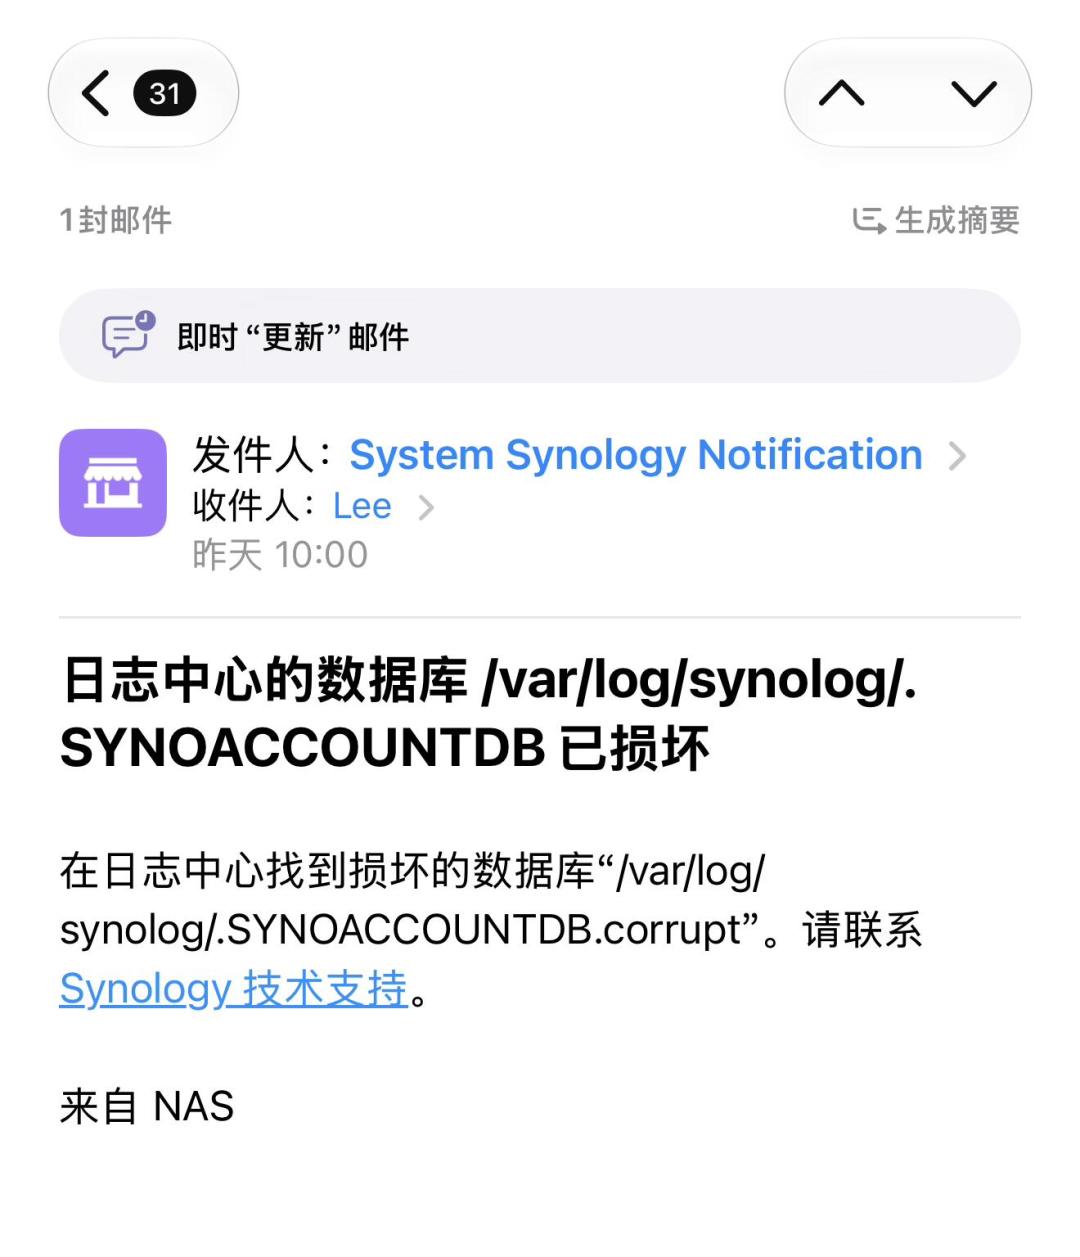
10月28日早上开始,群晖用户成片中招。小红书用户「老头Lee」发帖:DS720+,两块8T做了Raid1,头一天收到文件损坏提醒没当回事,前一晚NAS风扇狂响像起飞,打开控制台天塌了——紧急停机,拔硬盘插PC上也无法读取。处置团队「Solar应急响应」10月29日的通报更扎心:受害设备跑的已经是最新的DSM 7.4.1-90080 Update 1,每个加密文件都被追加后缀、留下read-me3.txt勒索信,该家族被暂命名为C3RB3R。小红书知乎
这不是孤例。有用户自述家里5台机器中招了1台。群晖官方账号在10月28日18:31紧急预警,请客户尽可能关闭外网访问、把账号密码改强壮、做好离线备份。B站小红书
这轮交学费,暴露了三个扎心事实:
1. RAID不是备份,勒索病毒也不认。 Raid1防的是盘坏,不防文件被加密——盘里加密了,镜像只是同步了一份的「完美副本」。
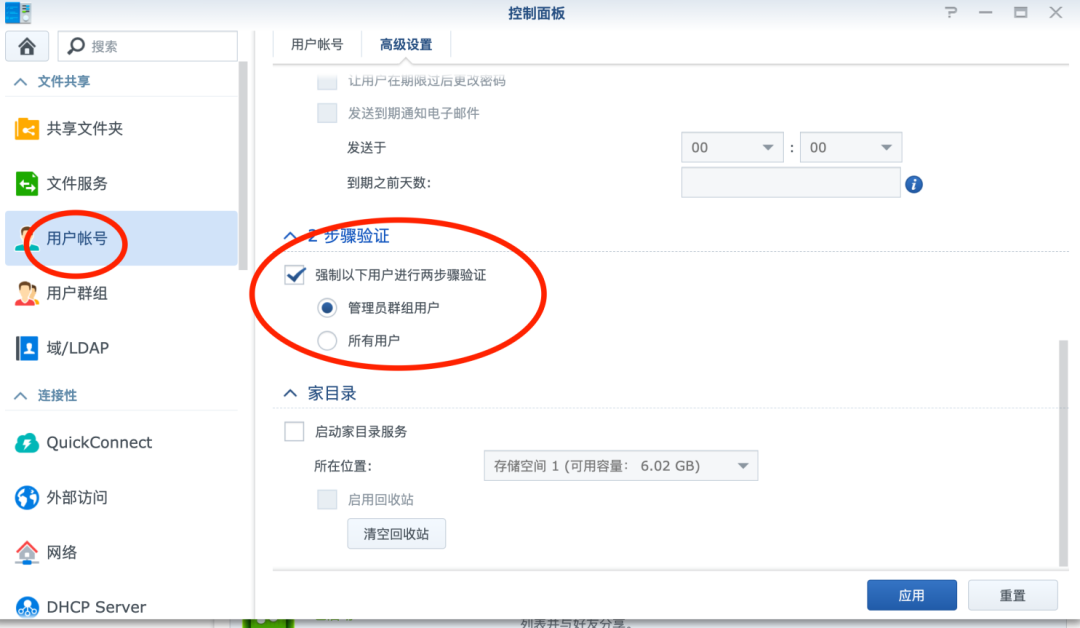
2. 二次验证、非默认端口、禁SSH,经典操作全做了,照样被打穿。 有受害者自述群晖映射端口不是默认的5000、也开了二级认证,还是被加密了8T数据。把NAS直接暴露在公网,就是在赌运气,而不暴露才是零风险选项。B站
3. 同步套件既是帮凶,也是救命绳。 有人半夜听到机箱风扇狂响去查看时,Cloud Sync正把read-me文件往好几处OneDrive同步,还好他有台下班关机了的备份机。也有人发现得早,第一时间终止加密程序,最后靠百度网盘的备份救回一命。B站小红书
漏洞在哪?目前连安全团队都不敢下结论。 爆发前群晖刚修过两个CVSS 9.8的Critical洞。9月的SA-26:13,允许远程攻击者未授权读写任意文件。10月22日的SA-26:14「PHP2Shell」,涉及Calendar、Mail Station和PHP包等组件的远程执行代码风险。但Solar在通报里说得很克制:现阶段不能认定DSM本体存在0day,也不能排除套件、插件、凭据或其他服务被利用。证据到哪,防守就守到哪。Synology群晖官网Synology群晖官网知乎
不管你在不在用群晖,今晚做四件事:
① 查版本、打补丁:DSM按官方通告升到对应修复版,比如7.2.1-69057 Update12或更高。套件中心里的Calendar、Mail Station、PHP包也要同步更新,PHP 7.3这类已停止支持的版本不会再有修复。Synology群晖官网Synology群晖官网
② 收掉一切非必要公网暴露:端口映射、QuickConnect、SMB对外,能关全关,要远程走VPN。
③ 把快照和离线备份立起来:群晖官方预警直接附了「不可变快照」的操作文档,照着开启就行。再建一条带版本的定时备份任务,推外置盘/网盘,按3-2-1来——记住,备份任务要验证过「能还原」才算数。小红书
④ 已经中招的:断电、断网、别重启——有用户重启后系统被重置要求重装,先保住现场找专业恢复,别急着交钱(勒索站点的「试解密」是套路,没人证实交钱能解)。
双11在即,不少人准备把第一台NAS抱回家。记住一句话:公网那个开关可以最后打开,快照要第一天就学会用。