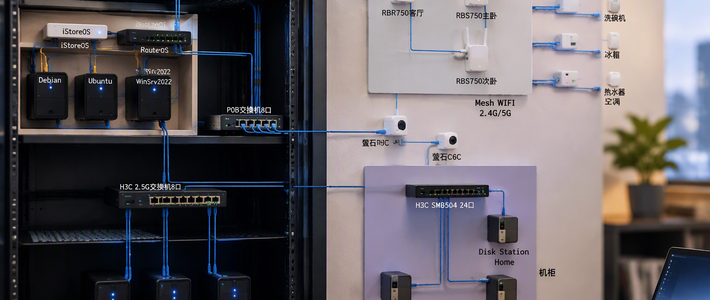
周末攒的 Homelab,进门是数据中心,出门就是一块砖。
这周连着刷到两条:小红书发帖「出门在外访问homelab」,答案就一句「需要公网 IP」;B站今天新出的视频干脆把问题做成标题——没有公网怎么回家,正被反复追问。大家真正追问的从来不是「装什么」,而是「装好了,然后呢」。小红书哔哩哔哩
评论区被骂最多的是运营商:有人实测「我现在上传超过500kb每秒就开始卡,直接延迟999,无论是工信部还是投诉运营商都没有用,他们就说找不到原因」。哔哩哔哩
这些追问背后是四条路线,每条都有自己的坑。
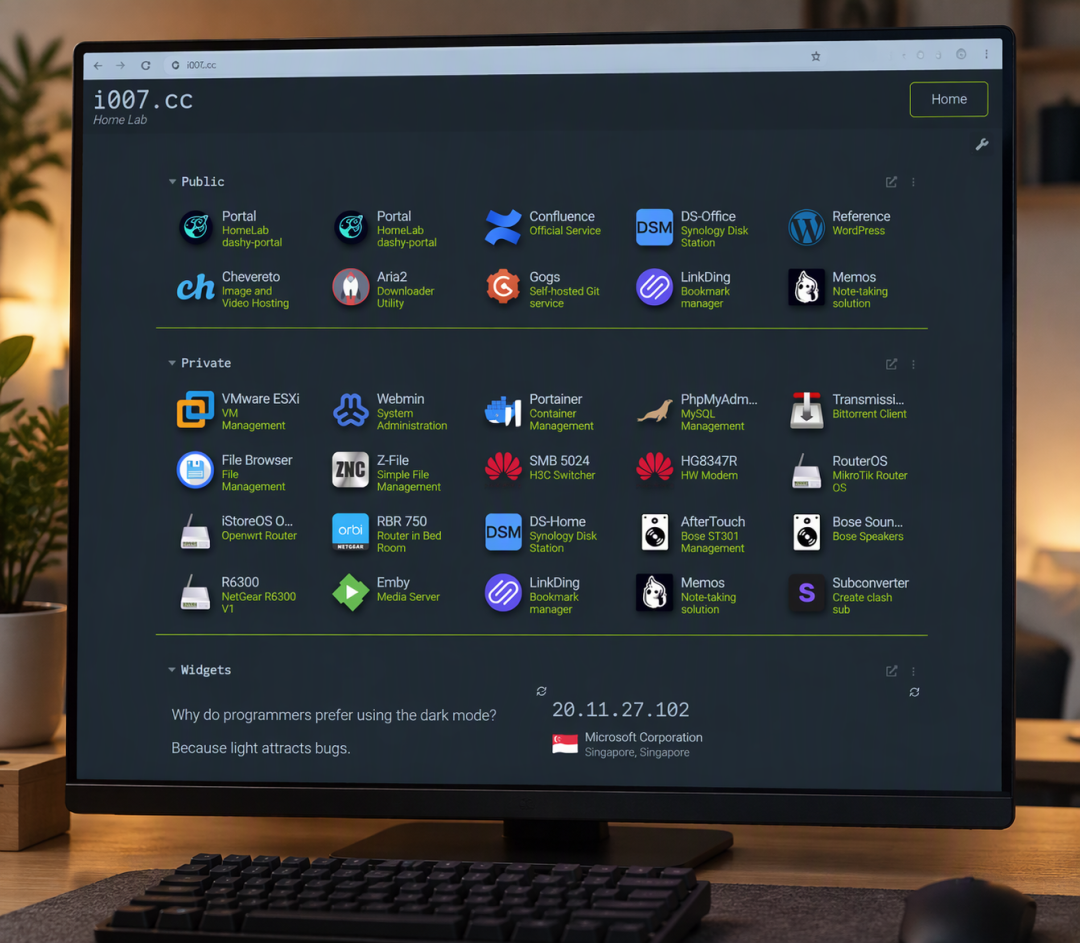
路线一:公网地址直连。 有公网 IPv4 最好,拿不到也有人判断「ipv6 时代拿一个公网地址已经很容易了」。直连最快,代价是暴露面同样拉满:管理口、登录页裸奔等于摊开给全网扫,要开门至少上强认证和反向代理。哔哩哔哩
路线二:开源组网(WireGuard 系)。 刚在十月大更新的 NetBird,一条 expose 命令就能「类似 ngrok 的轻量级体验,一键将本地端口安全共享至公网」,且完全开源、支持自托管。Tailscale 的风评则是「登录即可用」,门槛几乎为零。哔哩哔哩
这类工具被问得最多的是「相比tailscale优势何在?」。较真的点也很朴素:「这些开关记录、家庭位置和设备名单,默认会留在多家云上」。于是有了那句 homelab 味十足的发言:「直接wireguard组网,rustdesk用ip直连,数据不用走别家服务端」。适合要摸一整排服务、又要端到端加密的人。哔哩哔哩知乎哔哩哔哩
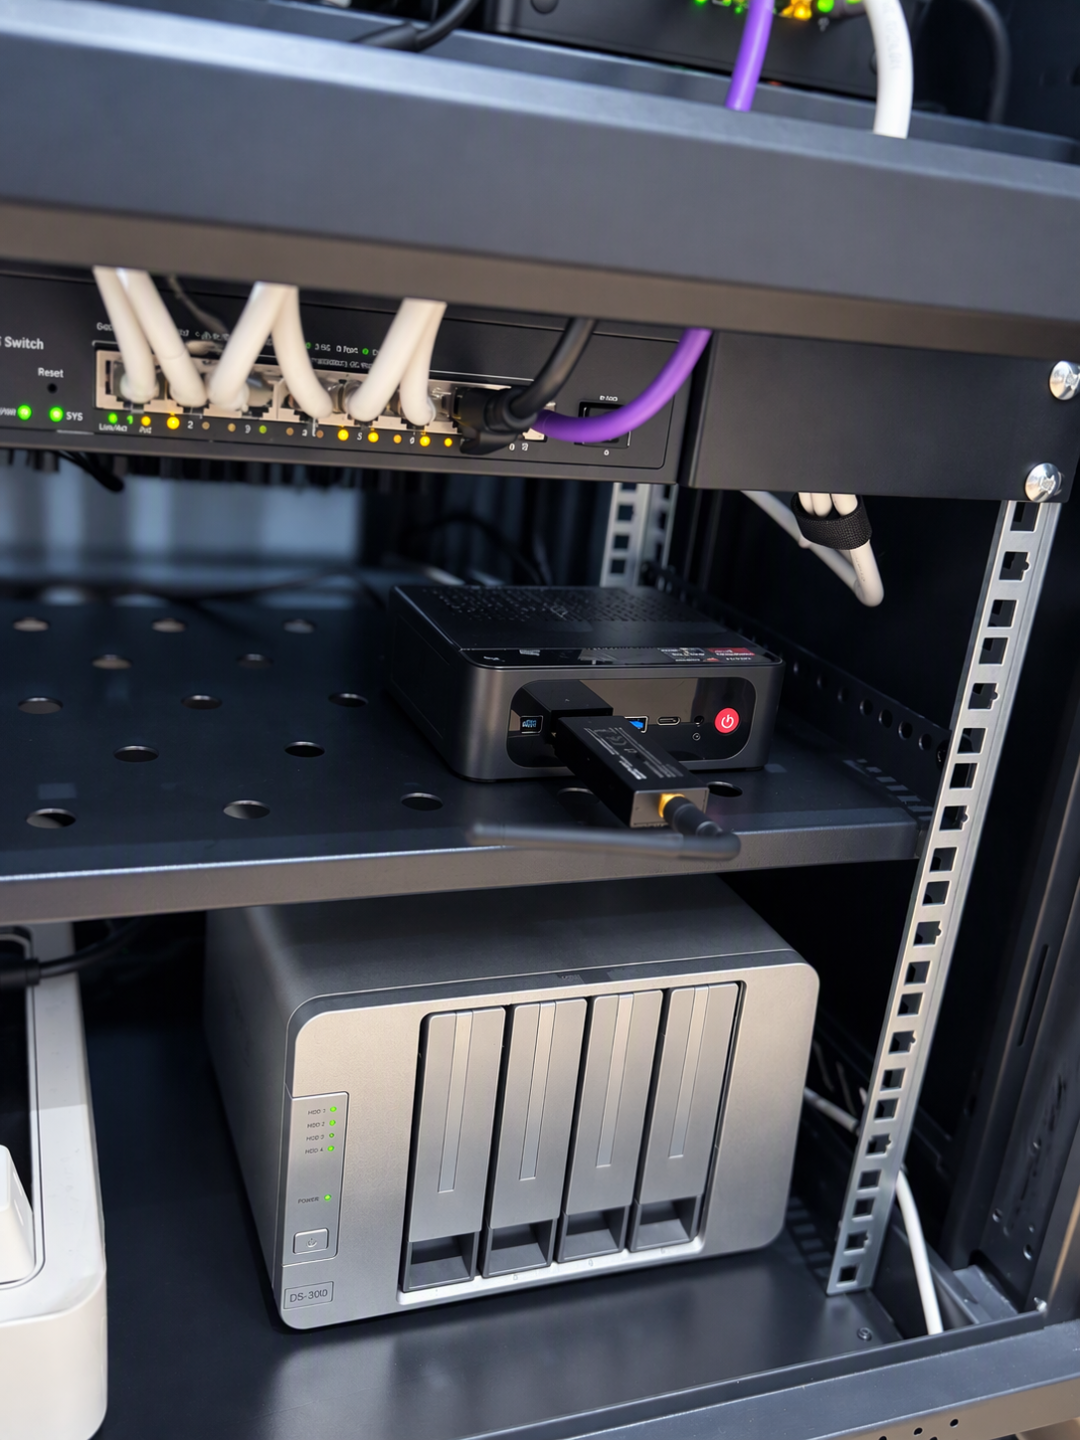
路线三:中继/穿透。 架台 frp 云主机、Cloudflare Tunnel 或自建 RustDesk relay:没公网也能访问。社区把它说得很直:「其实不需要内网穿透的远程方案本质上就是有个中继服务器当中间人,但是这个中继服务器需要有公网的,可以参考一下rustdesk」。代价是带宽被中继卡脖子,数据路径上多一个「中间人」。哔哩哔哩
路线四:成品工具。 UU 远程、向日葵、蒲公英 X1 这类开箱方案,测评说得直接:「贝锐蒲公英 X1S最适合的,就是不想折腾公网 IP、端口映射,但又经常需要在外面访问家里 NAS、电脑或文件的人」。UU 远程的 Mac mini 评测视频播放量近 4 万,评论区一句「uu 远程强的有点太离谱了,基本上是版本答案了,找不到不收费的理由」。哔哩哔哩哔哩哔哩
要留心免费周期不一定永远:UU 评论区已有人提醒「用了很久了 开始打广告了,收费估计也不远了」。适合只想偶尔回家看看的人,但别把迁移成本看得比折腾本身贵。哔哩哔哩
选路之前想清楚三个问题:谁访问、访问什么、多久访问一次。工具热度回答不了这三问,你选的从来不是哪个软件更火,而是哪一层风险你愿意自己扛。