

11月10号,群晖挂了份新公告Synology-SA-26:19:两个高危漏洞,其中一个CVSS评分9.8,不用账号密码,就能远程读写你NAS里的文件。公告挂出来这几天,各平台的帖子已经把人看懵了——“要更吗?”“我还在7.2,是不是废了?”“要不要趁机冲7.4?”群晖官网知乎
先说最容易被忽略的部分。这份公告的修复版本表里,每个在役分支都有自己的解药:7.4要升到7.4.1-90080-1及以上,7.3升到7.3.2-86009-5,7.2.2升到72806-10,连最老的7.2.1都有对应补丁(69057-13)。也就是说,修这个漏洞,根本不需要你换分支、跳大版本。评论区已经有人交卷了,更到7.2.1 u13版,稳了。你看,还在7.2养老的机器不是没救,它只是在等它那一支的补丁。群晖官网小红书
所以"被勒索之后恐慌式升级"可以停一停了。检查动作就三步:控制面板→更新和还原,看清当前建立编号(不是大版本号,是后面那串);对照公告找自己分支的修复版;如果更新页面迟迟不推,去官方下载中心按自己机型查手动包——群晖自己也提醒过,不同机型推送节奏不一样,别抄别人的版本号。知乎
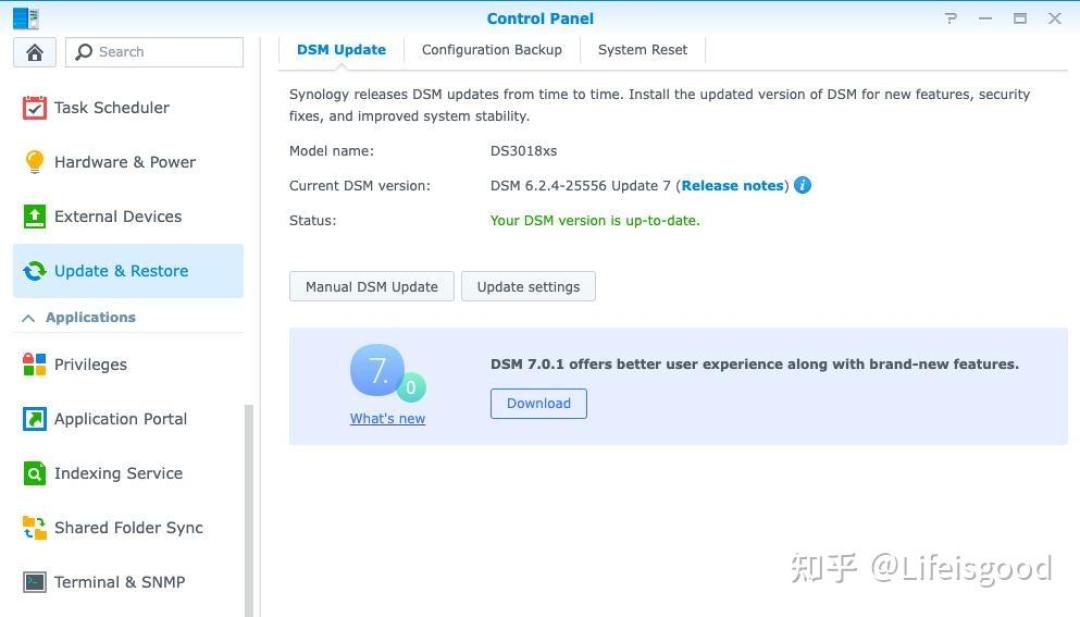
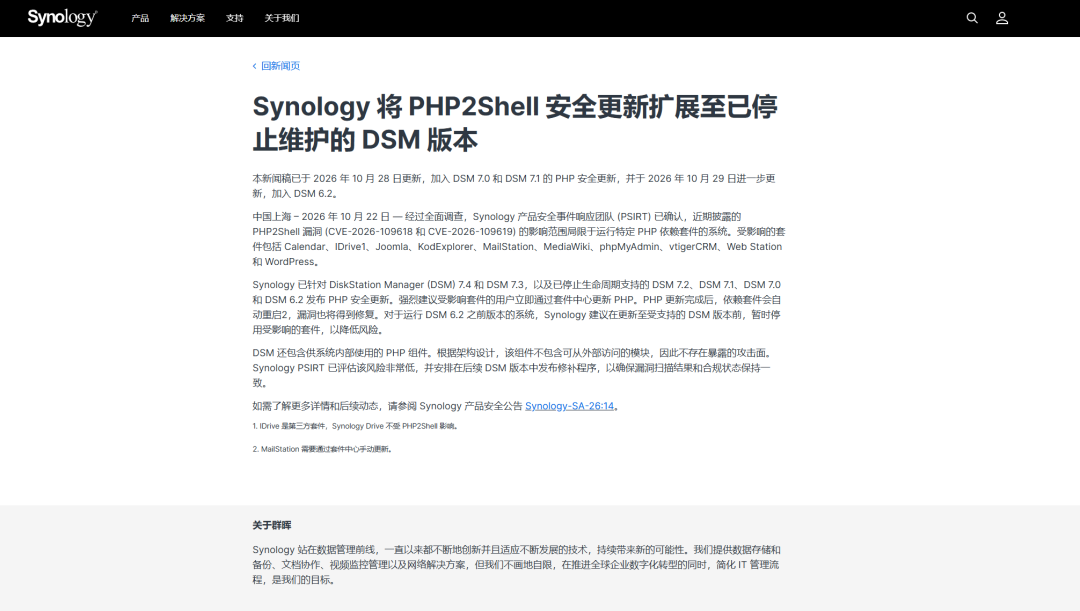
这不是群晖这两个月头一回发Critical公告。10月勒索风暴里360安全团队分析指向的SA-26:13,群晖已于9月18日发布相关修复更新。连着两份高危公告,说明确实有两件事要做:一是别指望一次升级管全年,自动更新打开、没事瞄一眼版本号,比事后突击有用;二是看到"0day""沦陷"的标题先别对号入座,去公告页看你那个分支在不在待修复名单里,大多数人的位置其实没那么危险。这轮之前群晖处理PHP漏洞的公告里,更新就一路覆盖到已停维的7.2、7.1、7.0甚至6.2,官方对老机器从来不是不管。知乎
真正值得琢磨的,反而是7.4值不值得冲这件事本身。这代系统最实在的新东西是存储效率:重复数据删除+无损压缩,HDD存储池标称最高3.5:1缩减比,文件服务器场景约1.5:1,虚拟机备份约3:1,日志类数据最高5:1,还能挂在后台非高峰时段跑。按官方给的场景数据,镜像、图纸这类重复度高的数据能直接腾出TB级空间。配套的Synology Tiering分层会把不常碰的冷数据自动挪去低成本盘。注意重删这项是专为HDD存储池做的,平时机器全闪存、池子又空得很的,红利未必轮得到你。今年硬盘什么行情你也不是不知道——对天天喊空间不够的人,这是刚需;对相册没满的新机器,这就是可有可无。哔哩哔哩知乎
公告的第二个漏洞(CVSS 8.6,Important级)藏在rsync组件里,平时用rsync做同步的人,等补丁期间先确认这服务是不是真开着。升级本身也有坑:有人反馈更完系统SMB共享访问不成了,所以升级前拍张套件列表,备份任务先跑一遍,出问题知道回哪儿去。群晖官网哔哩哔哩
这轮漏洞,安全层面按分支更补丁就够了;要不要跳7.4,取决于你缺不缺空间,而不是慌不慌。如果你家NAS停在连公告修复表里都没有的古老版本,那这真不是升级问题,是数据搬家问题了。

当前文章无评论,是时候发表评论了