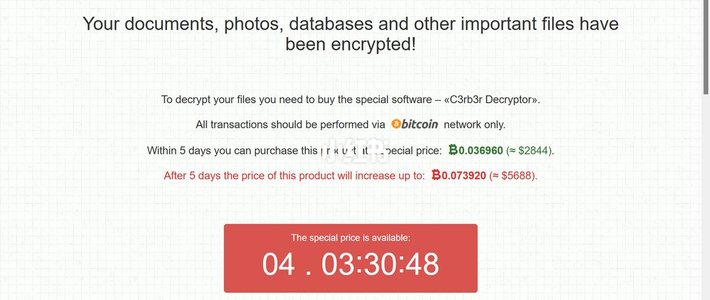
10 月 29 日早上,一位摄影工作室老板打开群晖,心凉了半截:共享盘里 8.45 万个文件、1.2TB 素材,后缀全变成了 .L0CK3D,每个文件夹里躺着一封勒索信。暗网页面开价 0.03696 个比特币,约 2.1 万人民币,倒计时一过直接翻倍。小红书
这就是 360 在 10 月底预警的 C3RB3R 勒索软件(Cerber 家族变种),过去半个多月,大量群晖用户为这七个字母交了学费。360安全小红书
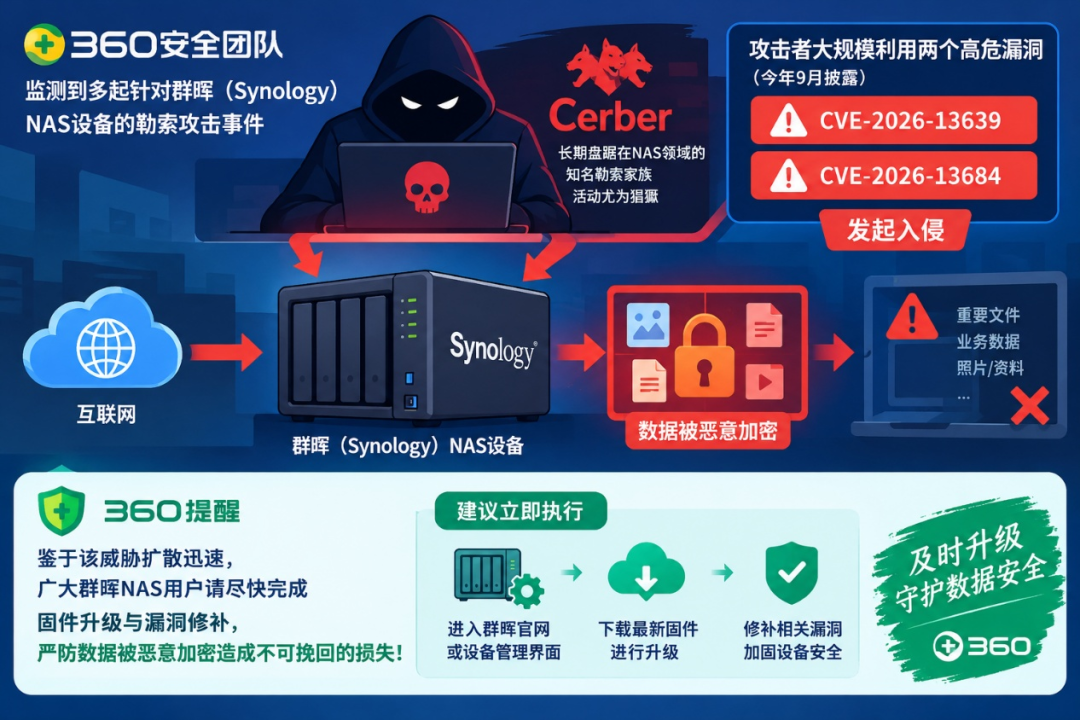
中招后,多数人的第一反应是最贵的一步错棋
关机、拔电、恢复出厂、拿杀毒软件扫盘——本能反应,但全错。因为有个技术细节:加密进程还在跑的时候,解开这堆乱码的"钥匙"一直躺在 NAS 的内存里。 一断电,钥匙灰飞烟灭。
上面那位老板后来做对了三件事,按他自己的复盘:8.45 万个文件逐字节全部还原,赎金一分没掏。小红书
SSH 登进群晖底层,发现伪装成系统文件(/usr/bin/libgld)的恶意进程还在埋头加密,没跑完;
用 kill -STOP 把进程当场冻住——是挂起,千万别 kill -9,杀掉和关机一个下场;
导出这个进程的内存,从里面抠出会话密钥,写脚本批量解密。
时间线复盘出来跟劫匪片一样——凌晨 3 点 05 分病毒进屋,8 线程并发、每秒锁 3 个文件,上午 10 点 37 分被发现时已经跑了 7 个半小时。但凡进程提前退出,或他慌乱之下重启一次,这 2.6 万块就得掏。更扎心的是评论区另一位:“我直接关机,现在开不起来了。”小红书
冷水也得泼够
另一位程序玩家在虚拟机上复刻了同款操作:dump 出 16GB 内存,用 Ghidra 逆向,翻出 48 字节密钥材料,救回 49GB 的 GitLab 备份。但他自己先把丑话撂在了前头——这不是通用解密器,只对他那一个样本有效。小红书
所以别把这篇文章当护身符,三条诚实的边界:
加密一旦跑完、进程退出,密钥就销毁了——那才是真正只剩"付钱"和"认命"两条路;
SSH、/proc、写脚本,对大多数普通用户是道墙,评论区"丢给 AI 跑了一下午解密"的玩法不是人人能抄;
有数据恢复机构报价 2.6 万,细看其实是代你交赎金、再加 5000 通道费。掏钱前先问清一句:您的"恢复",是真恢复,还是代付?小红书

真正值钱的一句话
群晖中招,第一步不是关机,是保电、拔网线,然后找一个会敲 SSH 的人。而在那之前,唯一真正的后悔药,是你还留着的那份没联网的冷备份。小红书