让一个机器人每天巡逻自家内网,听起来像大厂的事。小红书博主卡咩真去做了,报告数字出来,老软路由用户都得后背一凉:那台映射到公网的Debian SSH口,48小时被扫了16494次;群晖登录页一天被试近5000次密码,用户名清一色administrator;连爱快主路由的后台,9月都被一个公网IP敲了213次门。小红书
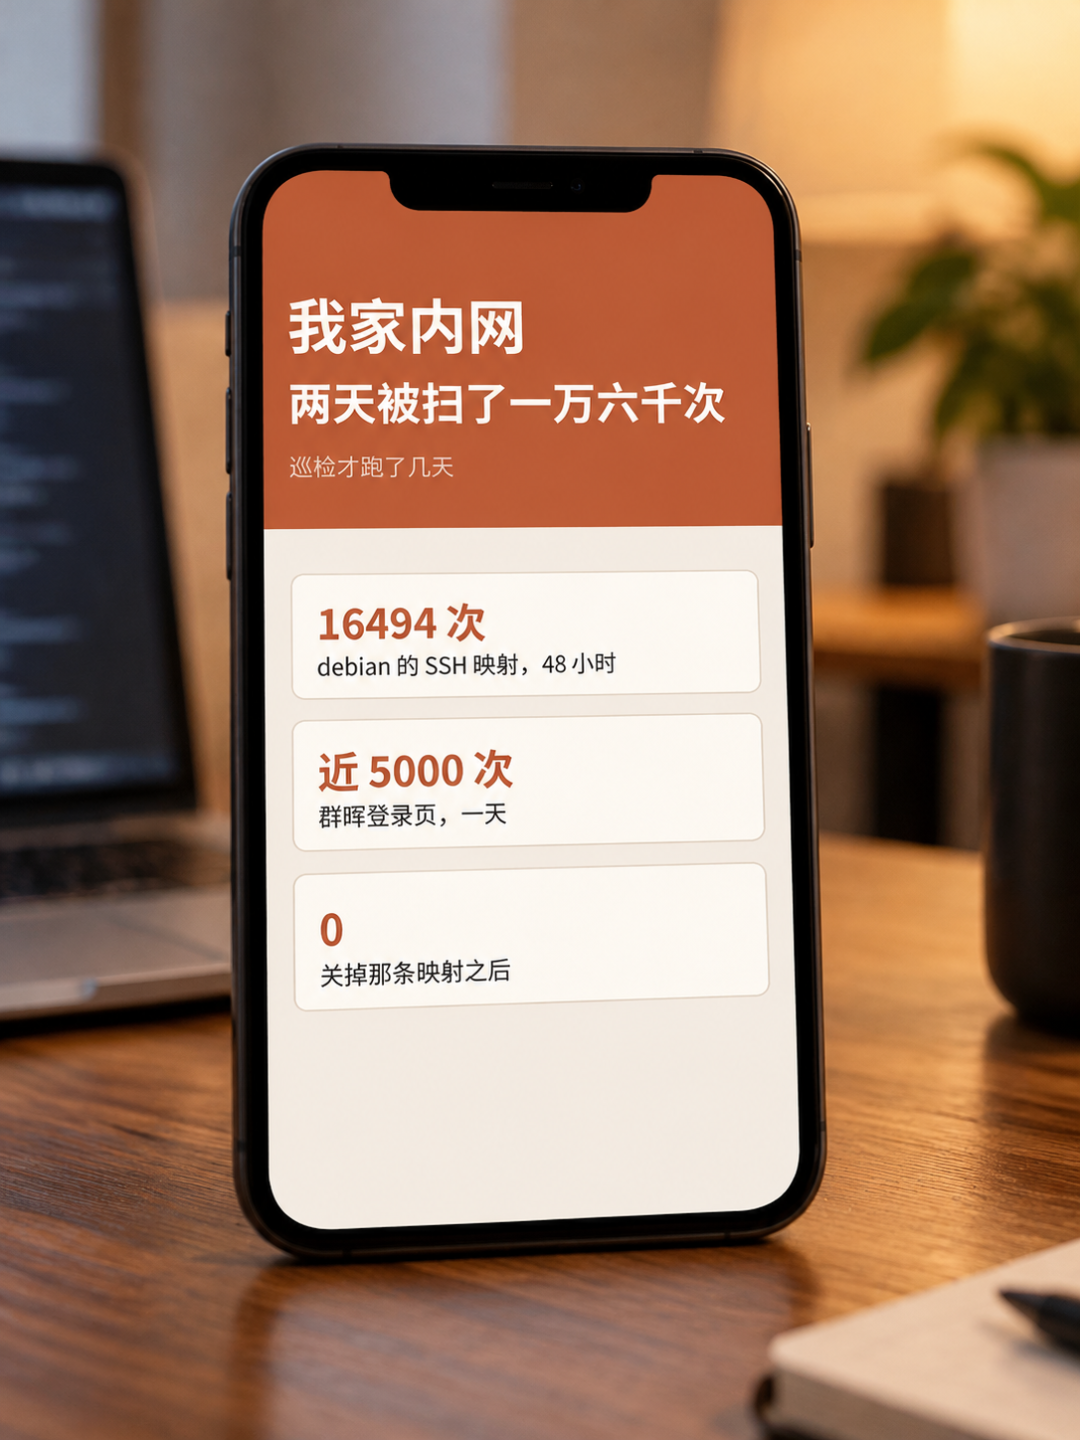 内网扫描报告
好消息:一次都没进来,SSH只认密钥,密码这关没人过得去。坏消息:只要门挂在公网,就会被全世界敲,跟你藏得多深没关系。评论区一句更扎心:“开映射当天我就被攻击了,老老实实加密码。”
最近爱快圈忙着4.0升不升、退不退,那是漏洞风波,厂商的作业。更该自己交的作业是:把你自己开的门,挨个过一遍。
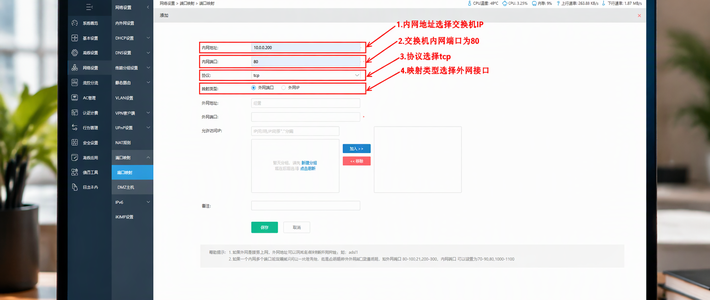
第一道:端口映射。 后台里的映射条目逐条看,凡是“当时图方便”又叫不出用途的,一律停掉。卡咩停掉SSH映射当天,第二天的巡检报告这项直接归零——效果立竿见影。小红书
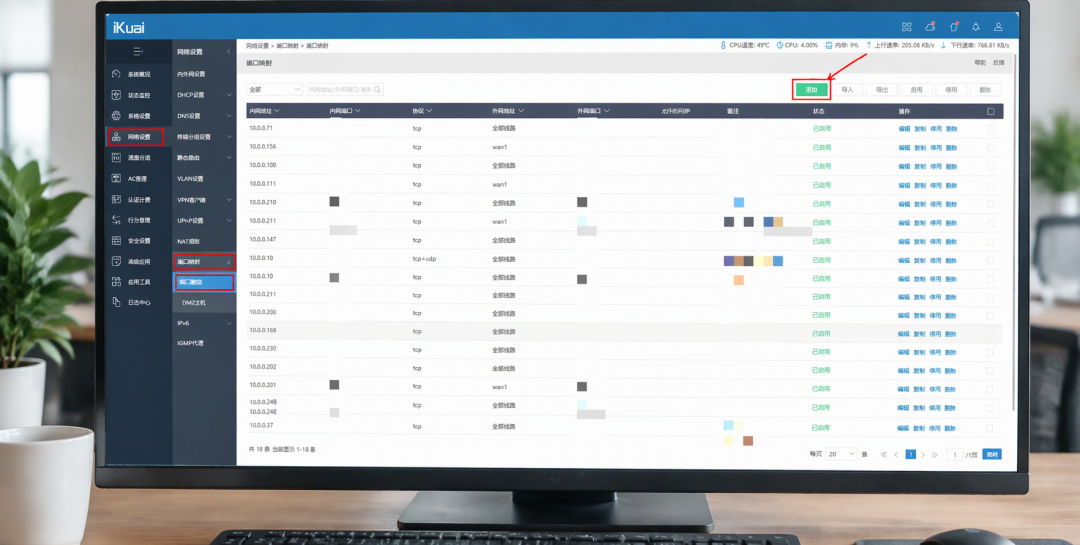 端口映射条目
第二道:后台裸奔。 把路由或NAS登录页映射到公网好“出差随手管”,这在教学区是热门操作:B站一条教人映射爱快、群晖后台的视频,播放量两万五。换来的代价是全世界都知道你的登录页长什么样。好在爱快原生支持OpenVPN,远程回家走VPN就行,别走裸映射。哔哩哔哩知乎微信公众号
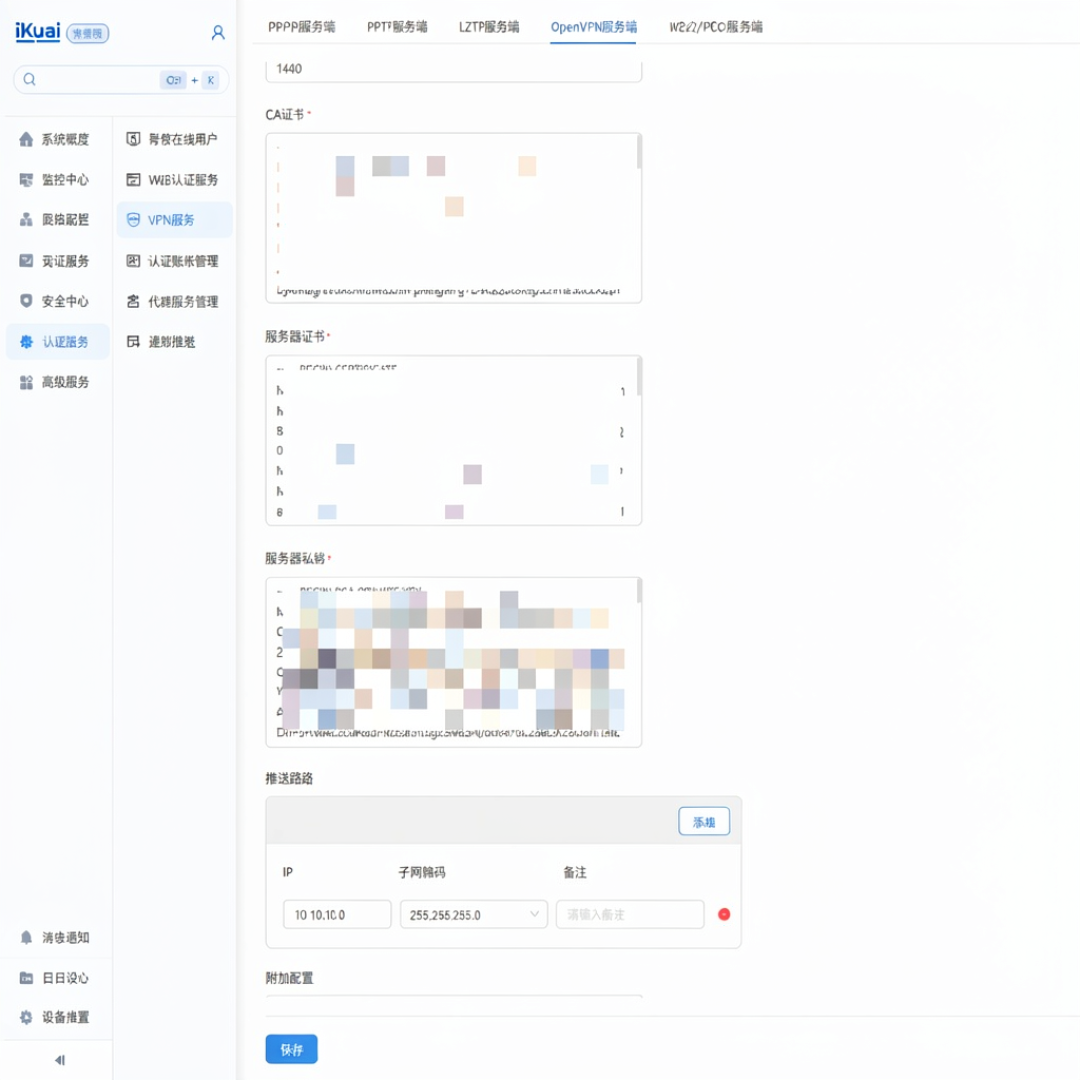 OpenVPN配置界面
第三道:UPnP。 开着它,电脑上的下载工具会“自动”在路由器上打孔,不打招呼、不留记录。没有自动映射需求的,直接关。
第四道:密码。 一天五千次尝试,专钓两种人:还在用默认admin的,和拿手机号当密码的。连教程区都反复提醒公网入口“可能存在登录安全隐患,要注意及时修改账号、密码”。换一条长到记不住的密码,顺手关掉公网方向的Web登录——这是全篇成本最低、收益最大的一步。微信公众号
实在要对外开(外网访问NAS最常见),学卡咩:换个非默认外网端口、只留密钥、改完记录在案,换完端口后“失败登录也没了”。还有网友玩得更花,把端口全换成仿真蜜罐,结果假群晖一个密码都没钓到——说明攻击者也是广撒网,不在你家门口耗着。小红书
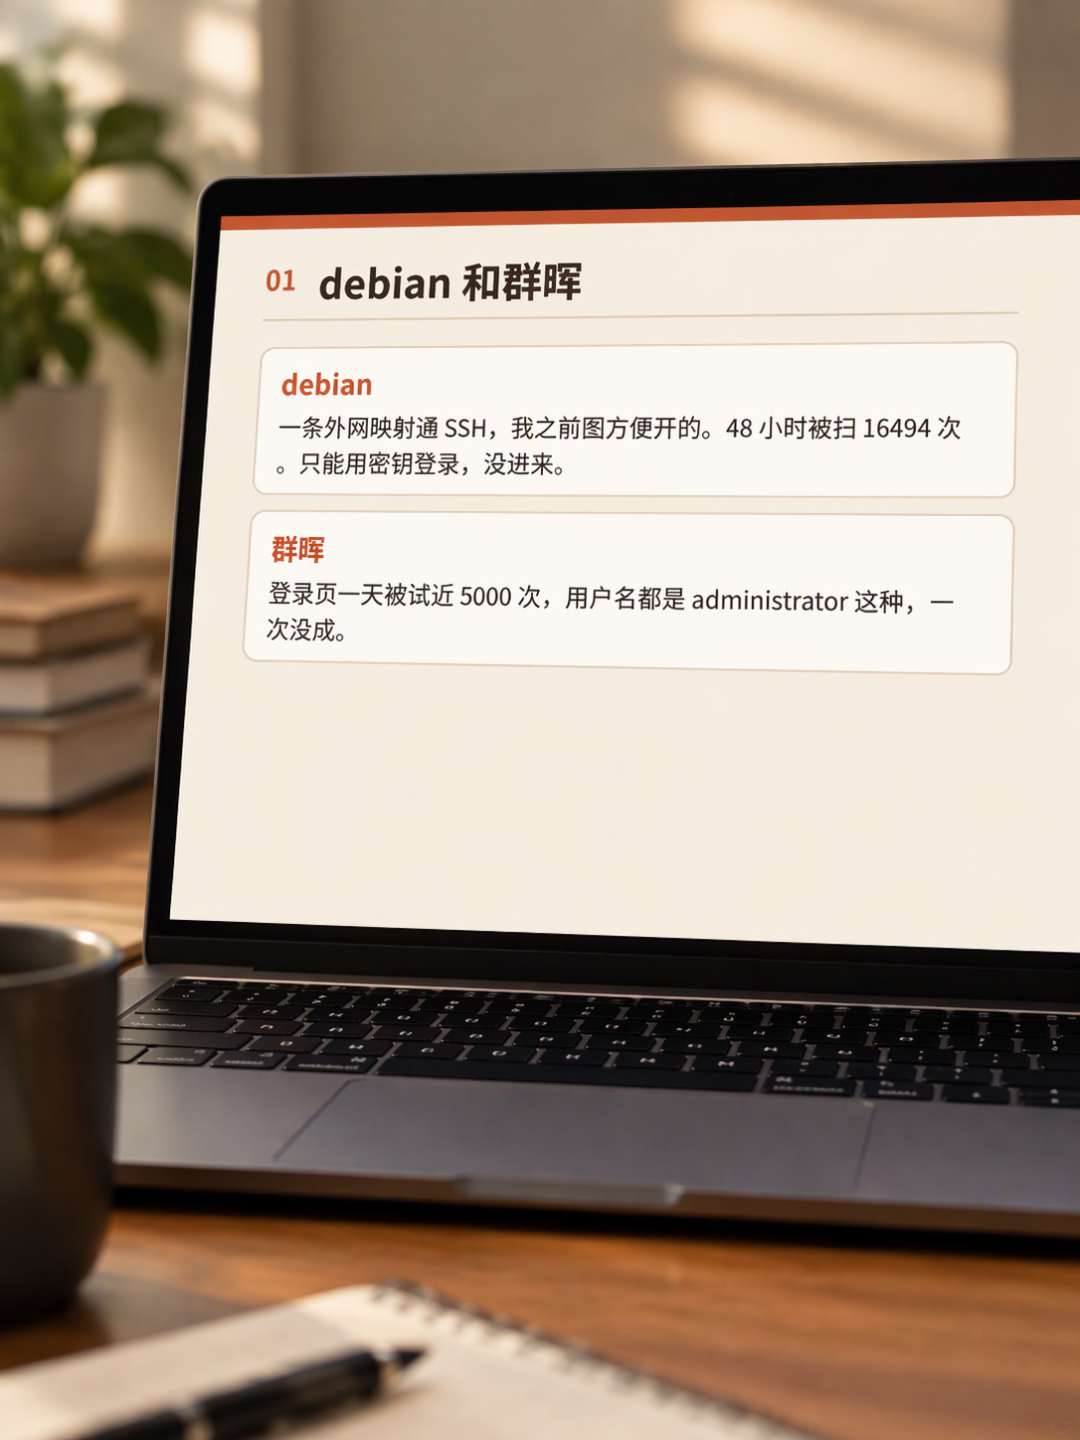 蜜罐与扫描统计
最后讲证据分寸:扫描和爆破是公网底噪,被敲不等于被入侵,这篇也没说谁被打穿了。真正要紧的是——探针专找没关门的。4.0的升级之争是厂商和用户的事,这份自查是你和互联网的事。花五分钟清一遍映射表,换一晚上踏实觉,这笔账怎么算都值。