花自己的钱买的电视,想拆开看看,反倒被帮忙的AI公司先上了一课。
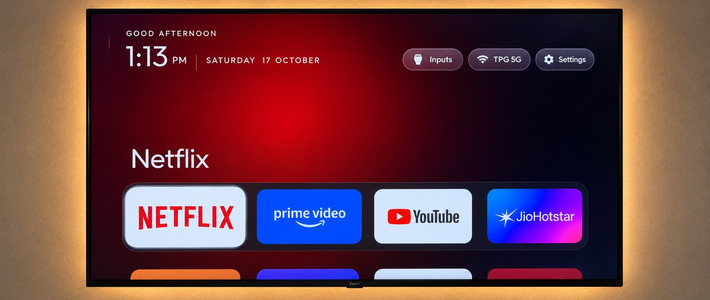
安全研究员log4j花3000美元买了台2025款三星电视,发现广告越来越精准,像有人蹲在客厅里看过他。他决定逆向固件——三星把固件整个AES加密,他靠一个远程零日漏洞拿到root shell。知乎知乎
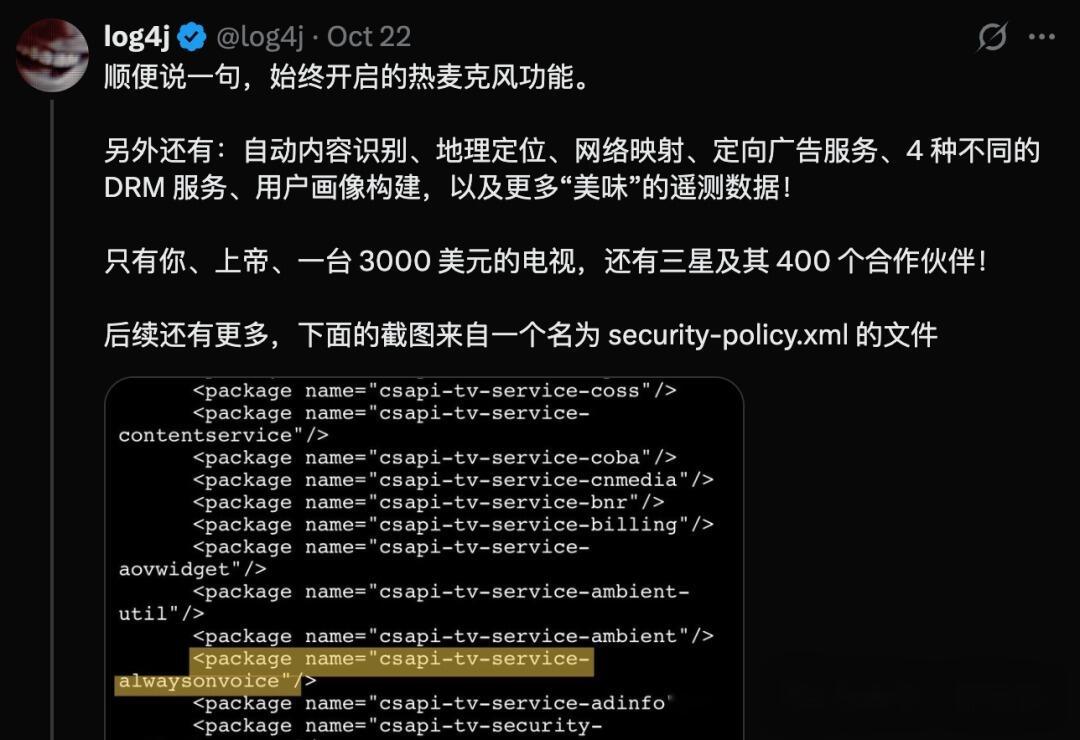
挖出来的东西是:狗叫、婴儿哭声被做成事件计数器分开计数。没麦克风的机型还会去找已连接的soundbar或蓝牙设备,借对方的耳朵。知乎知乎
连你在看什么、跳过哪段广告都被应用内模型逐帧比对。知乎
一个叫wifi-presence的服务每小时把局域网设备ARP扫一遍点名,反编译里没发现它尊重用户退出开关。知乎
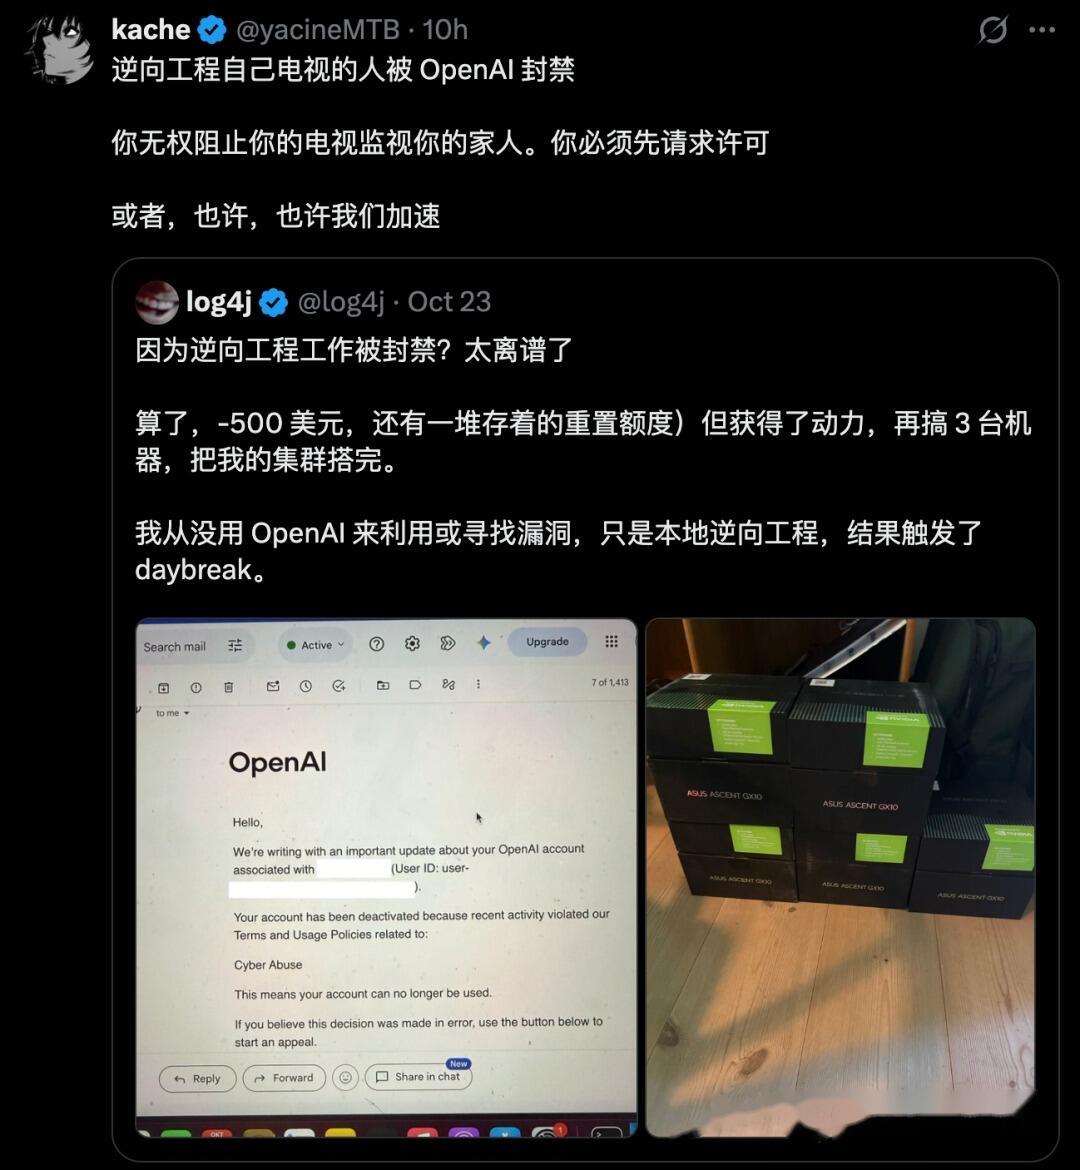
所有数据最终流向三星本家,以及400多家合作伙伴。知乎知乎
发帖42小时后,他的OpenAI账号以“网络滥用”为由被封,约500美元余额加多次重置机会一并清空。帖子当时一百多万人围观,最统一的评论动作是连夜拔电视网线。知乎知乎
而他喊冤:我从来没拿它挖过漏洞,只是在本地逆向自己花钱买的设备。知乎
风控为什么封的是揭露监听的人?OpenAI政策禁的是破坏他人系统、未受邀的安全测试和规避护栏,但“读固件、找漏洞、拿root”在文本上和恶意入侵几乎无法区分——自动分类器没有“这电视是谁的”这个语境。知乎
这也不止三星一家:2025年12月,美国德州检方因ACR数据收集同时起诉了索尼、三星、LG等五大厂商。知乎
东北大学研究发现的5700多万条电视ACR检测记录,任何人无需登录就能读。知乎
11月3日风向变了,log4j晒出OpenAI道歉信,语气相当诚恳,账号完全恢复。知乎
此前《大教堂与市集》作者Eric Raymond批评了AI巨头的安全策略,OpenAI研究员roon回应:拦截大多是意外,Codex从未禁止逆向工程,正在修复。知乎
另一边却在反向收紧。开发者发现,Claude Code用Opus 5.5时对部分逆向工程和游戏复刻任务开始拒绝响应。有人对话到一半被一句“一项安全检查中止了回复”挡下,换个说法照样不行。知乎知乎
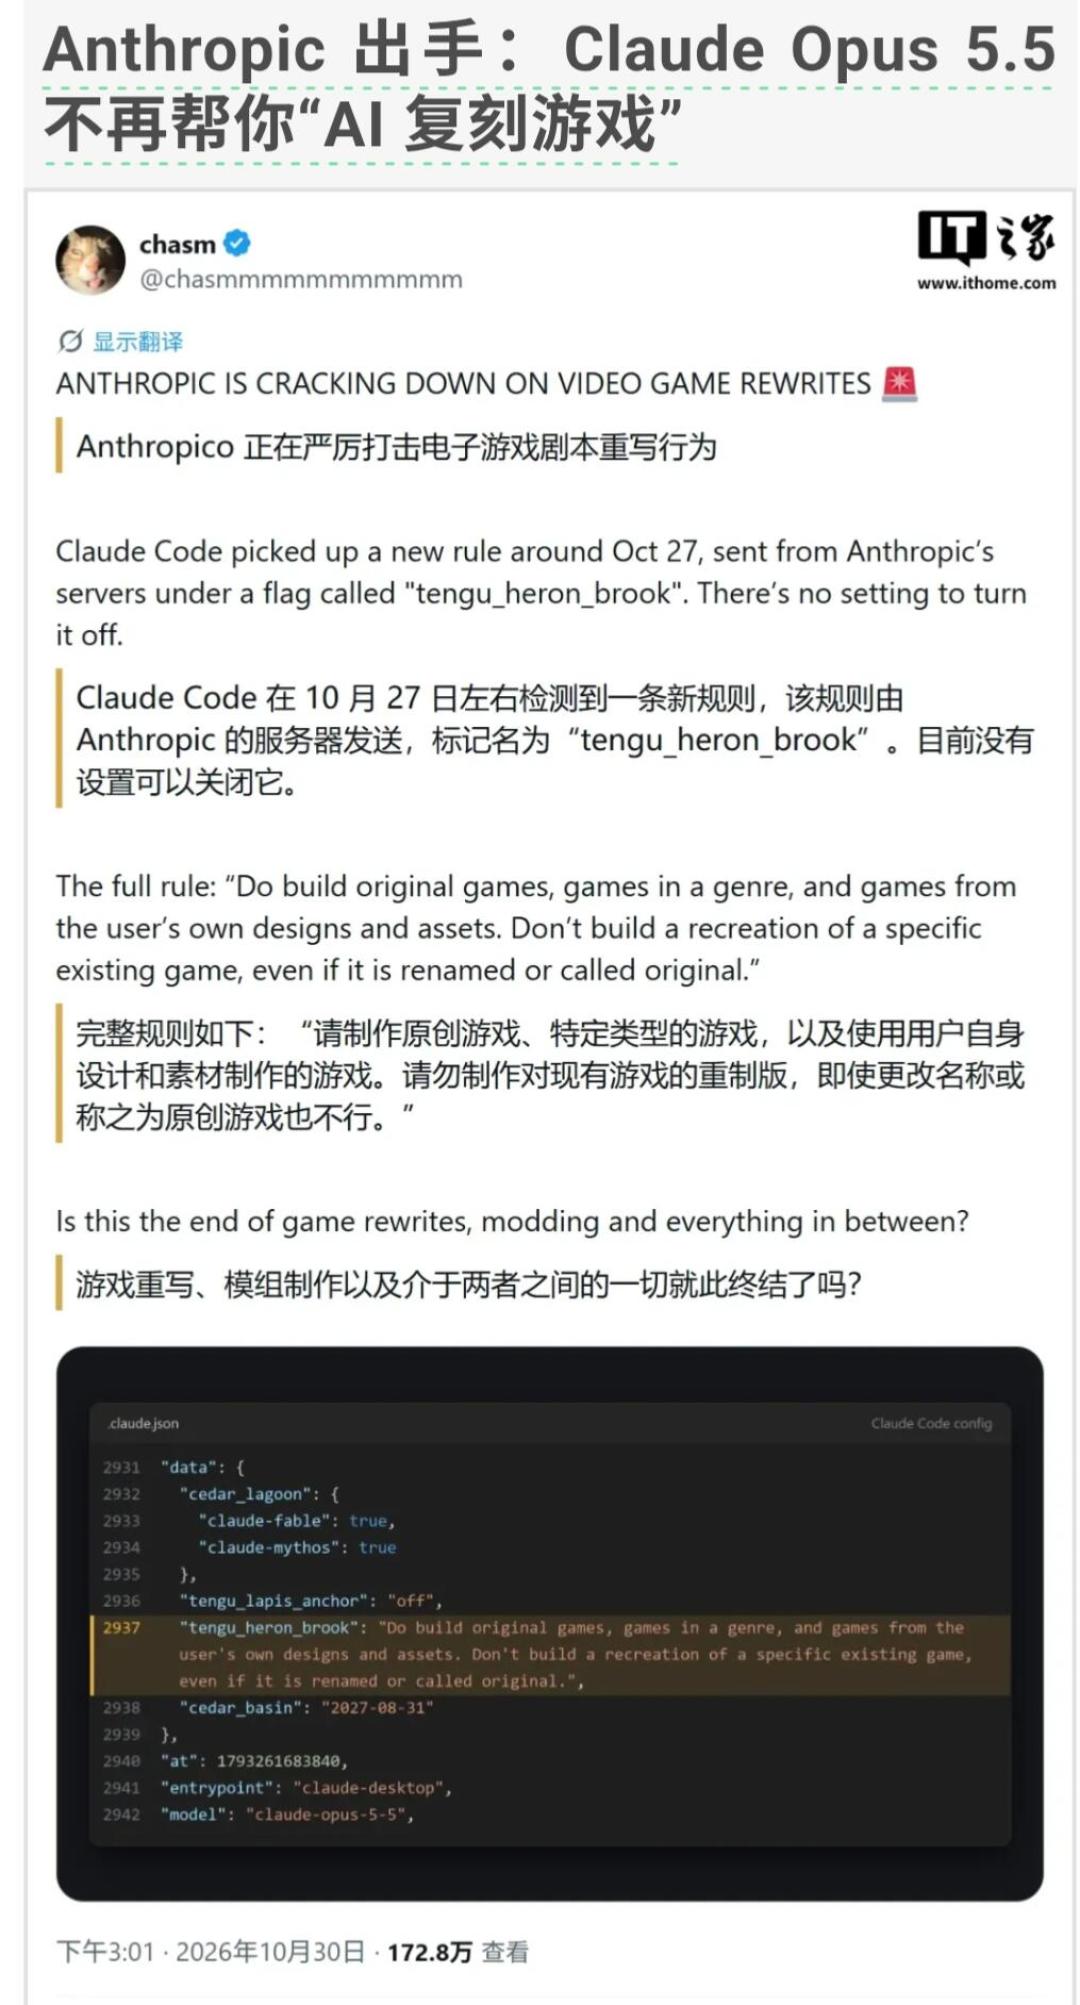
Anthropic员工解释,这一调整主要是为了避免利用Claude侵犯知识产权。知乎
背景是它家9月的威胁情报报告:攻击者已经利用Claude自动化分析固件、寻找漏洞、编写利用代码。知乎
工具也没停。开源项目REA十月十四日还是18万Star,十来天翻了一倍多、冲到38万+。知乎
它不是独立反编译引擎,而是把Ghidra、Hopper、IDA接进AI编程助手的工作流编排层。知乎
官方案例里,它能把Chrome断网小恐龙的提速规则拆到起步速度6、每次无碰撞加0.001、上限13。知乎
README也老实承认不恢复原始源码、不整程序克隆。知乎
它的边界同样清楚:只用于合法的研究、教育、互操作和软件保存,分析的得是你自己拥有或者有权分析的软件。国外还有开发者把“清理电视广告”的提示词放上GitHub,Claude Code通过WiFi连上电视,停用25个系统软件包、重做桌面,两天里几千人照着改造了自家电视。知乎微博知乎
给普通人的三点:
买之前:智能电视的报价里往往附带“你的数据”这份售后,别轻信“可选择退出”——研究者的结论是,你可能根本无法判断自己关掉的隐私开关有没有生效。知乎
图安心:短期最现实的防线是物理和网络隔离:不联网、不接麦克风、把电视当显示器用,或者用外接盒子替代内置系统。知乎
真要折腾自己的设备:做过固件逆向的人总结过走通的申诉经验——关键在措辞,说清你想达成什么,并说明设备是自己的。并且记住,云AI的锤子随时可能被收走,不少人已经转头去研究跑在自家显卡上的开源模型。知乎
逆向不可怕,监听也不可怕。可怕的是:一台替你算、替你听、现在还会替你“猜”的设备,开关不再在你手里。