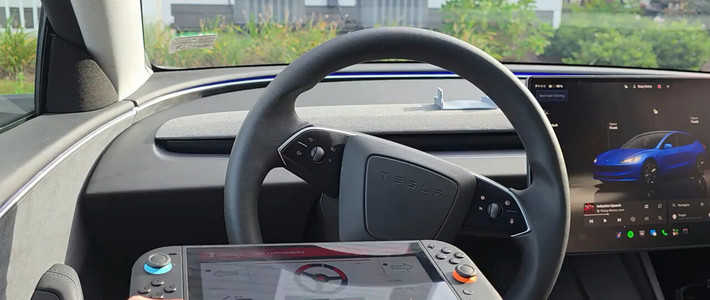
汽车网络安全研究员马修·库卡尼奇(Matthew KuKanich)近日在 Reddit 分享了一段视频,展示自己用一台越狱后的任天堂 Switch 2 控制特斯拉,方向盘、油门、刹车、转向灯、喇叭、挡位和雨刮器都在他的控制范围内。 真正被“破解”的不是特斯拉,而是那台游戏机:库卡尼奇对 Switch 2 越狱后开发了定制应用 CAN Commander,让控制指令直接走汽车的 CAN 总线——这本是车内各个电子部件相互通信的网络。 11 月 15 日,这场实验登上知乎热榜,问题从“这类漏洞该如何防范”一路问到“暴露了 CAN 总线哪些安全短板”。IT之家极客公园知乎
一块手柄,映射出一整套驾驶操作
CAN Commander 把车辆的各个功能逐项搬上了手柄:左摇杆控制方向盘,ZR 键加速,ZL 键刹车,A 键切换前进挡和倒车挡,L 键、R 键分别控制转向灯,X 键触发一次雨刮动作,Y 键鸣笛。 应用同时把车速、方向盘转角、当前挡位和设备连接状态实时显示在 Switch 2 屏幕上,并内置了安全逻辑:必须持续按住 B 键才能退出控制界面,而整个演示过程中车辆保持静止。IT之家
用游戏设备“驾驶”特斯拉,库卡尼奇不是第一次。他此前展示过用 Xbox 手柄控制车辆,也试过任天堂 Wii Remote——倾斜手柄,方向盘就跟着转,部分视频里这些方案甚至跑在了实际道路上。他在 X 平台上概括过自己的做法:为自己的特斯拉开发了定制版 Switch 2 软件,以及一套外部 CAN 控制系统。 这套工程的源代码目前尚未公开,库卡尼奇表示未来可能会上传到自己的 GitHub 页面。IT之家
车载网络为什么“不认人”
CAN 总线的职责是让车内各个电子部件互相通报状态,而它的原始设计默认线路上的消息都来自自家部件:报文不携带发送者身份,也不做加密校验。这意味着,任何能接入总线的设备发出的指令,在车辆看来和原厂部件发出的没有区别——库卡尼奇做的事,本质上就是把这条公开的规则装进了一台人人都有的游戏机。这条路早已不是孤例:开源项目 tesla-open-can-mod 上线 GitHub 后,开发者就在用它观察和发送特斯拉的 CAN 总线报文。 还有人基于 ESP32-P4/C6 开发板加三片 CAN 收发器,做出开源固件 P4can-universal-unlock,靠收发 CAN 报文来模拟、消除方向盘握持提醒,修改变道和召唤相关功能的行为。差评知乎
对车主来说,风险入口在哪里
这场演示没有证明“有人站在路边就能遥控你的车”。指令要进总线,前提是攻击者手里有一套能接进车辆内部网络的设备;至于 Switch 2 具体如何与总线相连,公开信息并未披露,这是目前讨论的证据边界。更现实的入口在改装和维修环节:直接插在 OBD 或 CAN 接口上的加装件、刷进车机的来路不明的第三方固件、保养时被接入的检测设备,才是真正有机会碰到这条总线的位置,而这些项目的作者在文档里也写得很直白——对车辆 CAN 总线篡改、刷写第三方固件,会直接导致质保失效。 车主也不该在家模仿:手柄的转向指令来自摇杆,摇杆漂移意味着没人操作时也可能持续输出信号,IT之家 在报道末尾明确提醒,这只是一项技术研究项目,不适合在公共道路上尝试。知乎IT之家
实验发生的时间点,比实验本身更耐看
特斯拉正在把驾驶权从人手里拿走:Robotaxi 服务已在运营的所有城市实现 24 小时全天候运行,专为自动驾驶设计的 Cybercab 干脆没有配备方向盘。 一边是越来越强调无人驾驶的汽车,一边有人把游戏机做成完整的手动控制入口:车舱里有没有方向盘,和车内网络认不认外来指令,是两层不同的问题。汽车被软件定义得越深,这条内部指令总线的安全就越接近整车的底线。用户关心的显然也是后者,早在 11 月 11 日,就有车主拿着这段演示在小红书发帖求证“在 switch2 上开特斯拉,你们说这是真的嘛”? 接下来值得盯住的节点只有一个:CAN Commander 的代码是否按承诺开源。个人实验和普遍风险之间,隔的就是这一步。IT之家小红书