












6
14
群晖被曝NAS勒索事件,文件被锁,勒索信文件名:read-me3.txt
2026-10-29 14:17:19
4点赞
4收藏
12评论
"
 图片
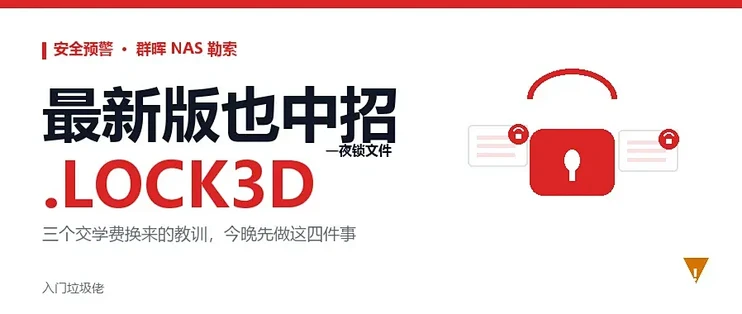
最新版也中招 ,但别急着喊 0day。这波群晖勒索真正扎心的,是几道「看起来已经做了」的防线, 恰好都没拦住。
—— 入门垃圾佬
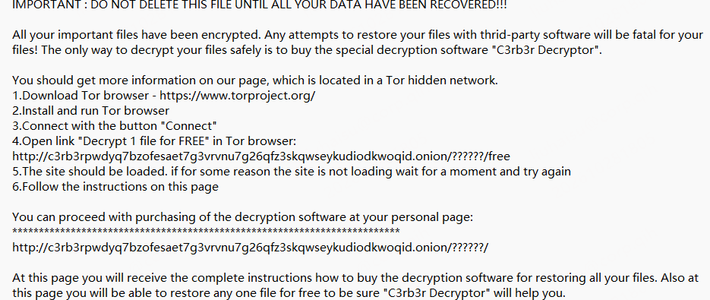
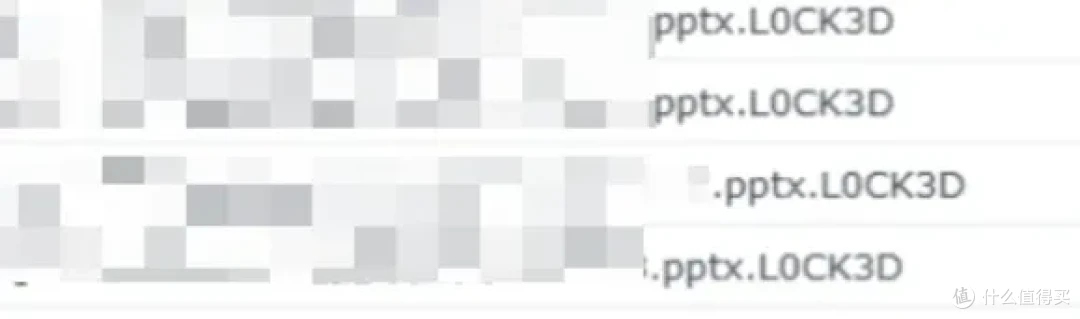
最近这几天,NAS 圈子炸了。从 10 月 28 日开始,B 站、小红书、什么值得买的群晖用户成片报同一个症状: 文件一夜之间全部打不开 ,每个文件后面都被人挂了一串 .LOCK3D 后缀,还留下一个名叫 read-me3.txt 的勒索信。
 图片
Solar 应急响应团队已经处置了多起这类群晖 NAS 勒索事件,根据勒索信和暗网站点信息,暂时把这个家族命名为 C3RB3R 。
现场:一夜之间,文件全被「锁」了
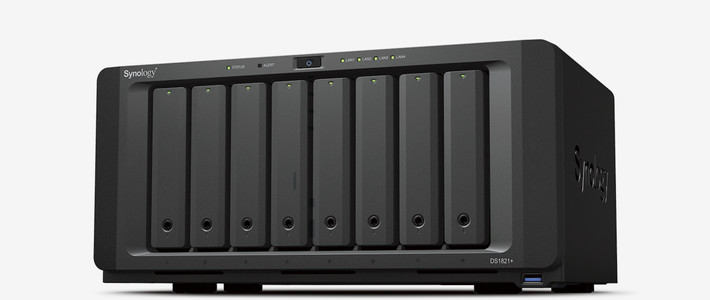
一位群晖 DS720+ 的用户描述得很具体:10 月 28 日晚上 10 点,听见 NAS 一直在响。远程登进控制台一看, 磁盘可用空间归零 ,所有文件后面都多了 .LOCK3D 。他赶紧把盘拔下来插到电脑上,照样读不出来。几十年的照片和资料,说没就没了。
这不是孤例。10 月 28 日到 29 日,同类的求助集中出现,有用户自述家里 5 台机器中招了 1 台。群晖官方账号也在 28 日傍晚紧急预警,请客户 尽可能关闭外网访问 、把账号密码改强壮、做好离线备份。
「NAS 本来是个很安静的东西,替全家收着照片和资料。这波最让人难受的,是几道看起来已经做了的防线,恰好都没拦住。」
💡 记住这串特征:文件被加密后追加 .LOCK3D(也可能是 .L0CK3D),并留下 read-me3.txt 勒索信——看到这两样,基本可以断定是中招了。
C3RB3R 是谁:Cerber 家族的新变种
名字看着花哨,其实套路很老。安全厂商 Cyclonis 和 EnigmaSoft 对样本做过分析,结论一致: C3RB3R 是老牌 Cerber 勒索家族的最新变种。 Cerber 这一支成名多年,早年的玩法是弹窗勒索 + 语音播报,这几年进化成了更「职业化」的运营。
它的勒索信写得很「专业」:声称你的文件已被加密,还「下载了大量数据」——不给钱就把数据挂暗网上卖。赎金明码标价 0.085 BTC ,五天之内不付就翻倍到 0.17 BTC。
 图片
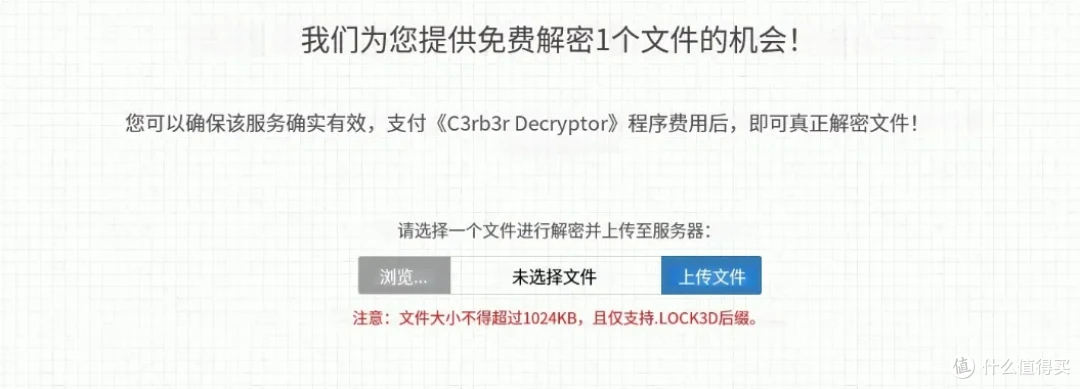
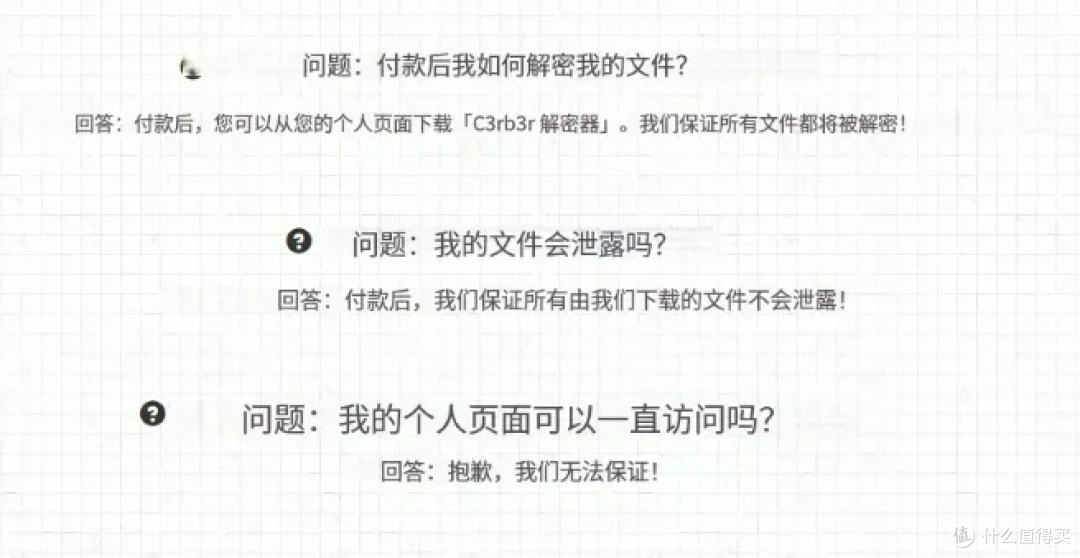
更值得警惕的是,它把整套勒索流程做成了 自动化暗网站点 :受害者上传一个不超过 1024 KB 的 .LOCK3D 文件,就能「免费试解密」一个;站点自动生成钱包地址和二维码,交易完成 6 次确认后,刷新页面就能拿到解密器链接。从试解密、答疑到收款、交付,几乎不用人工——说明这伙人的运营成熟度不低。
💡 特别提醒:不要付费。交了赎金,很多人拿不到钥匙。勒索团伙一边收钱,一边可能继续卖你的数据,双重收割。
 图片
最新版也中招,但别急着喊 0day
这波最让人慌的一点是:Solar 团队上机检查的一台受害设备,跑的是 DSM 7.4.1-90080 Update 1 ——截至发稿时的最新版。于是很多人第一反应是:最新版也有 0day?
Solar 团队把话说得很克制: 最新版遭到攻击,不等于最新版存在 0day。 入侵入口还没确认,套件漏洞、第三方插件、泄露的账号凭据、暴露的服务,都有可能。
群晖在 10 月 12 日发布的这个更新,说明里只写了「修正了安全性弱点」,没有公开漏洞编号和受影响组件。有安全研究者梳理发现,爆发前群晖刚修过两个 CVSS 9.8 的 Critical 高危漏洞 (9 月的 SA-26:13 任意文件读写、10 月 22 日的 SA-26:14「PHP2Shell」),但没有任何证据证明这次攻击跟它们直接相关。
「现阶段不能认定 DSM 本体存在 0day,也不能排除套件、插件、凭据或其他服务被利用。证据到哪,防守就守到哪。」
💡 划重点:现在谁都不能下结论。任何「只有旧版本才中招」或「升级就安全」的说法都不成立——在官方归因落地前,都只是社区猜测。
三个扎心的教训,全是交学费换来的
这轮事件里,最让人难受的其实是:很多中招的人, 该做的安全设置全都做了 ,结果照样被打穿。评论区挖出来的三个反常识细节,每一条都值得单独拎出来说。
教训一:RAID 不是备份
那位 DS720+ 用户做的就是 RAID1(两块盘互为镜像),结果拔盘插电脑也读不出。因为 RAID 防的是「盘坏」,不防「文件被加密」 。加密是发生在文件系统层面,两块盘只是同步了一份「完美的加密副本」。很多人把 RAID 当备份用,这一课代价很大。
教训二:2FA、改端口、禁 SSH,照样被打穿
有受害者自述:映射端口不是默认的 5000、也开了双重验证,还是被加密了 8T 数据。原因在于,这些动作保护的是 DSM 登录入口 。但如果攻击者是先攻陷了你局域网里某台电脑(比如点了个钓鱼邮件),拿到保存在本机的 NAS 账号密码,再通过正常的 SMB 协议读写文件——门根本不在这条路上。把 NAS 直接暴露公网,本质上就是在赌运气。
教训三:同步套件,既是帮凶也是救命绳
有人半夜听到风扇狂响,一看发现 Cloud Sync 正把加密后的 read-me 文件往 OneDrive 同步—— 云端「备份」正在替病毒打工 ,把干净备份也覆盖成加密版本。反过来,也有人发现得早,第一时间终止加密程序,最后靠百度网盘里那份没被覆盖的备份救回一命。同步是双刃剑,真正的保险是「不可被改写」的离线/异地副本。
!踩坑提示 🕳
有受害者自述「非默认端口 + 双重验证 + 禁 SSH」全开,依然中招。记住:这些措施是「加高围墙」,不是「拆除大门」——真正零风险的做法,是不把管理入口暴露在公网。
别等溯源了,今晚先做这几件事
不管你在不在用群晖,只要手里有 NAS 或者存着重要数据的设备,这四件事现在就能做:
1
收敛暴露面:尽量把 NAS 和 DSM 管理界面放在内网,不要直接对互联网开放。确需远程访问,走 VPN、IP 白名单、多因素认证,别用 DDNS 直连管理后台。
2
查版本打补丁:核对 DSM、官方套件和第三方插件版本,按群晖官方通告升到对应修复版。更新前先做配置和数据备份。
3
清账号关服务:禁用不再用的账号、SSH 和非必要网络服务;检查异常管理员账号、计划任务和远程访问配置;保留账号启用高强度独立密码 + 多因素认证。
4
验证备份真能用:重要数据至少留一份离线或异地副本,避免备份目录与生产 NAS 长期可写;定期做恢复演练。备份不测试,等于没备份。
如果已经中招,记住这条顺序
💡 第一步隔离设备断开网络,防止扩散;第二步留存现场(系统日志、套件日志、登录记录、勒索信),不要直接重装或清理痕迹;第三步联系专业团队做溯源和恢复。切勿随意删除加密文件或自己乱折腾第三方工具。
写在最后
这次事件的具体入侵入口,目前还在溯源。Solar 团队说得很清楚:一旦确认涉及 DSM、套件或插件漏洞,会同步更新。 在官方结论出来之前,先把暴露面收敛好、把备份做扎实,比刷「是不是 0day」的帖子有用得多。
NAS 不等于数据保险箱,权限、账号、备份缺一不可。
如果你身边有在用群晖、或者把全家照片存在 NAS 里的朋友,把这篇文章转给他们。安全无小事,防在前面,比事后找数据恢复公司划算一万倍。











校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案