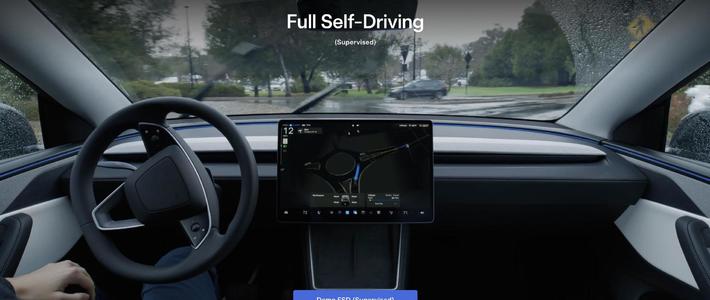
10月27日,韩国首尔警察厅将80名涉嫌非法激活FSD功能的特斯拉车主移送检方,查扣21台破解设备,这些车主只花约3万韩元(约合人民币150元)购买设备,就解锁了中国市场售价6.4万元买断的FSD功能。被破解的这把软件锁,同时承担着“该车未获当地自动驾驶认证、不得上路使用”的边界功能——这是整起事件成为刑案、而不是消费纠纷的原因。搜狐汽车IT之家
破解的不是算法,是一纸授权
从案件细节看,破解设备并非攻破了特斯拉的云端服务器。车主们通过从海外购买或自行制作的未经授权设备,接入车辆的CAN总线,绕过特斯拉预设的软件锁定,在上海工厂生产的Model 3和Model Y上激活了FSD。参与讨论的博主账号则披露了技术的扩散方式:起初有IT从业者在GitHub获得代码自制了设备,车主们在网络社群交流方法。自动驾驶的硬件和算法本来就装在车上,6.4万元购买的只是一串激活授权——150元的破解成本低到离谱,恰恰说明防线是逻辑的而非物理的,绕开的只是"是否获准使用"的判断。搜狐汽车微博
为什么动这把锁是刑案
韩国市场对特斯拉FSD的使用有严格限制:依韩美自由贸易协定,只有美国产的Model S、Model X和Cybertruck可以豁免韩国汽车安全认证、合法使用FSD,而韩国市场销量最大的中国产Model 3、Model Y并不在许可范围内。在这个制度框架下,软件锁定是行政审批的自动化执行——锁着,就意味着这项功能在该国对该车型未获准开放;破解这把锁,等于让一套没有通过本地认证的自动驾驶功能直接上路。侵害的对象首先是道路安全监管秩序,其次才是特斯拉的账单。搜狐汽车
所以起诉依据不是版权条款,而是《汽车管理法》:根据韩国法律,擅自修改影响车辆安全运行的软件,可处2年以下有期徒刑或2000万韩元(约合人民币10.4万元)罚款。为省一笔软件费,车主付出的可能是远超其价值的法律代价。搜狐汽车
自动驾驶对"越狱"零容忍,是体系使然
把它类比成手机刷机,是多数讨论的误区。手机破解损害的是厂商生态和刷机者自己,而车辆是两吨重、时速上百公里的公共道路参与者,整套安全体系建立在一个前提上:车上运行的每一行驾驶控制代码都经过验证、可以追溯。CAN总线是车内各控制器共享的内部网络,驱动、制动、电池管理系统都在其上通信,一个未认证的设备在这个网络上注入伪造指令,破坏的不只是FSD一项功能,而是OTA更新的签名校验、故障码云端上报、事故时"车辆当时运行什么软件状态"的责任认定这条完整链路。知乎技术文章进一步指出,特斯拉的远程更新机制会对系统镜像做完整校验,破解后的固件一旦签名不匹配,轻则功能回滚、重则整车控制器锁死。软件状态一旦无法确认,以它为基础划分的厂商责任、驾驶人义务和保险理赔逻辑都会松动——监管和车企的零容忍,底层逻辑不是保护定价,而是保护这套"可验证、可归责"的体系本身。知乎
争议、情绪与边界
案件登上中文社媒热榜后,评论区最高频的反问是,为啥买了FSD多年没兑现、厂家没被算诈骗,破解的反而被抓了?这种情绪有其市场背景——特斯拉于2025年5月21日宣布FSD监督版具备在中国市场使用的条件后,一批支付了6.4万元买断的中国车主,为功能的实际落地等待了相当长的时间。但它混淆的是两条不同的线:购车合同的履约争议属于民事和消费者权益范畴,可以投诉、可以诉讼;而绕过安全认证锁定私改车辆软件,触碰的是刑法规制的公共安全边界,两者在任何国家的法律体系里都不是同一件事。也须明确本案的边界:80名车主目前是被移送检方而非定罪,设备如何批量流入车主手中、是否涉及经营性销售,韩媒披露仍然有限。真正能改变潜在模仿者判断的,是那组不对称的数字:省下的是6.4万元软件费,赌上的是可能两年以下的自由,以及远超差价的安全责任。微博知乎