你以为断网保平安,结果家里那台智能中枢替你"查密码"查了好多年,还一声没吭。
10月中旬,有人把 HomeAssistant 更到 2026.10.1,发现系统在扫描他 App 配置里的密码。他的反应和所有人一样:我的密码,不是不出家门吗?
他在 GitHub 开了个 issue:我从未授权任何东西扫描我的秘密。接下来是一场教科书级的维护者翻车现场,时间戳全程留存(UTC):GitHub
18:56,issue 开出;
19:15,核心维护者 frenck 回帖"这不是侵犯隐私",拿 1Password 举例,顺手关闭;
19:56,“won’t fix. Sorry.”;
20:14,老用户放话"不处理我就卸载另起炉灶",他回"威胁恐吓没得谈,反正这是开源";
20:33,这条 issue 被挂上 Hacker News;
21:11,置顶道歉:“我此前的回复比这件事应得的更轻慢”,并交出一条此前从未出现在文档里的命令:`ha security options --pwned=false`。
从首条回复到道歉,116 分钟,中间只发生了一件事:它火了。知乎
先把机制说清楚:官方的数学确实站得住。Supervisor 对 App 配置里标记为密码的字段(包括从 secrets.yaml 读的密码)在本地做 SHA-1 哈希,只把前 5 个字符发给 Have I Been Pwned,HIBP 返回该前缀下的海量哈希、比对在你自己机器上完成——密码原文和完整哈希全程不出系统。这就是 k-匿名性:只发一段哈希前缀,换回一整批同前缀的哈希再本机比对。Chrome、Firefox 查泄露用的就是这类方案。frenck 亲贴了源码链接,1KB 出头的 Python,尽可自查。GitHubCloudflare博客
但"技术没毛病"不等于"程序没毛病"。HN 上最扎心的反驳来自真部署过 1Password 的人:1Password 的泄露检查是在 Privacy 设置里勾选才开的,不是默认开着。也有安全研究者指出,这条前缀通道在批量查询下,能大致看出你用了多少个不同的密码。技术争议没完,本篇不下结论;社区真正共识只有一条:功能跑了很多年、开关一直存在、就是没写进文档。道歉评论自己也认。Hacker News
截至 10 月 27 日的后续,比预想的扎实:官方文档立了专页,讲清警告含义、比对机制和开关用法;更重要的是——从 Supervisor 2026.10.3 起,这项检查默认关闭。只有旧版本,或此前安全配置里存过"开启"状态的系统,才可能还在跑。发起人要的"先问再扫",以这种方式兑现了一半。Home Assistant官网
HA 用户现在该做的,三件事:
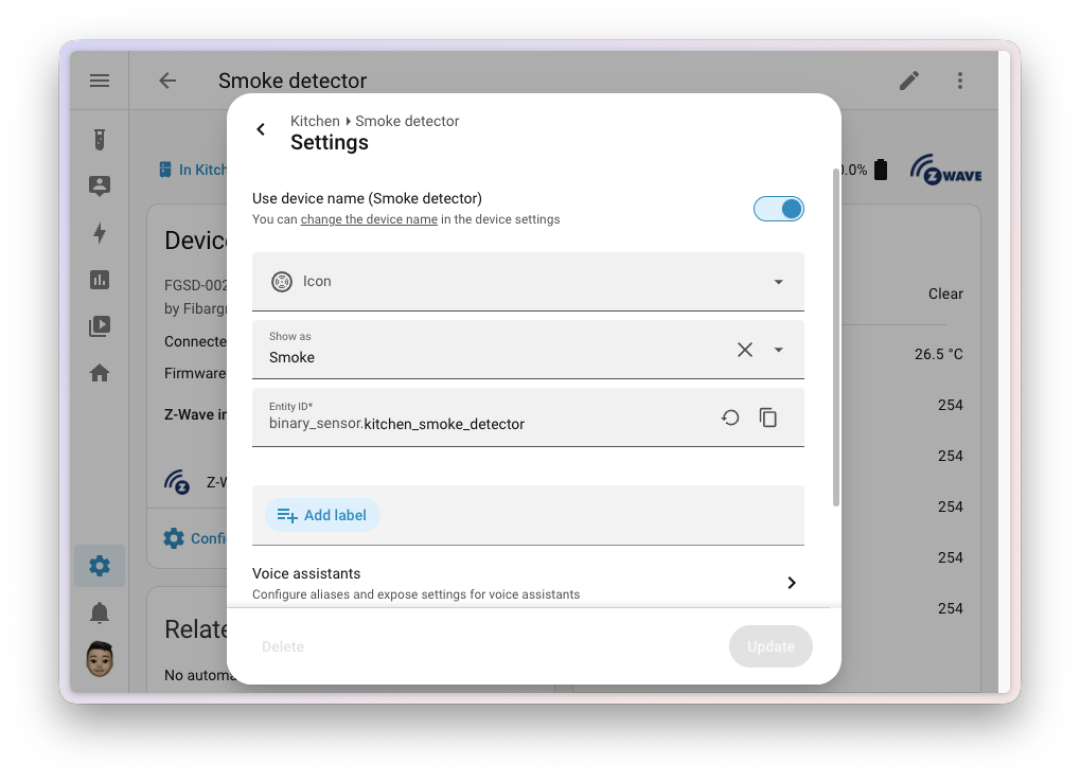
查配置。 新版 Supervisor 默认关;不放心就敲一遍那条 `–pwned=false`,或去新文档页找开关。
真收到"Insecure secrets detected",先别急着怒。 它替你扫了所有 App 里填过的密码,点名哪个,哪个基本就是实锤泄露过——先把密码换了,这比争论姿势实惠。
选智能家居平台,多翻一眼它怎么关 issue。 HN 上有人把 Home Assistant Green 加进购物车又停住了,理由不是哈希发给了 HIBP,而是那句"不满意就 fork"。功能清单可以粉饰,关 issue 的姿态装不出来。Hacker News知乎