你的地铁乘车码、机场值机、医院挂号,这次被集体点名了。
10月26日,国家计算机病毒应急处理中心通报84款移动应用存在一项或者多项违法违规收集使用个人信息情况,检测窗口是9月4日到10月15日。这也是2026年个人信息保护专项行动的常规操作:今年从工信部17款到网信办30款,通报已经滚动了好几波。知乎央视网光明网知乎
更有意思的是复测结果:上一批82款里,24款经复测仍存在问题,已被应用分发平台下架。知乎
第一,这份名单比你想象的"家常"。
不是野生山寨App,而是北京地铁、北京公交这样的通勤刚需。后面还跟着浦东国际机场、中国联合航空、首汽约车司机端和多家医院小程序,甚至包括东方甄选、51信用卡管家。名单里小程序和服务号占了近三成——也就是说,"卸载"这招对它根本不好使:它们不在桌面上,而住在你的微信和支付宝里。知乎
第二,10类违规拆穿了,就是三招。
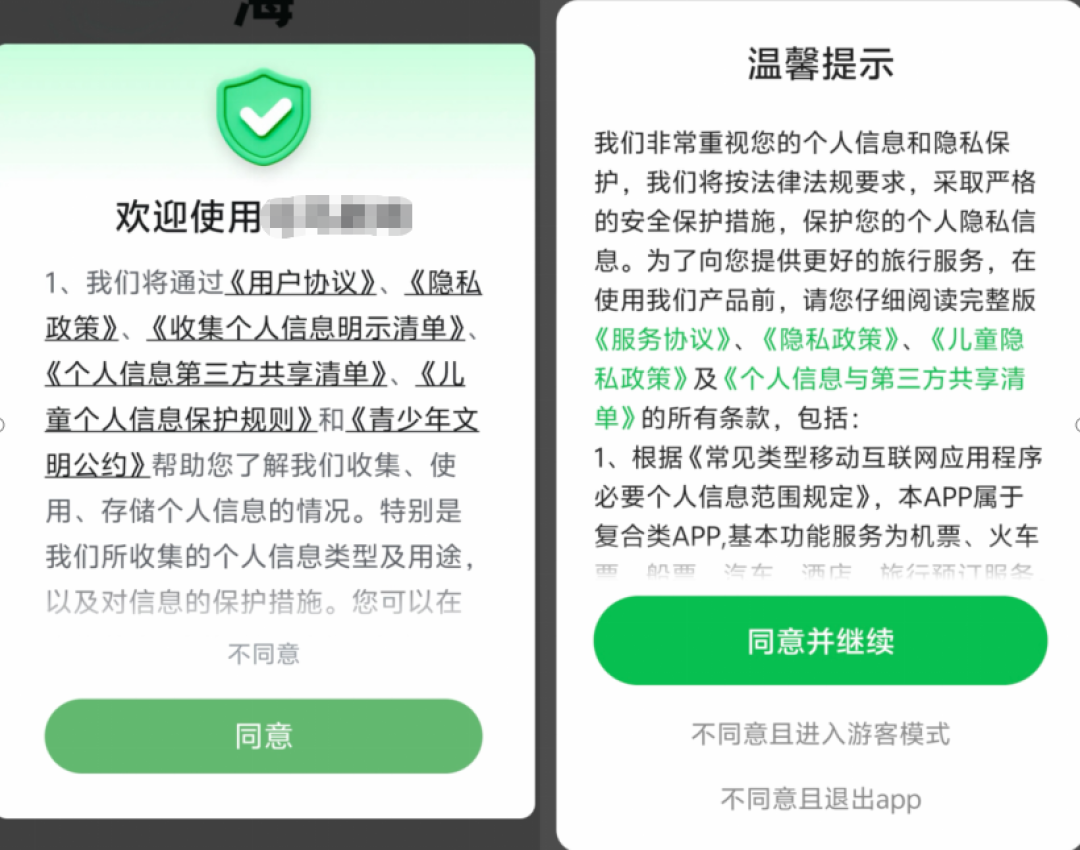
你点的"同意"=替你签了字。 16款App首次启动不弹窗提示读隐私政策、或默认勾选同意。另有45款没把"内嵌第三方SDK收集了什么"逐一列清楚;还有11款被点名向第三方提供个人信息时未取得个人单独同意。你随手一个同意,信息可能就转手给了第二三家。知乎
你拒绝了,它照样收。 通报明确点名"未在征得用户同意后才开始收集个人信息或打开可收集个人信息的权限"。有用户评论说得扎心:“禁止你就用不了,我寻思我用你APP打电话还是咋你要访问我的通讯录”。知乎微博
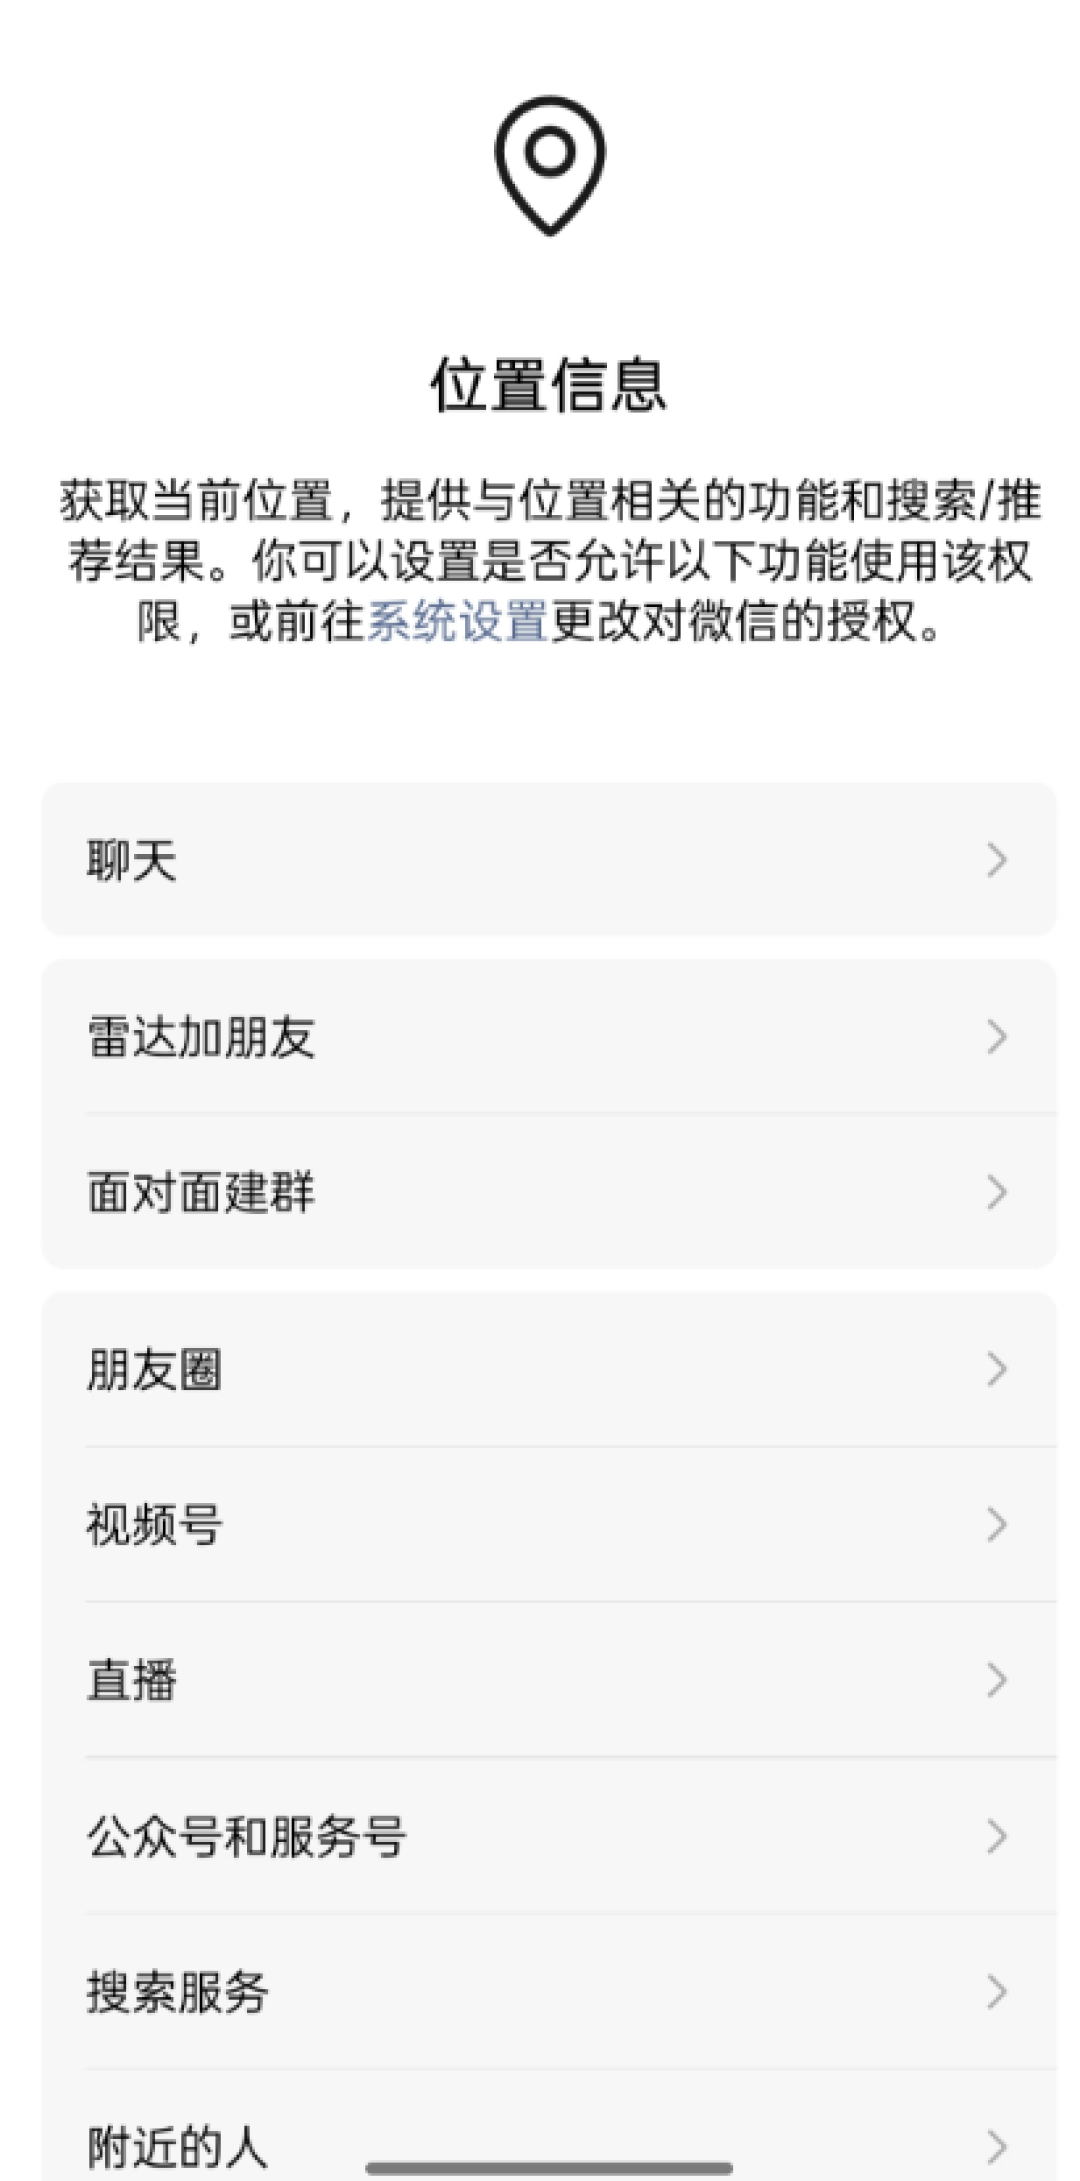
进门容易,出门没门。 5款不提供有效的更正、删除个人信息及注销账号功能。还有3款连"撤回同意"的途径都不给。一条高赞评论写得扎眼:“想退出却找不到按钮”。知乎微博
一句话总结:数据被收了、被转卖了、你还收不回。
第三,今晚3分钟,做四件事。
对照:到"国家网络安全通报中心"官方公众号调出名单,重点翻地铁、机场、医院、租车、教育这几类你天天用的;
小程序单独处理:卸载管不了那三成,先从微信/支付宝"最近使用"里删掉,停用是第一选择,它们在整改期内未必改得动;
先注销再卸载:卸载不会让服务器上的数据自动消失,走App内"注销账号",解绑手机号和银行卡——官方号的原话很形象:别让"沉睡账号"成为信息泄露的缺口。知乎
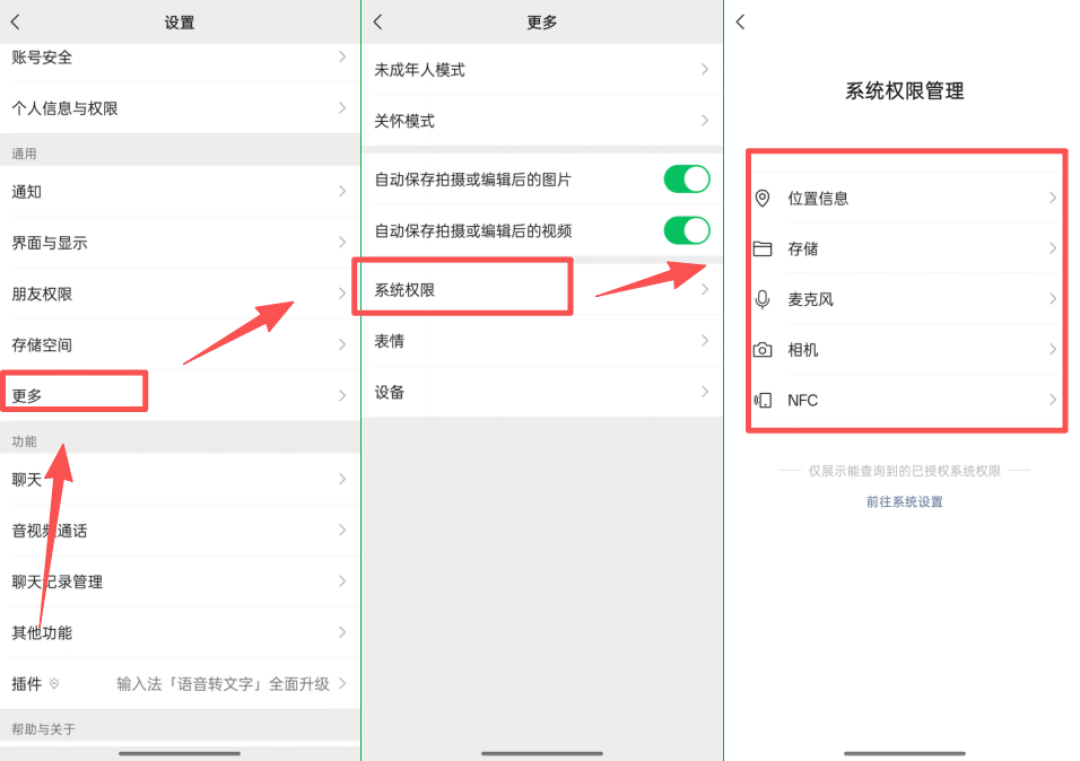
复查权限:设置→应用权限,把"始终允许定位"改成"仅使用期间允许",通讯录、相册、麦克风,用不到的全撤。
最后说个边界:被通报不等于它是骗子软件,运营者要限期整改。但监管复测、下架是它们的作业,你的隐私第一道防线,得长在你自己手里。