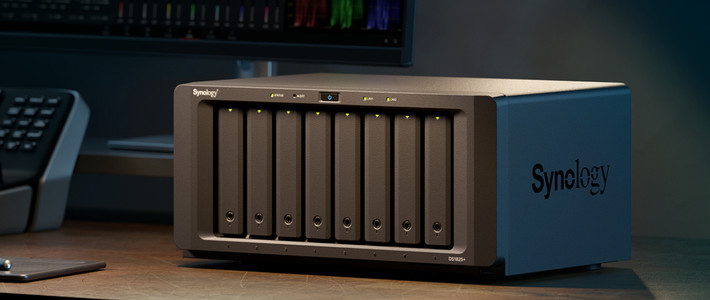
买 NAS 是为了不丢数据,结果反倒成了丢数据的罪魁祸首——这是这几天一位中招群晖用户的原话。小红书
10 月 28 日晚到 29 日凌晨,大量用户同时反馈自家群晖 NAS 被勒索加密。文档、照片、项目文件被统一追加 .LOCK3D 后缀打不开,盘的根目录躺着一封勒索信 read-me3.txt。安全应急响应团队 Solar 也证实已处置了多起此类事件。知乎Solar应急响应
先把已核实的事实摆清楚:
家族画像:走的是老 Cerber 家族式的"职业化"运营,应急团队暂将该家族称为 C3RB3R。Solar应急响应知乎
流程高度自动化:勒索站点提供"免费试解密 1 个文件(≤1024KB)"证明实力,自动生成钱包地址并监测支付状态,交易 6 次确认后页面直接交付解密器,几乎不用人工沟通。
中招版本跨度大:应急团队上机检查的受害设备已更新至最新版 DSM 7.4.1-90080 Update 1。也有用户反馈自己在老版本 7.2 且开着公网链接的情况下中招。小红书
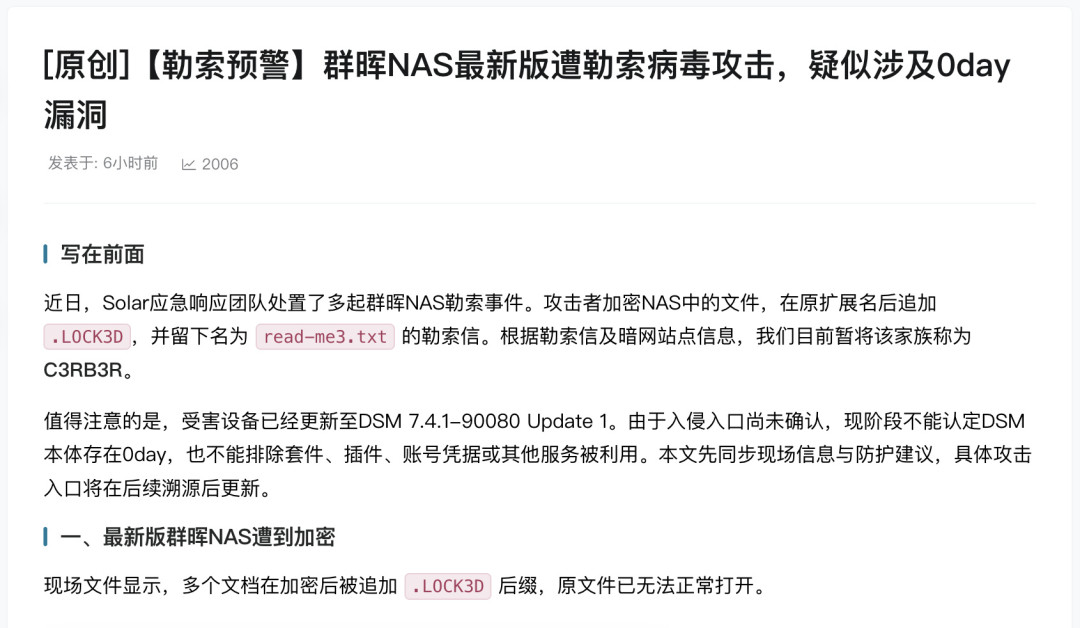
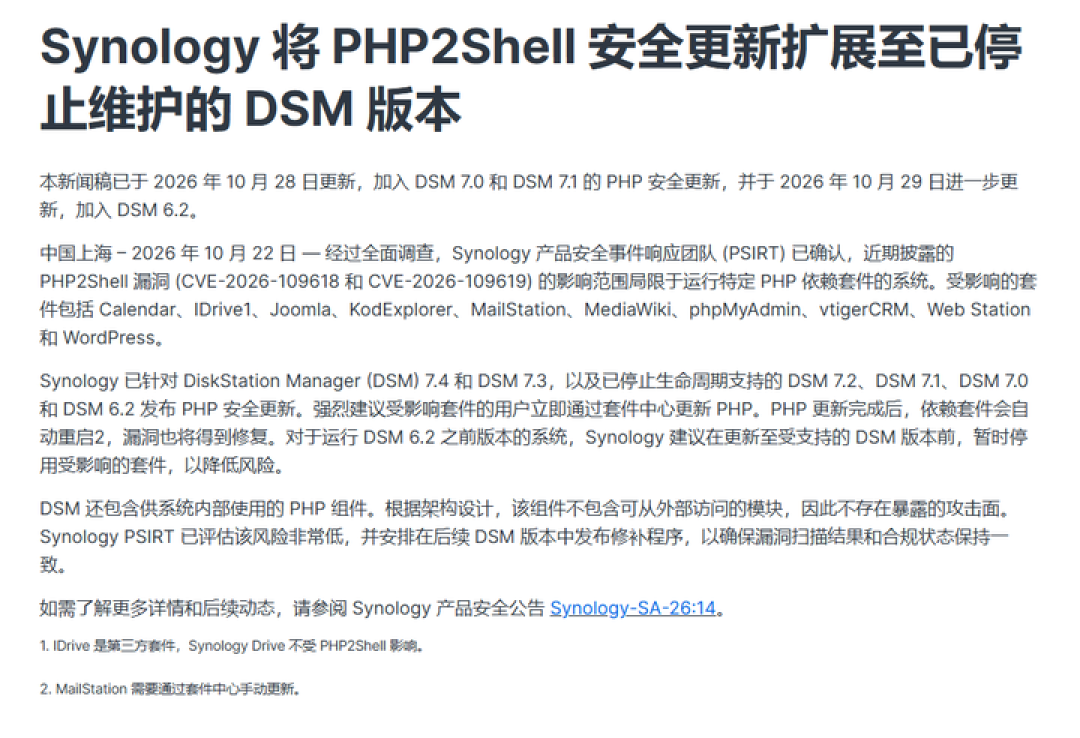
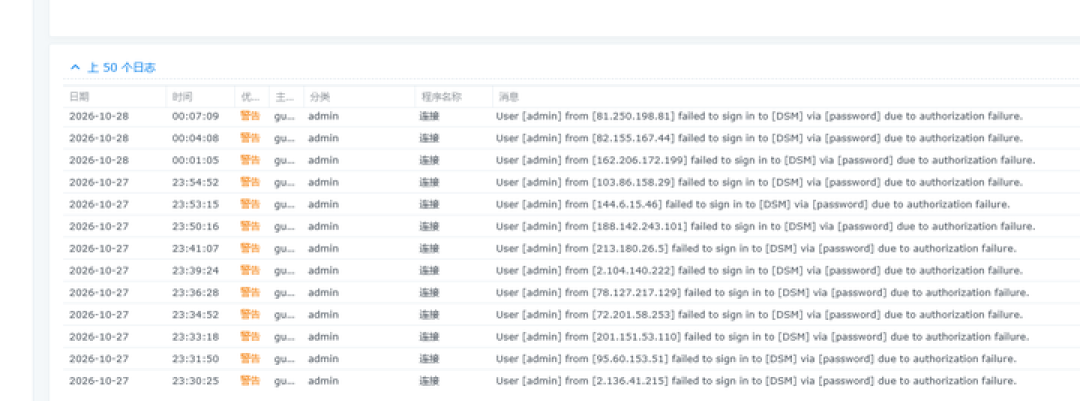
入侵入口还没盖棺定论,但两条线索指向同一个方向。群晖已发布编号 SA-26:14"PHP2Shell" 的安全公告:Calendar、Mail Station、PHP 7.3—8.4 等多个套件被曝存在允许远程攻击者执行任意代码的漏洞。微博流传的"装了群晖官方 PHP 应用导致中招",说的正是这一块。不过应急团队把话说得很克制:现阶段不能认定 DSM 本体存在 0day,也不能排除套件、插件、账号凭据或其他服务被利用。受害者日志里的高重合点只有一个:开着公网端口,且有暴力破解访问记录。群晖官网微博Solar应急响应知乎小红书
没中招的,今晚就做这四件事:
查路由器端口转发:把映射到公网的 DSM 端口(默认 5000/5001)先关掉,远程访问改用 VPN 或官方中继服务,而不是裸奔公网;
对表升级套件:DSM 升级到最新,并逐个更新 SA-26:14 涉及的 Calendar、Mail Station、PHP 7.4—8.4 等组件;停用 admin、开启两步验证和自动封锁(拒绝列表);
打开快照:启用快照复制并设置计划任务,重要数据再做 3-2-1 备份——RAID 防坏盘,防不了加密,快照和离线副本才是勒索病毒的天敌;
翻登录日志:看到陌生 IP 反复试密码,立刻改密码、收紧白名单,别赌"黑客看不上我"。
已经中招的,先做三件事:
先断网隔离,防止加密顺着共享目录蔓延到电脑和其他设备;有应急从业者提醒,别慌乱拔电关机,保留现场和日志,对后续溯源和处置更有帮助。知乎
别在 NAS 上运行勒索信里的解密器,也别乱找评论区"私信恢复数据"的——一位中招用户把灰产逻辑说透了:所谓数据恢复,无非是替你去和黑客联系讲价拿密钥,和交赎金是同一个技术原理,且解密程序本身可能暗藏病毒。知乎
翻遍一切备份:快照、外置盘、旧电脑,甚至云盘回收站——已有用户就是从百度网盘回收站里翻出了未加密的老版本,现在还在跑数据还原。小红书
截至发稿,群晖 SA-26:14 公告把相关漏洞定级为 Critical、CVSS3 基础分 9.8,但尚未直接说明本轮 LOCK3D 事件是否就是这条漏洞链被利用所致。被加密文件的公开解密途径基本不存在。如果你家里有一台群晖,或者它正躺在你的双 11 购物车里,上面这份自查就今晚做完——NAS 是家里的数据仓库,仓库被撬,可比丢一台手机疼多了。群晖官网