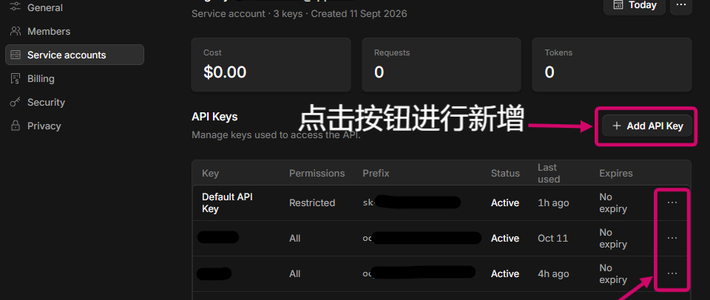
有人一觉醒来,OpenAI账户被刷走281美元,Anthropic账户被刷走168美元,最惨的一位,被偷走近1700美元。他们共同做过的动作:把模型API密钥,绑在了热门开源AI编程工具OpenCode的云控制台里。DeepTech深科技新智元
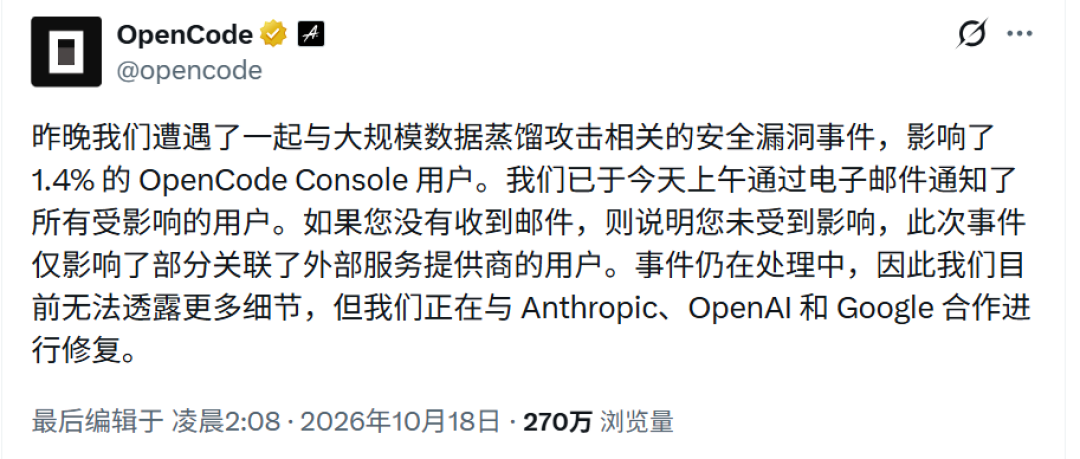
10月17日,OpenCode官方确认遭黑客入侵,消息一夜冲上Hacker News热榜。微博知乎
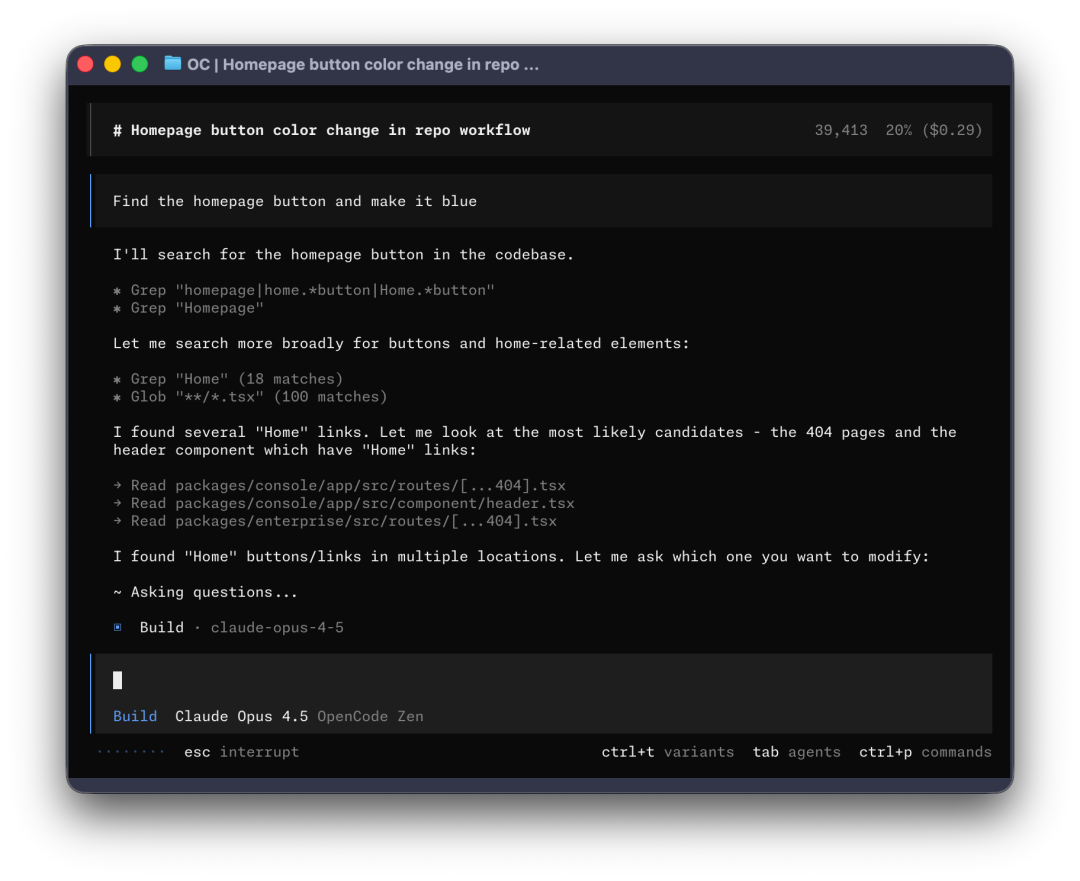
攻击路径离谱又真实
出事的不是核心系统,而是一套"正在停用"的旧系统——防护最松,数据却还在,攻击者从这个后门溜进来,摸走了部分用户存放在OpenCode Console(云端控制台)工作区里的第三方模型API密钥。官方通报,约1.4%的Console用户受到影响。DeepTech深科技新智元
先别慌:你收到那封邮件了吗
OpenCode已向受影响用户发出通知邮件,标题是"Action Required: Potential provider key breach"。官方口径很明确:没收到邮件的,就没事。联合创始人Dax Raad还专门澄清——出事的是云端Console;如果你只是在本地电脑上跑OpenCode、密钥填在本地,密钥不会上传到它的服务器,这次事件跟你无关。比如前几天刚冲进去薅Flash免费模型的人,只要你是本地用法,就可以先松口气。微博微博DeepTech深科技知乎
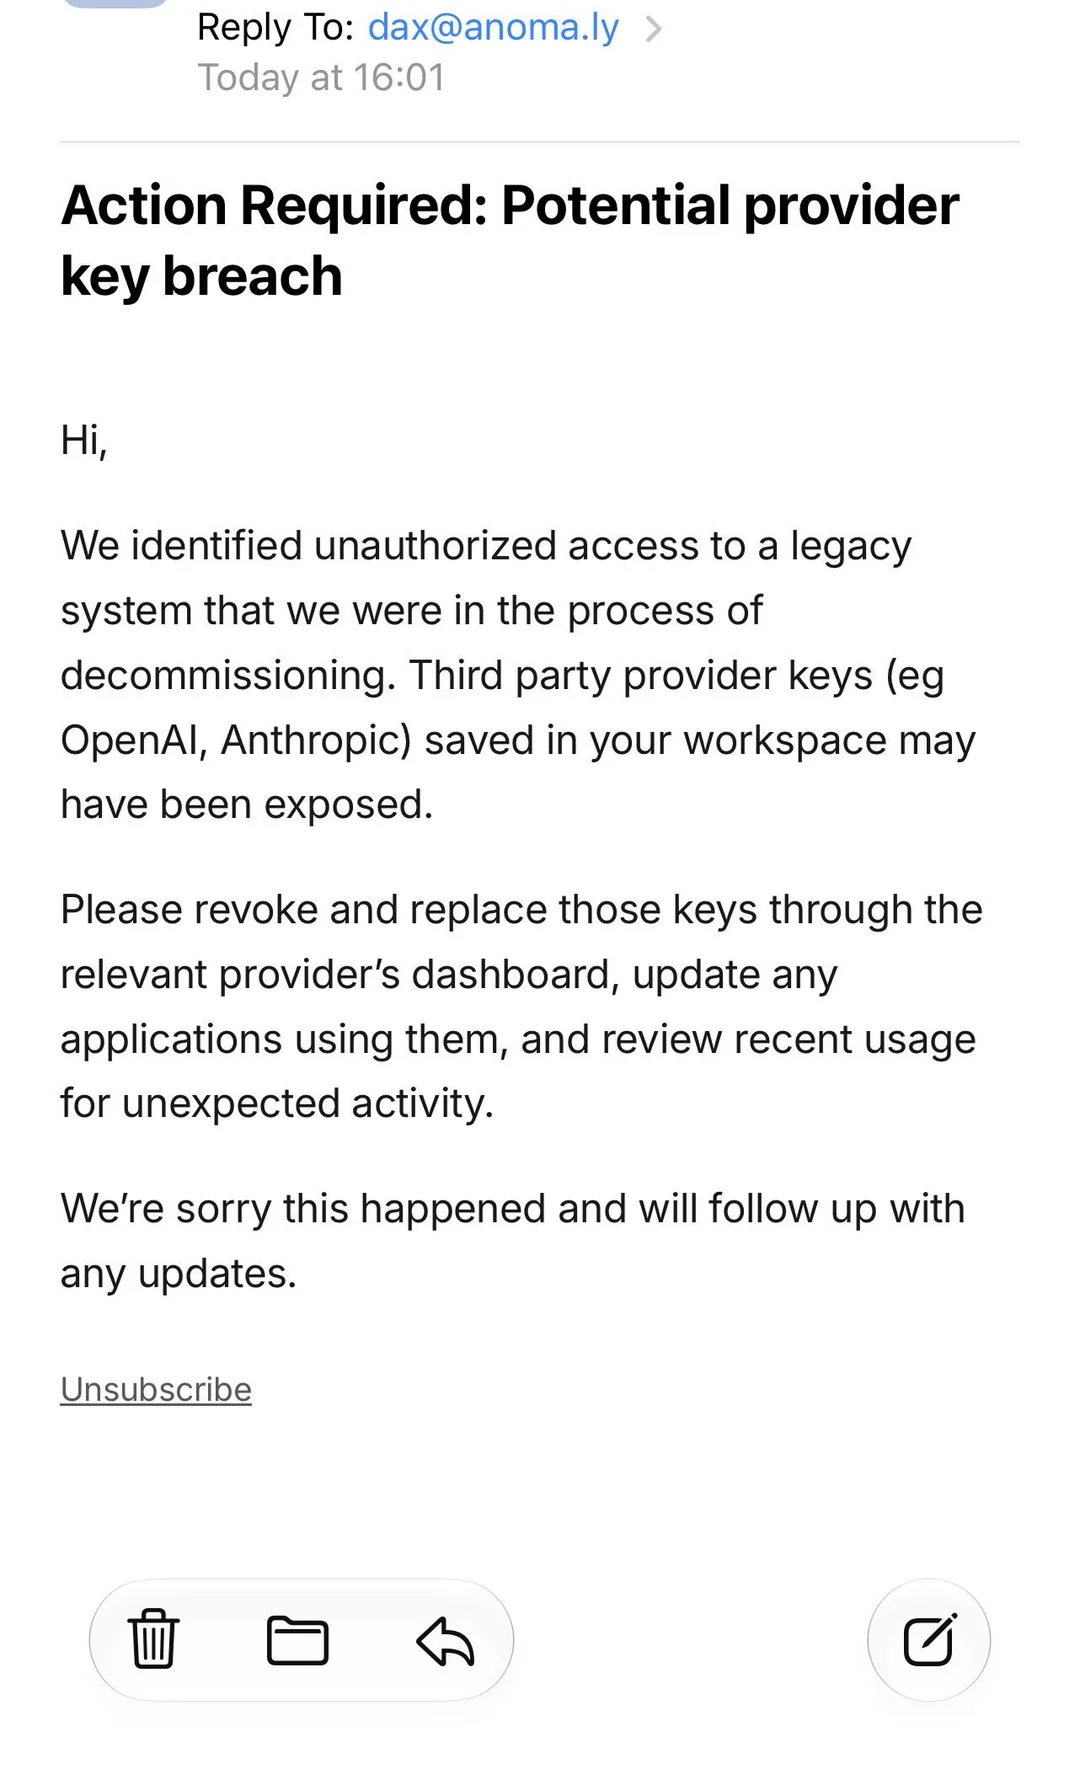
真正要抓紧的,是两拨人:在Console工作区里绑过OpenAI、Anthropic、Google密钥的;以及把同一套密钥复用到多个工具的。
后续:钱可能退,密钥必须换
Anthropic已直接撤销可能受影响的Claude密钥。OpenAI表态会帮受影响用户恢复使用,退还攻击期间被异常消耗的额度。事件还有两处没讲清。一是官方把这事定性为"大规模蒸馏攻击",称正与OpenAI、Anthropic、Google三家共同处理,但社区里不少人觉得这个词用得不准:系统被入侵、密钥被偷是一回事,密钥是否真被拿去"蒸馏"模型是另一回事。二是个讽刺细节:团队用AI协助调查时,模型分析到一半因触发网络安全限制拒绝继续干活,后来拿到OpenAI专门给安全防御开的访问权限才继续。AI抓黑客,先被AI的安全机制拦下。新智元DeepTech深科技微博知乎
绑过密钥的,现在做四件事
吊销:去各家服务商后台作废旧密钥,撤销授权和改密码是两回事;
换新:新密钥立新规——设消费上限、收窄权限、能加IP白名单就加,别一把密钥走天下;
对账:翻近期用量和账单,早一天发现,少赔很多;
查连坐:CI、其他工具、老项目里复用同一密钥的,一并处理。知乎微博
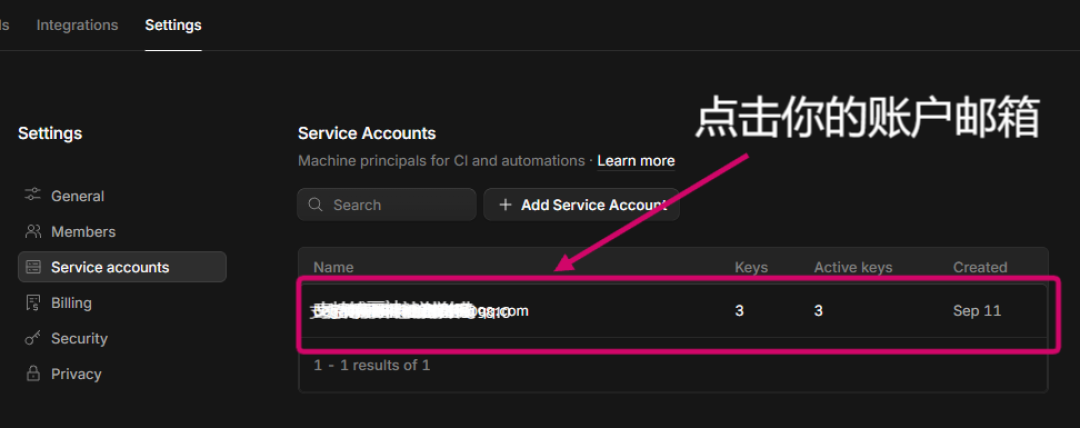
有位开发者的复盘说得扎心:每往一个第三方工具里粘一次密钥,就是把一张能无限刷的信用卡押在别人的前台。工具可以白嫖,密钥必须当钱管。知乎