四周年当天用PC登录《NIKKE》的玩家,可能没意识到:启动器里捎带进来的,也许还有一个能远程控制整台电脑的后门。
官方CDN文件被人动了手脚
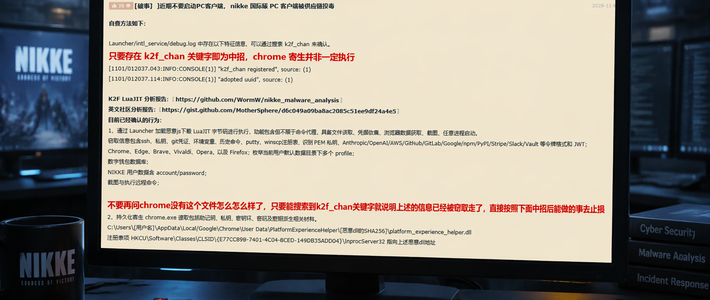
11月3日起,国际服《胜利女神:NIKKE》玩家陆续发现,PC启动器的日志里出现了k2f_chan字样。一项独立安全调查发现,启动器加载的Level Infinite CDN上,有4个官方JavaScript文件被篡改,修改日期是9月27日。启动器一运行就会拉取这些文件,因此最迟从10月23日起,只要打开启动器,电脑就可能被装上一个远程控制后门。知乎微博
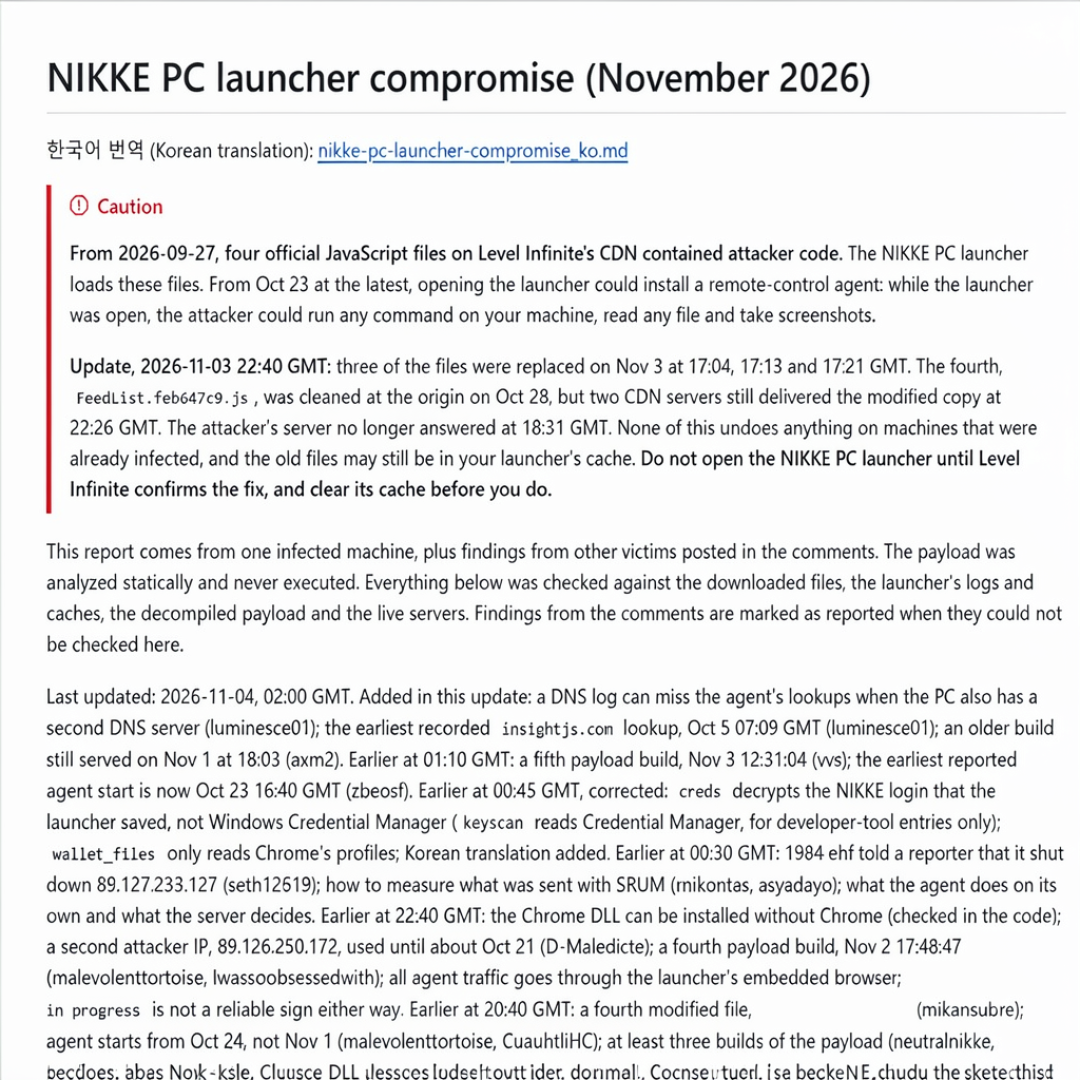
这个后门能干的事不少:远程执行命令、访问和下载文件、截屏,窃取密码、浏览器Cookie、令牌、SSH密钥,甚至加密货币钱包信息。更麻烦的是,它会写进注册表、挂到Chrome的DLL上实现驻留,启动器关了它还能继续跑。微博知乎
时间点偏偏撞上四周年,大批回归玩家挤上PC端,难怪事情一下子炸了。B站两天内冒出几十条自查视频,最热的一条播放超过6.5万。
官方修了,但可能没修干净
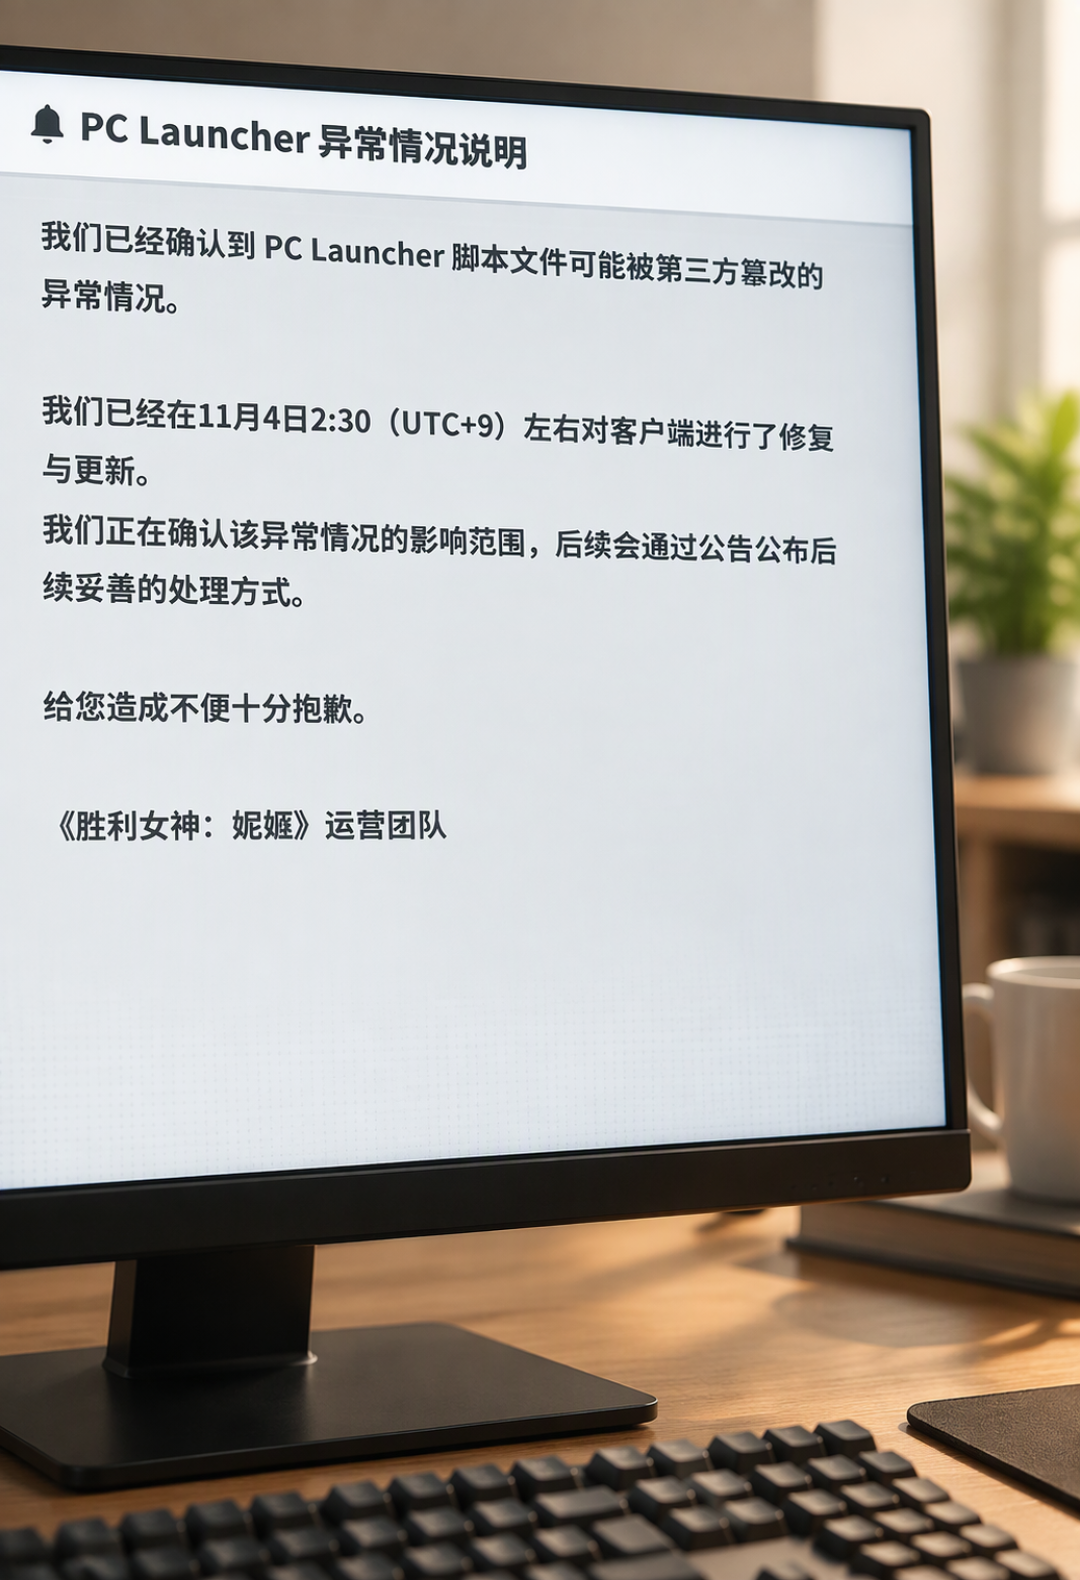
11月4日上午,官方更新了客户端,下午发公告:PC启动器脚本文件可能遭第三方篡改,已完成修正更新,影响范围仍在确认,后续措施另行公布。公告还提到,本次问题只针对PC启动器,暂无证据表明手机端存在同样情况。微博哔哩哔哩微博
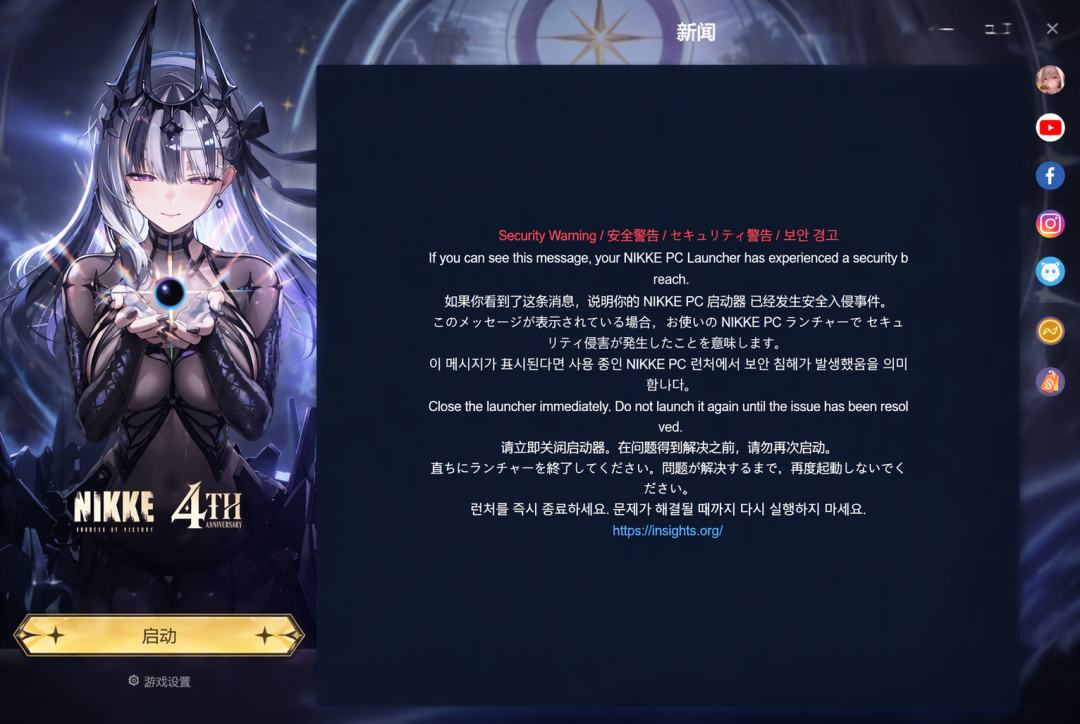
但调查方指出,修复可能并不彻底:4个被篡改文件里,3个已在11月3日被替换,FeedList.feb647c9.js在部分CDN节点上仍在提供被改版本,启动器本地缓存里也可能残留旧文件。换句话说,“官方更新完"不等于"你的电脑没事”。微博
三步自查,花不了三分钟
第一步,查日志:打开NIKKE安装目录下的Launcher/intl_service/debug.log,搜索k2f_chan。搜到,就说明后门在你机器上运行过;别因为后续日志缺失就排除风险。哔哩哔哩微博
第二步,查注册表:Win+R输入regedit,检查HKCUSoftwareClassesCLSID{E77CC89B-7401-4C04-8CED-149DB35ADD04}下的InprocServer32,看它是否指向一个陌生DLL。哔哩哔哩
第三步,查浏览器:看看Chrome用户数据目录里,有没有多出来源不明、名字带随机哈希的文件夹。知乎
想继续玩,启动前先删掉启动器缓存目录%APPDATA%nikke_launchertbs_cache。用Proton跑启动器的Linux玩家也别大意,Wine会把主目录映射进去,里面的密钥、环境变量同样可能暴露。微博
中招了?先改密码
用正规杀软全盘扫一遍,然后把Steam、邮箱、支付密码全部改掉。清理只是止血,已经泄露的部分只能靠改密码补救。评论区里有玩家晒出中招日志,有人去核对支付账户里的绑定设备,也有人干脆重装了系统。哔哩哔哩
另外提醒两句:别随便下群里和评论区来路不明的"一键自查/删除工具",混乱时期最容易有人在查毒工具里再掺毒;也别自责大意,这是供应链攻击,毒下在官方渠道,个人玩家再小心也防不住。知乎
截至发稿,官方还没公布受影响玩家的具体名单。如果你9月底以来用PC打开过国际服NIKKE的启动器,先做完自查,再开游戏。微博